स्व -मूल्यांकन प्रश्नावली (एसएक्यू) का उपयोग आमतौर पर भुगतान कार्ड उद्योग डेटा सुरक्षा मानक (पीसीआई-डीएसएस) के क्षेत्र में यह निर्धारित करने के लिए किया जाता है कि कोई व्यापारी या सेवा प्रदाता पीसीआई-डीएसएस मानकों का अनुपालन करता है या नहीं। एसएक्यू के 8 अलग-अलग प्रकार हैं, जिनमें से प्रत्येक पीसीआई जानकारी को संभालने वाले विभिन्न प्रकार के संगठनों के लिए है। ये 8 अलग-अलग प्रकार नीचे दिए गए हैं:
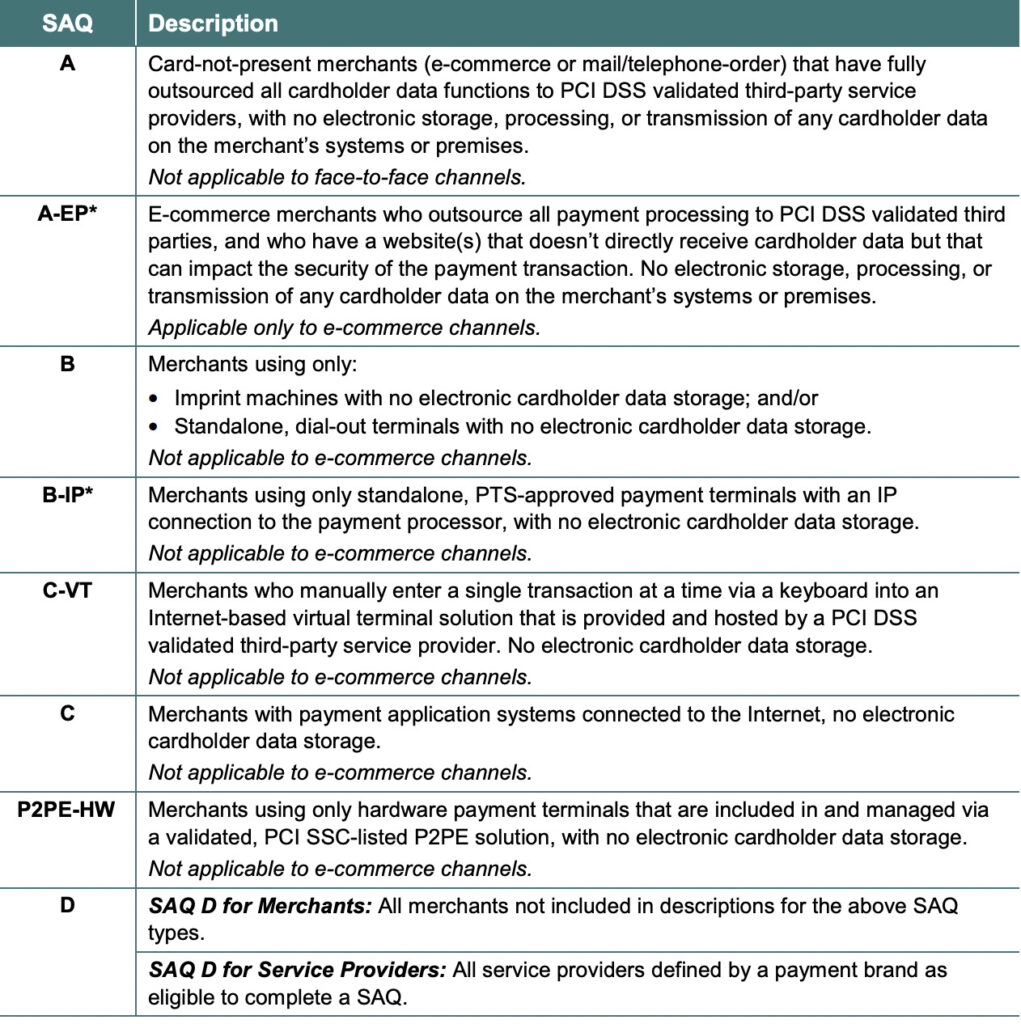
आप क्रेडिट कार्ड कैसे प्रोसेस करते हैं और कार्डधारक डेटा कैसे संभालते हैं, यह तय करता है कि आपके व्यवसाय को कौन सा SAQ भरना होगा। उदाहरण के लिए, अगर आपका कोई स्टोरफ्रंट नहीं है और आपके सभी उत्पाद किसी तृतीय पक्ष के माध्यम से ऑनलाइन बेचे जाते हैं, तो आप संभवतः SAQ A या SAQ A-EP के लिए योग्य हैं। अगर आपका कोई स्टोरफ्रंट है जो इंटरनेट के माध्यम से क्रेडिट कार्ड प्रोसेस करता है और आप ग्राहकों के क्रेडिट कार्ड डेटा भी संग्रहीत करते हैं, तो आप संभवतः SAQ D व्यापारी हैं।
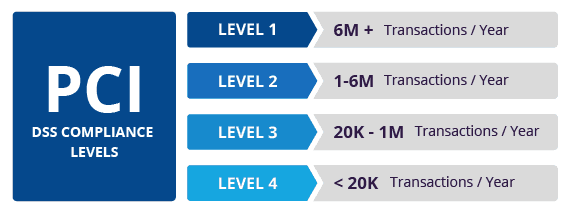
अपनी PCI अनुपालन आवश्यकताओं के लिए SAQ पूरा करने के अलावा, SMBs को एक द्वितीयक मीट्रिक पर भी विचार करना चाहिए – वह है लेन-देन की मात्रा। PCI-DSS में लेन-देन की मात्रा की सीमाएँ भी होती हैं जो यह निर्धारित करती हैं कि क्या आप स्वयं मूल्यांकन कर सकते हैं (प्रति वर्ष 20,000 से कम क्रेडिट कार्ड लेनदेन) और क्या आपको अपनी कंपनी का ऑडिट करने के लिए किसी बाहरी QSA (योग्य सुरक्षा निर्धारक) को नियुक्त करना चाहिए, जहाँ आप स्तर 2 या स्तर 1 अनुपालन स्तर पर हैं।
SAQ या स्व-मूल्यांकन प्रश्नावली केवल अनुपालन का रोडमैप नहीं है; यह बेहतर साइबर सुरक्षा का रोडमैप भी है। PCI SAQ भरना यह सुनिश्चित करने के सर्वोत्तम तरीकों में से एक है कि आप किसी भी व्यावसायिक सुरक्षा आवश्यकता को पूरा करने से चूक न जाएँ। इसके अलावा, व्यापारी प्रोसेसर असुरक्षित व्यवसायों के साथ काम नहीं करना चाहते, इसलिए वे आमतौर पर प्रत्येक व्यापारी से भुगतान सुरक्षा के प्रमाण के रूप में PCI SAQ प्रदान करने की अपेक्षा करते हैं। यदि आपका संगठन PCI डेटा के साथ काम करता है, तो संभवतः आपने SAQ पूरा कर लिया है या आपको पूरा करने की आवश्यकता है, ऊपर दी गई तालिका देखें कि आपके व्यवसाय के लिए कौन सा SAQ लागू है। अपने SAQ के माध्यम से काम करने से आपको यह तय करने में मदद मिलेगी कि आपको क्या करना चाहिए, लेकिन नीचे दी गई जानकारी आपकी साइबर सुरक्षा को और भी बेहतर बनाने में आपकी मदद करेगी।
अतिरिक्त साइबर सुरक्षा अनुशंसाएँ
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
एमएसपी को जोखिम आकलन की आवश्यकता होनी चाहिए
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।