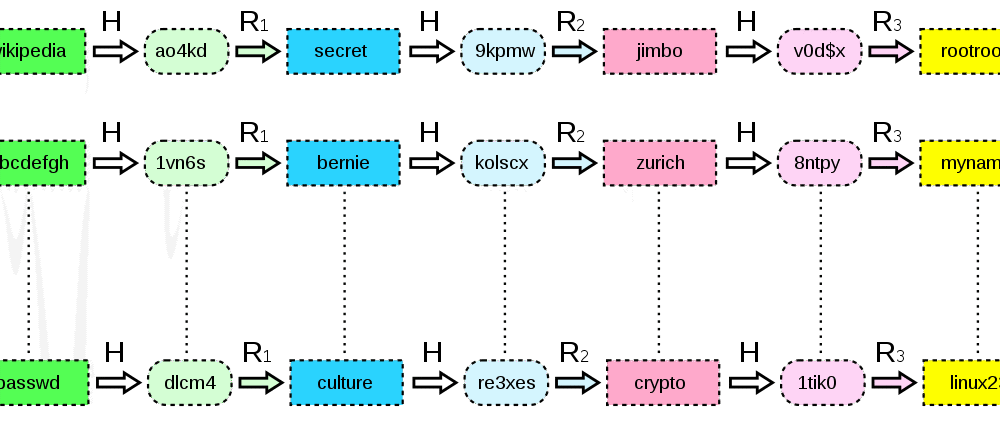
रेनबो टेबल एक ऐसा संसाधन था जिसका उपयोग क्रिप्टोग्राफिक हैश फ़ंक्शंस को हैक करके पहले से तैयार किए गए प्रमाणीकरण डेटाबेस का उपयोग करके प्लेनटेक्स्ट पासवर्ड का पता लगाने के लिए किया जाता था। रेनबो टेबल समाधान पासवर्ड हैश को जल्दी से क्रैक करने के लिए आवश्यक जानकारी खोजने के लिए एक एल्गोरिदम का उपयोग करते हैं। हालांकि आधुनिक पासवर्ड सॉल्टिंग और हैशिंग एल्गोरिदम ने रेनबो टेबल को काफी हद तक अप्रचलित कर दिया है, फिर भी कई ऐसे एप्लिकेशन हैं जो आलस्य या महत्वपूर्ण विवरणों पर ध्यान न देने के कारण ऐसे आसानी से उपलब्ध उपकरणों का उपयोग नहीं करते हैं और इसके बजाय सिंगल हैश्ड पासवर्ड पर निर्भर रहते हैं।
रेनबो टेबल या अन्य हैश क्रैकिंग विधियों का उपयोग करने का विचार प्रमाणीकरण डेटाबेस में पासवर्ड हैश के उपयोग से आया है। कोई भी सिस्टम जो प्रमाणीकरण के लिए पासवर्ड का उपयोग करता है, उसे उन पासवर्डों को किसी न किसी रूप में संग्रहीत करना ही होगा। सबसे बुरी स्थिति यह है कि एप्लिकेशन डेवलपर पासवर्ड को प्लेनटेक्स्ट के रूप में संग्रहीत करता है, जिससे सभी पंजीकृत उपयोगकर्ताओं के पासवर्ड हैकर्स या यहाँ तक कि आंतरिक सिस्टम प्रशासकों द्वारा अनधिकृत पहुँच के लिए अत्यधिक असुरक्षित हो जाते हैं। हालाँकि यह गलत प्रथा दशकों से जानी जाती है, लेकिन ऑनलाइन एप्लिकेशन में यह अभी भी आम है।
कुछ प्रोग्रामर एक थोड़ा-बहुत, लेकिन यकीनन व्यर्थ काम करते हैं, वह है पासवर्ड की एकल हैश गणना करना। कुछ सामान्य हैशिंग एल्गोरिदम हैं जो पासवर्ड को वर्णों की यादृच्छिक स्ट्रिंग में बदल देते हैं, लेकिन वास्तव में, रेनबो टेबल की मदद से रिवर्स इंजीनियरिंग करना बहुत आसान है। जब आप किसी सिस्टम में प्रमाणीकरण करते हैं, तो आपके द्वारा दर्ज किया गया पासवर्ड उसी एल्गोरिदम का उपयोग करके हैश किया जाता है जिसका उपयोग पासवर्ड डेटाबेस में पासवर्ड संग्रहीत करने के लिए किया गया था। यदि हैश मेल खाते हैं, तो आप सफलतापूर्वक प्रमाणित हो जाते हैं। यहीं पर रेनबो टेबल काम आती है।
एक रेनबो टेबल, 1 अक्षर से लेकर 7 या शायद 8 अक्षर तक के सभी प्लेनटेक्स्ट पासवर्ड के वन-वे हैश को स्टोर करता है। (एक साधारण हैशिंग एल्गोरिथम के लिए 8 अक्षरों वाली रेनबो टेबल को स्टोर करने के लिए 32 पेटाबाइट्स तक का डेटाबेस स्पेस चाहिए होगा!)। जब कोई हैकर साधारण पासवर्ड हैश का कैश चुरा लेता है, तो वह प्लेनटेक्स्ट पासवर्ड ढूँढने के लिए रेनबो टेबल में हैश मान देख सकता है।
32 अक्षरों तक के पासवर्ड सॉल्टिंग के प्रचलन के साथ, रेनबो टेबल अब इस तरह के लुकअप करने के लिए मौजूद नहीं हैं (स्रोत: रेनबो टेबल्स का अस्तित्व समाप्त हो चुका है )। इससे भी महत्वपूर्ण बात यह है कि कई मानक बाइनरी पासवर्ड का पुनरावर्ती हैशिंग करते हैं। इसमें एक सॉल्टेड पासवर्ड को बार-बार, एक निश्चित संख्या में बार-बार हैश किया जाता है, और मूल रूप से सॉल्टेड पासवर्ड के 764वें हैश का अंतिम हैश मान डेटाबेस में संग्रहीत किया जाता है ताकि एप्लिकेशन में प्रमाणीकरण के दौरान भविष्य में इसकी तुलना की जा सके। रेनबो टेबल इन पासवर्ड को भेद नहीं सकते।
जब हैकर पासवर्ड का कैश चुरा लेते हैं, तो वे रेनबो टेबल का इस्तेमाल करके सबसे अच्छे 100 पासवर्ड देखकर तुरंत पता लगा सकते हैं कि पासवर्ड N बार सॉल्ट और हैश किए गए थे या नहीं। अगर उन्हें कोई मिलान मिल जाता है, तो वे पीछे की ओर काम करके यह पता लगा सकते हैं कि क्या प्रोग्रामर आलसी थे और उन्होंने पासवर्ड सॉल्ट नहीं किए या उन्हें बार-बार हैश नहीं किया, या दोनों। अक्सर, डेवलपर्स इन ज़रूरी चरणों को छोड़ देते हैं, इसलिए हैकर अब आपके पासवर्ड को एक साधारण रेनबो टेबल पर रिवर्स इंजीनियरिंग करके प्राप्त कर लेते हैं।
रेनबो टेबल अनसाल्टेड और सिंगल-हैश्ड पासवर्ड को क्रैक करने का एक तेज़ और प्रभावी तरीका है। अगर आप अपने SMB में कोई एप्लिकेशन विकसित कर रहे हैं, तो यह ज़रूर पूछें कि पासवर्ड कैसे स्टोर किए जाते हैं। डेवलपर से पूछें कि उनका SALT कितना बड़ा है (8 छोटा है, 32 अक्षर पर्याप्त हैं) और फिर पूछें कि हैश्ड मान स्टोर करने से पहले वे पासवर्ड पर कितनी बार पुनरावृत्ति करते हैं। लास्टपास मास्टर पासवर्ड पर 100,000 से ज़्यादा बार पासवर्ड हैशिंग करता है। यह आपके संगठन के लिए बहुत ज़्यादा हो सकता है, लेकिन कुछ सौ से हज़ार तक की संख्या की आवश्यकता होनी चाहिए।
सामान्य सॉल्टिंग और हैशिंग फ़ंक्शंस में शामिल हैं: “ आर्गन2 , स्क्रिप्ट , बीक्रिप्ट और पीबीकेडीएफ2 ”।
आप जो भी करें, इसे अपने एप्लिकेशन डेवलपमेंट में एक महत्वपूर्ण आवश्यकता मानें। अगर आप अपने पासवर्ड स्कीमा में SSO नहीं बना सकते हैं, और आपको पासवर्ड हैश स्टोर करने की ज़रूरत है, तो आपको इस लेख में बताए गए टूल्स का इस्तेमाल करके अपने पासवर्ड डेटाबेस को सॉल्ट और इटरेटिवली हैश करना होगा।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
डेटा उल्लंघनों से अपनी वेबसाइट को कैसे सुरक्षित रखें
एन्क्रिप्शन, हैशिंग और साल्टिंग: क्या अंतर है?
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।