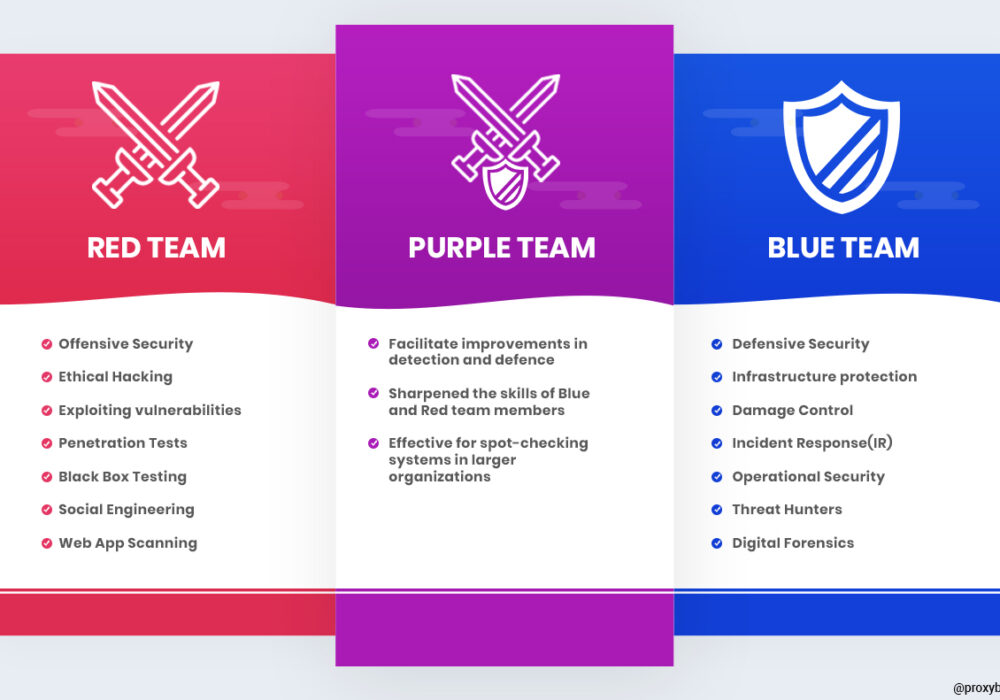
पर्पल टीम साइबर सुरक्षा विशेषज्ञों का एक समूह है जो साइबर सुरक्षा अभ्यास में ब्लू टीम और रेड टीम की भूमिका निभाता है, जिसका उद्देश्य एक मजबूत, गहन सुरक्षा गतिविधि प्रदान करना है जो परीक्षण किए जा रहे संगठन को अधिक अनुकूलित, यथार्थवादी आश्वासन प्रदान करती है।
पर्पल टीमिंग प्रक्रिया के दौरान रेड और ब्लू टीमों के बीच खुफिया जानकारी साझा करने से संगठन हैकर्स की रणनीति, तकनीक और कार्यप्रणाली (टीटीपी) को बेहतर ढंग से समझ सकते हैं । रेड टीम द्वारा किए जाने वाले अभ्यासों की एक श्रृंखला के माध्यम से इन टीटीपी का अनुकरण करके, ब्लू टीम अपनी पहचान और प्रतिक्रिया क्षमता को कॉन्फ़िगर, ट्यून और बेहतर बना सकती है। अत्यधिक अनुभवी रेड और ब्लू टीमें पर्पल टीमिंग सत्र आयोजित कर सकती हैं, जिससे संगठन अपनी पहचान और प्रतिक्रिया क्षमताओं को वास्तविक दुनिया के खतरों के अनुरूप बेहतर ढंग से माप सकते हैं।
छोटे से मध्यम आकार के व्यवसायों को आमतौर पर रेड, ब्लू या पर्पल टीम अभ्यास चलाने की आवश्यकता नहीं होती है। ये अभ्यास अक्सर बड़ी कंपनियों द्वारा किए जाते हैं जिनके पास इन अभ्यासों के लिए पर्याप्त बजट होता है। रेड टीम अभ्यास का एक रूप पेनिट्रेशन टेस्टिंग है, जिसकी उच्च गुणवत्ता वाली जांच के लिए कम से कम $15,000-$30,000 का खर्च आता है । जब तक आपकी कंपनी के पास पर्याप्त बजट न हो और आपके गहन सुरक्षा कार्यक्रम के लिए महत्वपूर्ण कई अन्य क्षेत्रों में साइबर सुरक्षा परिपक्वता न हो, तब तक रेड/ब्लू/पर्पल टीम अभ्यास के लिए इतना खर्च करना आपके संगठन के लिए समझदारी भरा या वहनीय नहीं हो सकता है। हालांकि, आपका संगठन नीचे बताए गए अनुसार बिना अधिक खर्च किए अपनी साइबर सुरक्षा को बेहतर बनाने के लिए कई अन्य उपाय कर सकता है। अतिरिक्त साइबर सुरक्षा अनुशंसाएँ
ये सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे दिए गए सभी सुझाव साइबरहूट की vCISO प्रोग्राम डेवलपमेंट सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
साइबर सुरक्षा में रेड टीम बनाम ब्लू टीम
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।