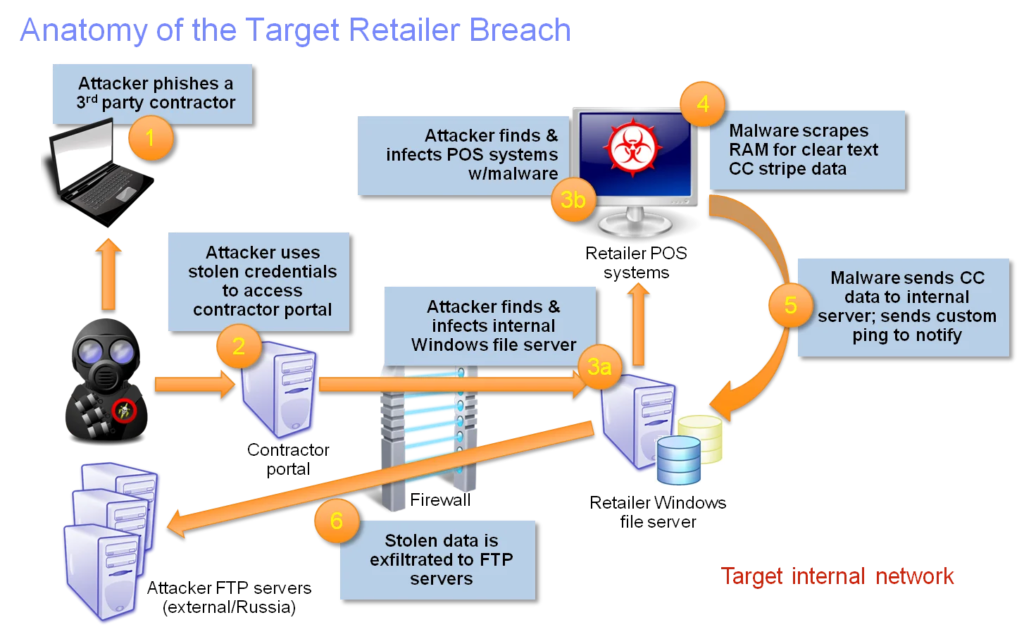
पीओएस घुसपैठ एक ऐसा हमला है जो प्वाइंट-ऑफ-सेल डिवाइस (पीओएस) पर होता है। खुदरा दुकानों में पीओएस डिवाइस चेकआउट के समय क्रेडिट कार्ड लेनदेन को प्रोसेस करता है। नए डिवाइस आपको अपना क्रेडिट कार्ड टैप या इंसर्ट करके सामान का भुगतान करने की सुविधा देते हैं। पुराने पीओएस टर्मिनलों में अभी भी बिक्री पूरी करने के लिए कार्ड की मैग्नेटिक स्ट्रिप को स्वाइप करना आवश्यक है। अधिकांश पीओएस डिवाइस विंडोज और यूनिक्स के किसी न किसी संस्करण पर चलते हैं। मैलवेयर इन दोनों ऑपरेटिंग सिस्टमों में से किसी पर भी चल सकता है, जिससे हैकर्स आपके क्रेडिट कार्ड की जानकारी चुरा सकते हैं।
आधुनिक पीओएस उपकरण (टैप और इन्सर्ट) आपके क्रेडिट कार्ड पर लगे चिप से प्राप्त डेटा को एन्क्रिप्ट करते हैं, तथा फिर उसे पीओएस उपकरण से मर्चेंट अंडरराइटिंग विक्रेता के पास भेजते हैं, जो कार्ड की पुष्टि करता है और खुदरा स्टोर के पॉइंट ऑफ सेल सॉफ्टवेयर को हां (स्वीकृत) या नहीं (अस्वीकृत) संदेश भेजता है, जो लेनदेन को रिकॉर्ड करता है और रसीद प्रिंट करता है।
पुराने पीओएस उपकरण कार्ड के पीछे लगी चुंबकीय पट्टी से जानकारी पढ़ते हैं, एकत्रित जानकारी को एन्क्रिप्ट नहीं करते, और उसे स्वीकृति या अस्वीकृति के लिए भेज देते हैं। इन पीओएस उपकरणों से चोरी करना आधुनिक टैप एंड इंसर्ट उपकरणों की तुलना में कहीं अधिक आसान है।
ऐप्पल पे और गूगल पे एक कदम आगे बढ़कर, पीओएस डिवाइस को एक नकली क्रेडिट कार्ड नंबर प्रदान करते हैं, जिसे क्लियरेंस के लिए व्यापारी अंडरराइटर के पास भेजा जाता है। उस व्यापारी के पास प्रोसेसिंग के लिए मूल क्रेडिट कार्ड नंबर फ़ाइल में होता है और नकली या नकली कार्ड नंबर का मिलान खरीदारी करने वाले व्यक्ति से करने के लिए तालिकाएँ होती हैं। क्रेडिट कार्ड लेनदेन के लिए यह जटिल तरीका आज इस्तेमाल में आने वाला सबसे सुरक्षित तरीका है क्योंकि यह कार्डधारक के वास्तविक मूल कार्ड नंबर को खुदरा स्टोर के स्थानीय क्रेडिट कार्ड लेनदेन में कभी भी देखे जाने से बचाता है, जिससे हैकर्स द्वारा क्रेडिट कार्ड नंबर चुराने की संभावना को रोका जा सकता है।
स्रोत: ट्रेंडमाइक्रो
अतिरिक्त पठन सामग्री: टारगेट इंट्रूज़न और मैलवेयर पर एक प्रारंभिक नज़र
गूगल पे और एप्पल पे पारंपरिक क्रेडिट कार्ड से ज़्यादा सुरक्षित क्यों हैं?
संबंधित शब्द: मैलवेयर , एन्क्रिप्शन
पीओएस घुसपैठ खुदरा विक्रेताओं के लिए एक बड़ी चिंता का विषय है, क्योंकि किसी उल्लंघन के दौरान और उसके बाद उन्हें अपने कारोबार का एक बड़ा हिस्सा गँवाना पड़ सकता है। खुदरा विक्रेताओं को अपने पीओएस सिस्टम को संपर्क रहित (आरएफआईडी सक्षम) उपकरणों में अपग्रेड करना चाहिए जो पीओएस डिवाइस से क्रेडिट कार्ड की जानकारी को एन्क्रिप्ट करते हैं और फिर उसे मर्चेंट अंडरराइटर के पास अनुमोदन के लिए भेजते हैं। अक्टूबर 2018 से, ज़िम्मेदारी मर्चेंट अंडरराइटर से हटकर उन खुदरा विक्रेताओं पर आ गई है जिन्होंने अपने पीओएस उपकरणों को टैप, चिप और पिन सक्षम उपकरणों में अपग्रेड नहीं किया है। उपभोक्ताओं को धोखाधड़ी के लिए नियमित रूप से अपने क्रेडिट कार्ड स्टेटमेंट की जाँच करनी चाहिए। कई क्रेडिट कार्ड कंपनियाँ, उदाहरण के लिए कैपिटल वन, के पास पहचान की चोरी की निगरानी करने वाले उपकरण होते हैं जो आपको आपकी खरीदारी के पैटर्न से मेल न खाने वाली खरीदारी के तुरंत बाद सूचित कर देंगे। सतर्क रहने से आपको समस्याओं की जल्दी पहचान करने और उन्हें तुरंत रोकने में मदद मिलेगी। डेबिट कार्ड के विपरीत, जहाँ चोरी हुए पैसे की वसूली में हफ़्तों लग सकते हैं, क्रेडिट कार्ड विक्रेताओं की मानसिकता पहले धन की वसूली और फिर धोखाधड़ी की पुष्टि करने की होती है, जिसका अर्थ है कि उपभोक्ता एक ही फ़ोन कॉल से किसी भी धोखाधड़ी की आसानी से भरपाई कर सकते हैं। धोखाधड़ी से उबरने के लिए क्रेडिट कार्ड ज़्यादा सुरक्षित हैं, लेकिन ये लोगों को डेबिट कार्ड की तुलना में ज़्यादा खर्च करने के लिए प्रोत्साहित करते हैं। साइबरहूट आपको इस बारे में कोई सलाह नहीं दे सकता।
https://www.youtube.com/watch?v=n6zixRxBeGs
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।


