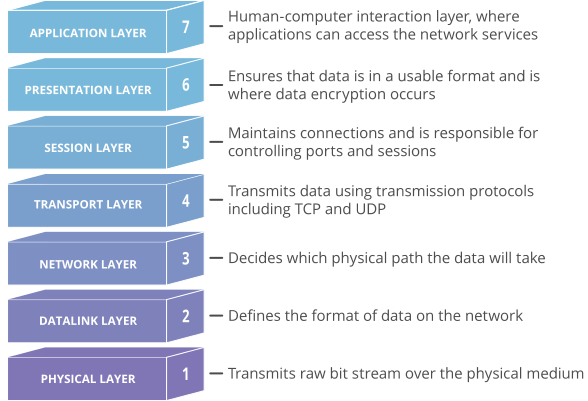
ओपन सिस्टम्स इंटरकनेक्शन (OSI) मॉडल अंतर्राष्ट्रीय मानकीकरण संगठन द्वारा बनाया गया एक वैचारिक मॉडल है जो विभिन्न संचार प्रणालियों को मानक प्रोटोकॉल का उपयोग करके आपस में संवाद करने की अनुमति देता है। सरल शब्दों में, OSI विभिन्न कंप्यूटर प्रणालियों को एक दूसरे के साथ संवाद करने में सक्षम बनाने के लिए एक मानक प्रदान करता है। OSI मॉडल को कंप्यूटर नेटवर्किंग के लिए एक सार्वभौमिक भाषा के रूप में देखा जा सकता है। यह एक संचार प्रणाली को सात अलग-अलग स्तरों में विभाजित करने की अवधारणा पर आधारित है, जिनमें से प्रत्येक पिछले स्तर पर स्थित है।
OSI मॉडल की प्रत्येक परत एक विशिष्ट कार्य संभालती है और अपने से ऊपर और नीचे की परतों से संचार करती है। OSI मॉडल को मजबूत, त्रुटि-सुधार करने वाला और कुशल बनाया गया है। हालांकि, कभी-कभी हैकर्स OSI मॉडल की विभिन्न परतों पर व्यक्तिगत संचार को बाधित करने का प्रयास करते हैं। अक्सर वे DDoS हमलों के माध्यम से ऐसा करने का प्रयास करते हैं , जो नेटवर्क कनेक्शन की विशिष्ट परतों को लक्षित करते हैं; एप्लिकेशन-लेयर हमले लेयर 7 को लक्षित करते हैं और प्रोटोकॉल लेयर हमले लेयर 3 और 4 को लक्षित करते हैं।
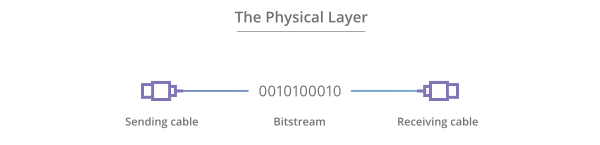
OSI मॉडल की सबसे निचली परत, भेजने वाले उपकरण की भौतिक परत से प्राप्तकर्ता उपकरण की भौतिक परत तक, नेटवर्क पर कच्चे असंरचित डेटा बिट्स को विद्युत या प्रकाशिक रूप से प्रेषित करती है। इसमें वोल्टेज, पिन लेआउट, केबलिंग और रेडियो फ्रीक्वेंसी जैसे विनिर्देश शामिल हो सकते हैं। भौतिक परत पर, नेटवर्क हब, केबलिंग, रिपीटर्स, नेटवर्क एडेप्टर या मोडेम जैसे 'भौतिक' संसाधन पाए जा सकते हैं।
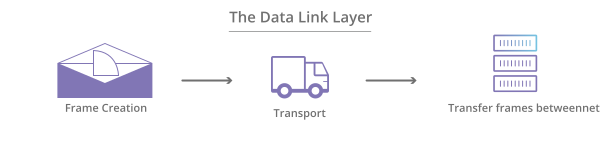
डेटा लिंक परत पर, सीधे जुड़े नोड्स का उपयोग नोड-टू-नोड डेटा स्थानांतरण के लिए किया जाता है, जहाँ डेटा को MAC पतों के माध्यम से फ़्रेम में पैक किया जाता है। डेटा लिंक परत भौतिक परत पर हुई त्रुटियों को भी ठीक करती है।
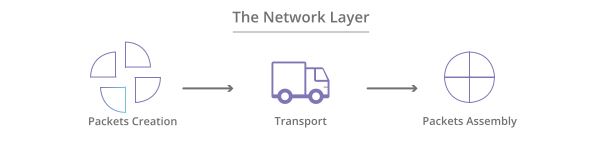
नेटवर्क लेयर, डेटा लिंक लेयर से फ़्रेम प्राप्त करने और फ़्रेम में मौजूद IP पतों के आधार पर उन्हें उनके इच्छित गंतव्य तक पहुँचाने के लिए ज़िम्मेदार है। यह लेयर IP (इंटरनेट प्रोटोकॉल) जैसे तार्किक पतों का उपयोग करके गंतव्य का पता लगाती है। इस लेयर पर, राउटर एक महत्वपूर्ण घटक होते हैं जिनका उपयोग नेटवर्क के बीच सूचना को आवश्यक स्थान पर पहुँचाने के लिए किया जाता है।
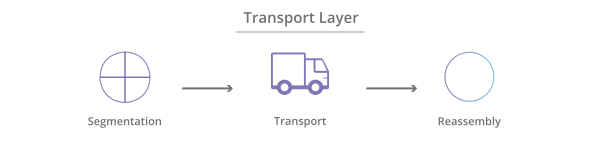
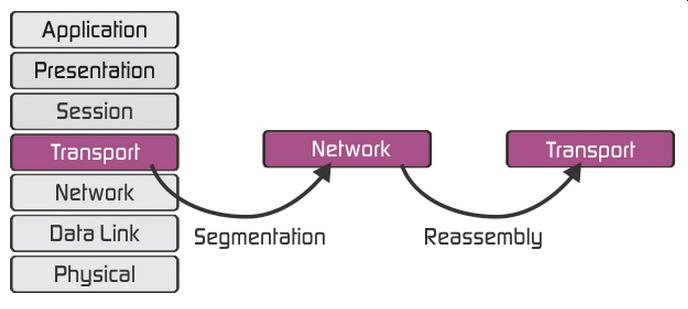
ट्रांसपोर्ट लेयर डेटा पैकेटों की डिलीवरी और त्रुटि-जांच का प्रबंधन करती है । यह सिस्टम और होस्ट के बीच डेटा के आकार, क्रम और अंततः स्थानांतरण को नियंत्रित करती है। ट्रांसपोर्ट लेयर का सबसे आम उदाहरण TCP या ट्रांसमिशन कंट्रोल प्रोटोकॉल है। कुशल पैकेट डिलीवरी सुनिश्चित करने के लिए ट्रांसपोर्ट लेयर पर पैकेटों का विभाजन किया जाता है, ताकि पैकेट न तो बहुत बड़े (ओवरकैपेसिटी) हों और न ही बहुत छोटे (अकुशल)।
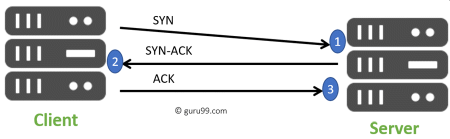
सत्र परत विभिन्न कंप्यूटरों के बीच बातचीत को नियंत्रित करती है। मशीनों के बीच एक सत्र या कनेक्शन परत 5 पर स्थापित, प्रबंधित और समाप्त किया जाता है। सत्र परत सेवाओं में प्रमाणीकरण और पुनः कनेक्शन भी शामिल हैं।
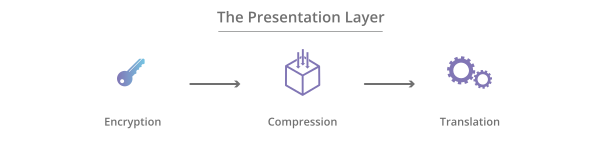
प्रेजेंटेशन लेयर, एप्लिकेशन द्वारा स्वीकार किए जाने वाले सिंटैक्स या सिमेंटिक्स के आधार पर एप्लिकेशन लेयर के लिए डेटा को फ़ॉर्मेट या ट्रांसलेट करता है। इसीलिए इसे कभी-कभी सिंटैक्स लेयर भी कहा जाता है। यह लेयर एप्लिकेशन लेयर द्वारा आवश्यक एन्क्रिप्शन और डिक्रिप्शन को भी संभाल सकती है।
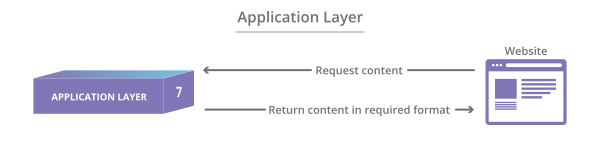
इस परत पर, अंतिम उपयोगकर्ता और एप्लिकेशन परत, दोनों ही सॉफ़्टवेयर एप्लिकेशन के साथ सीधे इंटरैक्ट करते हैं। यह परत वेब ब्राउज़र या Office 365 जैसे अंतिम-उपयोगकर्ता एप्लिकेशन को प्रदान की जाने वाली नेटवर्क सेवाओं को देखती है। एप्लिकेशन परत संचार भागीदारों, संसाधन उपलब्धता की पहचान करती है और संचार को सिंक्रनाइज़ करती है।
आपके MSP या IT स्टाफ के लिए OSI मॉडल और इसके द्वारा सूचना प्रबंधन के तरीके को जानना महत्वपूर्ण है। सुरक्षा की दृष्टि से, लेयर 2 और लेयर 3 जैसी कुछ परतों में अतिरिक्त सुरक्षा उपाय लागू किए जा सकते हैं, जिनमें VLAN या PVLAN शामिल हैं । हालांकि, OSI मॉडल का उद्देश्य प्रौद्योगिकी विक्रेताओं और डेवलपर्स को मार्गदर्शन देना है ताकि उनके द्वारा बनाए गए डिजिटल संचार उत्पाद और सॉफ्टवेयर प्रोग्राम एक साथ काम कर सकें। OSI मॉडल एक स्पष्ट ढांचा प्रदान करता है जो उपयोग में आने वाले नेटवर्किंग या दूरसंचार प्रणाली के कार्यों का वर्णन करता है।
अतिरिक्त साइबर सुरक्षा संबंधी सुझाव: नीचे दिए गए सुझाव आपको और आपके व्यवसाय को दैनिक आधार पर सामना करने वाले विभिन्न खतरों से सुरक्षित रहने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
मानव फ़ायरवॉल से अपने व्यवसाय को सुरक्षित करें
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।