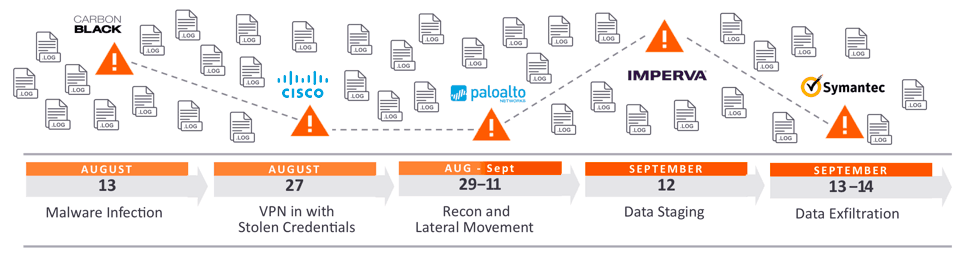
लैटरल मूवमेंट वह तकनीक है जिसका इस्तेमाल हैकर्स मशीनों या नेटवर्क तक शुरुआती पहुंच हासिल करने के बाद करते हैं। संवेदनशील डेटा और अन्य मूल्यवान संपत्तियों की तलाश में हैकर्स इस रणनीति का उपयोग नेटवर्क में गहराई तक जाने के लिए करते हैं। नेटवर्क में घुसपैठ करने के बाद, हमलावर विभिन्न उपकरणों का उपयोग करके लैटरल मूवमेंट के माध्यम से आगे बढ़ते हुए लगातार पहुंच बनाए रखते हैं और विशेषाधिकार प्राप्त करते रहते हैं। इस संदर्भ में विशेषाधिकारों का तात्पर्य एडमिनिस्ट्रेटर अकाउंट के विशेषाधिकारों से है, जो अक्सर आईटी विभागों के प्रमुखों, डेवलपर्स, अधिकारियों आदि को दिए जाते हैं।
हैकर्स पकड़े जाने से बचने और नेटवर्क से जुड़े रहने के लिए सिस्टम के भीतर ही अलग-अलग दिशाओं में घुसपैठ करते हैं। अक्सर डेटा लीक का पता चलने से पहले हैकर्स हफ्तों या महीनों तक किसी मशीन या नेटवर्क का फायदा उठाते रहते हैं। हैकर्स फ़िशिंग , सोशल इंजीनियरिंग , वायरस या अन्य मैलवेयर जैसे आम साइबर हमलों के ज़रिए सिस्टम तक शुरुआती पहुंच हासिल कर सकते हैं । हैकर्स अधिकृत उपयोगकर्ताओं का रूप धारण करके, नेटवर्क में कई सिस्टमों से गुज़रते हुए अपने लक्ष्य तक पहुंचते हैं। इस लक्ष्य को हासिल करने में नेटवर्क, सिस्टम और खातों की जानकारी इकट्ठा करना, क्रेडेंशियल प्राप्त करना, विशेषाधिकार बढ़ाना, भविष्य में पहुंच के लिए बैक डोर स्थापित करना और अंततः लक्षित डेटा तक पहुंच प्राप्त करना शामिल है।
स्रोत: क्राउडस्ट्राइक, एक्सबीम
अतिरिक्त पठन सामग्री: मानव फ़ायरवॉल का निर्माण
संबंधित शब्द: जासूसी, फ़िशिंग , रैंसमवेयर
किसी भी डेटा उल्लंघन के दौरान लैटरल मूवमेंट रिकवरी को और भी मुश्किल बना देता है। अक्सर, जिस मूल मशीन में सबसे पहले सेंध लगी थी, उसे ढूँढना मुश्किल होता है। उसे हटाना और फिर से बनाना एक आम उपाय है, हालाँकि लैटरल मूवमेंट के साथ, हैकर आपके नेटवर्क के अन्य होस्ट्स से पहले ही समझौता कर चुका होता है और मूल सेंध वाली मशीन को छोड़ देता है। इसका मतलब है कि सेंध को रोकने के आपके प्रयास गंभीर रूप से बाधित हो सकते हैं। लैटरल सेंध के लिए नेटवर्क की निगरानी करना ज़्यादातर छोटे नेटवर्क्स का एक कमज़ोर बिंदु होता है, जिससे पता लगाने और रोकथाम का काम एंडपॉइंट सुरक्षा प्रणालियों पर छोड़ दिया जाता है। महत्वपूर्ण बात यह है कि आप या आपका व्यवसाय अपने साइबर सुरक्षा कार्यक्रम को बेहतर बनाने और इन हमलों को सफल होने से रोकने के लिए हमेशा कुछ न कुछ कर सकते हैं। साइबरहूट आपको या आपके व्यवसाय को लैटरल मूवमेंट के ज़रिए होने वाले हमले का शिकार होने से बचाने में मदद के लिए निम्नलिखित उपायों की सलाह देता है:
तीन पहचान कारकों (आपकी पहचान, आपके पास मौजूद जानकारी या आपके द्वारा जाना जाने वाला कोई तथ्य) में से दो का उपयोग करना आपके महत्वपूर्ण खातों की सुरक्षा का सबसे अच्छा तरीका है। हैकर्स आपके कर्मचारियों द्वारा पासवर्ड के पुन: उपयोग का फायदा उठाते हैं। जैसे ही वे देखते हैं कि ऑनलाइन सेवाएं 2FA (दो-कारक प्रमाणीकरण) द्वारा सुरक्षित हैं, वे (अधिकांश मामलों में) आसान लक्ष्यों की ओर बढ़ जाते हैं क्योंकि वे जानते हैं कि वे ऐसी सुरक्षा को आसानी से भेद नहीं पाएंगे। मैरियट होटल श्रृंखला की हालिया बड़ी हैकिंग का एक कारण अपर्याप्त दो-कारक प्रमाणीकरण भी था।
पासवर्ड मैनेजर स्वचालित रूप से सभी अकाउंट डेटा को डिवाइसों (स्मार्टफोन, लैपटॉप और टैबलेट) के बीच सिंक्रनाइज़ करते हैं। वेब ब्राउज़र प्लगइन आपकी गतिविधि पर नज़र रखते हैं और जब भी आप किसी नई वेबसाइट पर लॉग इन करते हैं, तो आपको अपने क्रेडेंशियल सेव करने के लिए कहते हैं। डोमेन (या URL जैसे gmail.com) के लिए आपका यूज़रनेम और पासवर्ड एक एन्क्रिप्टेड पासवर्ड वॉल्ट में सुरक्षित रखा जाता है। पासवर्ड प्रबंधन और आवश्यकताओं को व्यवसाय द्वारा निर्धारित शासन नीतियों के माध्यम से लागू किया जाना चाहिए।
उपयोगकर्ताओं को सटीक रूप से वर्गीकृत किया जाना चाहिए और उन्हें केवल उन्हीं सिस्टम, एप्लिकेशन या नेटवर्क तक पहुँच होनी चाहिए जिनकी पहुँच उनके कार्य के लिए आवश्यक है। उदाहरण के लिए, किसी कॉर्पोरेट नेटवर्क में, केवल आईटी कर्मचारियों को ही डेस्कटॉप और नोटबुक जैसे उपकरणों का प्रबंधन करना चाहिए। आईटी कर्मचारियों को मानक उपयोगकर्ताओं को व्यवस्थापकीय विशेषाधिकार नहीं देने चाहिए।
एंडपॉइंट सुरक्षा उपकरण आईटी कर्मचारियों को सभी ऑनलाइन और ऑफलाइन एंडपॉइंट्स की निगरानी करने की अनुमति देते हैं। यह महत्वपूर्ण एंडपॉइंट घटनाओं पर डेटा एकत्र और संग्रहीत करता है और उस डेटा को कार्रवाई योग्य सुरक्षा खुफिया जानकारी और ज्ञात रणनीतियों, तकनीकों और प्रक्रियाओं (टीटीपी) के साथ मैप करता है। दूसरे शब्दों में, यह समाधान आईटी पेशेवरों को हमले के रुझानों और व्यवहारों की निगरानी करने में मदद करता है ताकि वे यह निर्धारित कर सकें कि उन्हें अपने संसाधनों का उपयोग कहाँ करना चाहिए।
जब हर संभव प्रयास विफल हो जाता है और कोई विनाशकारी उल्लंघन हो जाता है, तो आपका साइबर बीमा आपको शीघ्र और प्रभावी ढंग से उबरने में मदद करता है, साथ ही आपको आवश्यक संसाधन भी प्रदान करता है। साइबरहूट ने साइबर बीमा में शामिल चीज़ों और इससे जुड़ी कुछ चुनौतियों पर दो भागों की एक श्रृंखला प्रकाशित की है ।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

