गूगल डॉर्क क्वेरी, जिसे कभी-कभी सिर्फ डॉर्क भी कहा जाता है , एक सर्च स्ट्रिंग है जो उन्नत सर्च ऑपरेटरों का उपयोग करके ऐसी जानकारी ढूंढती है जो किसी वेबसाइट पर आसानी से उपलब्ध नहीं होती। गूगल डॉर्किंग, जिसे गूगल हैकिंग भी कहा जाता है, ऐसी जानकारी प्रदान कर सकती है जिसे साधारण सर्च क्वेरी के माध्यम से खोजना मुश्किल होता है। हमलावर इन जटिल क्वेरी का उपयोग करके ऐसी जानकारी ढूंढ सकता है जो गलती से इंटरनेट पर प्रकाशित हो जाती है, आमतौर पर किसी कंपनी के ऑनलाइन सॉफ्टवेयर समाधानों में हुई कॉन्फ़िगरेशन त्रुटि के कारण।
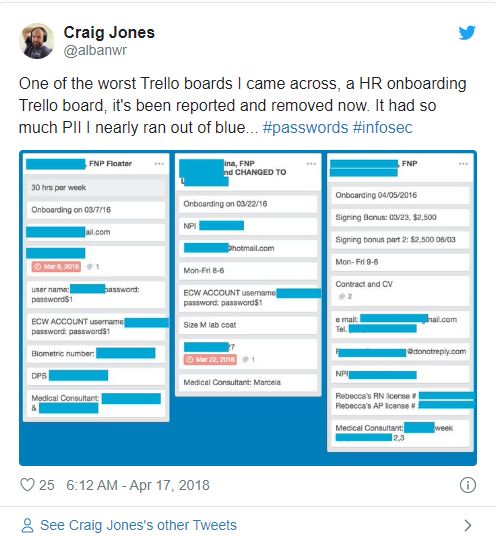
हाल ही में, सुरक्षा शोधकर्ता क्रेग जोन्स (नीचे दी गई छवि देखें) ने ट्रेलो पर आरोप लगाया कि एक मानव संसाधन ऑनबोर्डिंग ट्रेलो बोर्ड ने इंटरनेट पर बड़ी मात्रा में गैर-सार्वजनिक व्यक्तिगत पहचान योग्य (एनपीपीआई) जानकारी प्रकाशित की थी। ट्रेलो एक प्रोजेक्ट मैनेजमेंट और मानव संसाधन उपकरण है जो आपको अपने प्रोजेक्ट को सार्वजनिक इंटरनेट पर प्रकाशित करने की अनुमति देता है। दुर्भाग्य से, कुछ मानव संसाधन संगठनों ने वेतन संबंधी जानकारी, पासवर्ड और पते सार्वजनिक रूप से प्रकाशित किए हैं, जैसा कि इस गूगल डॉर्किंग लेख में खुलासा हुआ है ।
स्रोत: टेकटारगेट
संबंधित लेख: गूगल डॉर्क्स: हैकिंग का एक आसान तरीका
छोटे और मध्यम आकार के व्यवसायों (एसएमबी) के कर्मचारियों को इस बात की जानकारी होनी चाहिए कि वे किस प्रकार की जानकारी को संभाल रहे हैं और यह सुनिश्चित करने के लिए वे क्या कर सकते हैं कि उनके साथ ऐसा न हो। इस तरह की घटना की संभावना को कम करने के लिए कुछ विकल्प हैं। एक विकल्प यह है कि अपने कर्मचारियों को साइबर सुरक्षा की बुनियादी बातों का प्रशिक्षण दिया जाए ताकि वे इस तरह के मुद्दों के बारे में अधिक जागरूक हो सकें। एसएमबी इन ऑनलाइन एप्लिकेशन के प्रशासनिक अधिकार रखने वाले कर्मचारियों की संख्या भी सीमित कर सकते हैं। ऐसा करने के साथ-साथ प्रशासकों को महत्वपूर्ण जानकारी के उचित प्रबंधन और सुरक्षा के लिए जवाबदेह ठहराने से कभी-कभी महत्वपूर्ण और संवेदनशील जानकारी के आकस्मिक रिसाव को रोका जा सकता है। अंत में, आप अपने एसएमबी द्वारा लागू किए जाने वाले ऑनलाइन क्लाउड समाधानों के लिए एक अनुमोदन और साइबर सुरक्षा समीक्षा प्रक्रिया विकसित करना चाह सकते हैं। अपने कर्मचारियों को प्रशिक्षित करें कि वे किसी ज्ञात, सुस्थापित प्रक्रिया के माध्यम से पंजीकरण किए बिना ऐसी सेवाओं का उपयोग शुरू न करें, जिस पर सभी कर्मचारी हस्ताक्षर करके सहमति दें।
https://www.youtube.com/watch?v=HH6edTy3mQI&feature=emb_logo
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ें
गंभीरता: गंभीर (CVSS 9.2) | जारी करने की तिथि: 22 अक्टूबर, 2026 | 21 अक्टूबर को, PHP में दो गंभीर खामियां पाई गईं,...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

