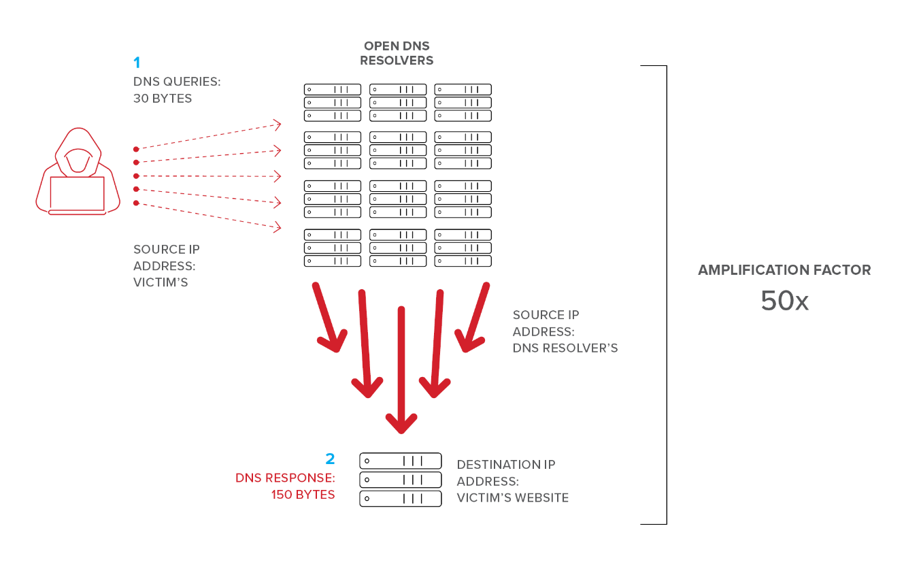
DNS रिफ्लेक्शन अटैक, जिसे DNS एम्प्लीफिकेशन अटैक भी कहा जाता है, डिस्ट्रीब्यूटेड डेनियल ऑफ सर्विस (DDoS) अटैक का एक प्रकार है। इस हमले में, हैकर्स खुले DNS सर्वरों का उपयोग करके अपने हमले के ट्रैफिक को मूल स्रोत ट्रैफिक से 100 गुना तक बढ़ा देते हैं। इस प्रकार का DDoS अटैक 100 MB के DNS रिक्वेस्ट ट्रैफिक को 10 Gb के DDoS ट्रैफिक में बदल सकता है, जो किसी ऑनलाइन संसाधन को निशाना बनाता है। अंततः, इससे लक्षित सिस्टम या वेब प्रॉपर्टी के वैध उपयोगकर्ताओं के लिए सेवा बाधित हो सकती है।
टीसीपी को त्रि-मार्गी हैंडशेक की आवश्यकता होती है। यह अधिकांश नकली टीसीपी हमलों को काम करने से रोकता है क्योंकि टीसीपी/आईपी स्टैक किसी भी अप्रत्याशित इनकमिंग टीसीपी हैंडशेक अनुरोधों पर आरएसटी (रीसेट) पैकेट कुशलतापूर्वक भेज सकता है। हालाँकि, त्रि-मार्गी हैंडशेक स्थापित करने के ओवरहेड के कारण, डीएनएस आमतौर पर संचार के लिए टीसीपी का उपयोग नहीं करता है। डीएनएस दक्षता और गति को सबसे अधिक महत्व देता है और इसके बजाय यूडीपी (यूज़र डेटाग्राम पैकेट) का उपयोग करता है। यही कारण है कि यह इन डीएनएस प्रवर्धन हमलों में काम करता है... क्योंकि यूडीपी पैकेटों को त्रि-मार्गी हैंडशेक की आवश्यकता नहीं होती है।
रिफ्लेक्शन हमले में, लक्षित मशीन के नकली स्रोत आईपी पते का उपयोग करके इंटरनेट पर खुले DNS सर्वरों को कई नकली DNS अनुरोध भेजे जाते हैं। प्राप्तकर्ता DNS सर्वर अनुरोधित प्रतिक्रिया डेटा को नकली स्रोत आईपी पते पर भेजते हैं। इस हमले में, हमलावर इन बदले हुए अनुरोधों से DNS सर्वर को भर देते हैं, जिससे लक्षित मशीन पर इतने UDP पैकेट्स का भार बढ़ जाता है कि वह वैध प्रश्नों का उत्तर देना बंद कर देती है। लेकिन हमेशा नहीं। UDP प्रबंधन कुशल है। इसलिए इसके लिए बहुत सारे नकली कनेक्शनों की आवश्यकता होती है। लेकिन क्या होगा अगर हम किसी तरह हमले को बढ़ा सकें?
यहीं पर हैकर्स चालाकी करते हैं। वे रिफ्लेक्शन अटैक को DNS सर्वर से आने वाले एक छोटे से 1 उत्तर से बदलकर एक बड़ी DNS साइट के लिए पूरी ZONE फ़ाइल का अनुरोध करने में बदल देते हैं। यहीं पर 30 बाइट्स डेटा वाले अनुरोध को बढ़ाकर DNS सर्वर को प्रतिक्रिया पैकेट में 100 गुना ज़्यादा डेटा भेजने के लिए मजबूर किया जा सकता है।
DNS प्रवर्धन और परावर्तन हमलों में, कुछ बॉट नेटवर्क सिस्टमों को नियंत्रित करने वाले हैकर्स अपने हमले के ट्रैफ़िक को 100 गुना तक बढ़ा सकते हैं, जिससे लक्षित मशीन पर डेटा की भारी बाढ़ आ जाती है और वह ऑफ़लाइन हो जाती है।
रुकिए। यह निगलना मुश्किल हो सकता है। साइबर सुरक्षा के 25 सालों में, साइबरहूट ने छोटे और मध्यम आकार के व्यवसायों (SMB) पर ऐसे DDOS हमलों को ज़्यादा नहीं देखा है। यह Verizon द्वारा अपने DBIR में बताए गए शीर्ष 20 हमलों में शामिल नहीं है। सिर्फ़ इसलिए कि यह संभव है, यह संभावित नहीं हो जाता। अगर आप पर इस तरह का कोई DDOS हमला होता है, तो आपको तुरंत नीचे दी गई सूची में से किसी DDOS सुरक्षा विक्रेता से संपर्क करना होगा और उनके ऑन-डिमांड समाधानों में से एक को लागू करना होगा। आपात स्थिति में इसे स्थापित करना ज़्यादा महंगा होगा, लेकिन अगर आप पर कभी हमला नहीं हुआ है, तो आपको कभी भी भुगतान नहीं करना पड़ेगा।
इम्परवा | नेटस्काउट | अकामाई | क्लाउडफ्लेयर | रेडवेयर
संबंधित शब्द: बॉट नेटवर्क, बॉट हर्डर्स और बॉट मास्टर्स , डिस्ट्रीब्यूटेड डिनायल ऑफ सर्विस (डीडीओएस)
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

