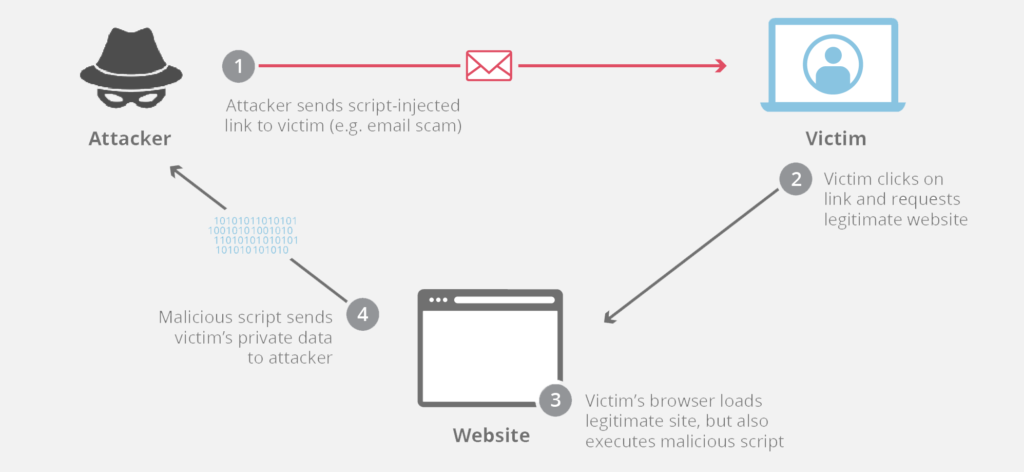
क्रॉस-साइट स्क्रिप्टिंग (XSS) एक ऐसा हमला है जिसमें हैकर्स किसी असुरक्षित वेब एप्लिकेशन में दुर्भावनापूर्ण कोड डाल देते हैं। XSS अन्य वेब हमलों से इस मायने में अलग है कि यह सीधे एप्लिकेशन को निशाना नहीं बनाता; बल्कि, वेब एप्लिकेशन के उपयोगकर्ता ही खतरे में होते हैं। क्रॉस-साइट स्क्रिप्टिंग की कमजोरियों के कारण हमलावर आमतौर पर पीड़ित उपयोगकर्ता बनकर, उपयोगकर्ता द्वारा किए जा सकने वाले सभी कार्यों को अंजाम दे सकते हैं और उपयोगकर्ता के किसी भी डेटा तक पहुंच प्राप्त कर सकते हैं। यदि उपयोगकर्ता के पास एप्लिकेशन में विशेषाधिकार प्राप्त (प्रशासक) पहुंच है, तो हमलावर सिस्टम की सभी कार्यक्षमताओं और डेटा पर पूर्ण नियंत्रण प्राप्त कर सकता है। इससे अधिकांश, या शायद सभी, उपयोगकर्ता खाते खतरे में पड़ सकते हैं। ट्रोजन हॉर्स मैलवेयर भी सक्रिय हो सकता है और पेज की सामग्री को संशोधित कर सकता है, जिससे उपयोगकर्ता धोखे से अपनी निजी जानकारी स्वेच्छा से दे देते हैं। इसके अलावा, सेशन कुकीज़ का खुलासा हो सकता है, जिससे हैकर असली उपयोगकर्ताओं की नकल कर सकता है और उनके निजी खातों का दुरुपयोग कर सकता है।
स्रोत: इम्परवा , पोर्टस्विगर
अतिरिक्त पठन सामग्री: XSS हमला क्या है? – फेडटेक पत्रिका
संबंधित शब्द: क्रॉस-साइट रिक्वेस्ट फोरजरी (सीएसआरएफ)
अगर आपका SMB अपना सॉफ़्टवेयर विकसित नहीं करता या कोडिंग नहीं करता, तो आपको XSS के बारे में चिंता करने की ज़रूरत नहीं है, बस यह जान लें कि यह मौजूद है। हालाँकि, अगर आप डेवलपमेंट करते हैं, तो आगे पढ़ें।
कुछ मामलों में क्रॉस-साइट स्क्रिप्टिंग को रोकना मुश्किल होता है और एप्लिकेशन के डिज़ाइन और उपयोगकर्ता-नियंत्रित डेटा को संभालने के तरीके के आधार पर यह और भी जटिल हो सकता है। सामान्य तौर पर, XSS कमजोरियों को प्रभावी ढंग से रोकने के लिए नीचे सूचीबद्ध निम्नलिखित उपायों के संयोजन की आवश्यकता हो सकती है। यदि आपके संगठन में आईटी कर्मचारी हैं या आपने अपने सिस्टम का समर्थन करने के लिए किसी तृतीय पक्ष को नियुक्त किया है, तो XSS हमलों से बचाव के लिए इन उपायों को लागू करके अपनी सुरक्षा में सुधार के लिए उनके साथ मिलकर काम करें:
Content-Type और X-Content-Type-Options हेडर यह सुनिश्चित करने के लिए कि ब्राउज़र आपके इच्छित तरीके से प्रतिक्रियाओं की व्याख्या करें।नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ें
गंभीरता: गंभीर (CVSS 9.2) | जारी करने की तिथि: 22 अक्टूबर, 2026 | 21 अक्टूबर को, PHP में दो गंभीर खामियां पाई गईं,...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।