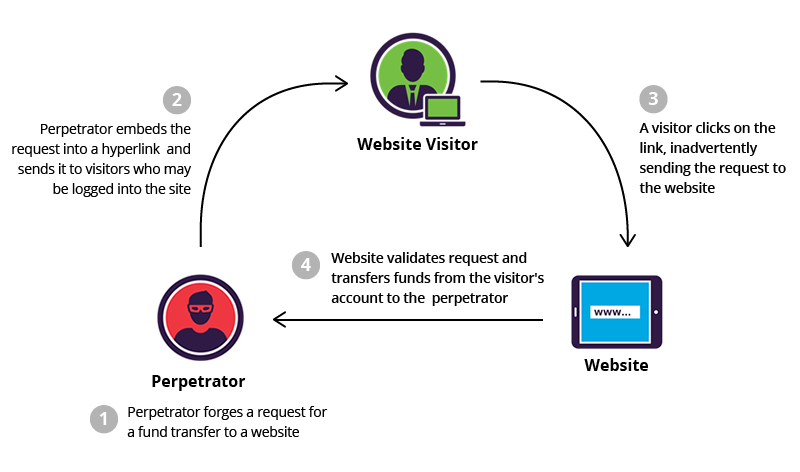
क्रॉस-साइट रिक्वेस्ट फोरजरी (सीएसआरएफ) , जिसे एक्सएसआरएफ भी कहा जाता है, एक हमला करने का तरीका है जो वेब ब्राउज़र को धोखा देकर उपयोगकर्ता के एप्लिकेशन में अवांछित कार्य करवाता है। फ़िशिंग हमलों की तरह , सीएसआरएफ हमले आमतौर पर दुर्भावनापूर्ण सोशल इंजीनियरिंग का उपयोग करके किए जाते हैं , जैसे कि ईमेल या लिंक जो पीड़ित को सर्वर पर जाली अनुरोध भेजने के लिए बरगलाते हैं। हमले के समय, अनजान उपयोगकर्ता अपने एप्लिकेशन द्वारा प्रमाणित होता है, इसलिए वैध अनुरोध और जाली अनुरोध में अंतर करना लगभग असंभव होता है। एक सफल सीएसआरएफ हमला व्यवसाय और उपयोगकर्ता दोनों के लिए विनाशकारी हो सकता है। इसके परिणामस्वरूप व्यावसायिक संबंधों को नुकसान, अनधिकृत धन हस्तांतरण, पासवर्ड में बदलाव और डेटा की चोरी हो सकती है। सीएसआरएफ हमले की प्रकृति के आधार पर, हैकर उपयोगकर्ता के खाते पर पूर्ण नियंत्रण प्राप्त कर सकता है । यदि प्रभावित उपयोगकर्ता के पास एप्लिकेशन में विशेषाधिकार प्राप्त (प्रशासक) खाता है, तो हमलावर एप्लिकेशन के सभी डेटा और कार्यक्षमता पर पूर्ण नियंत्रण प्राप्त कर सकता है।
स्रोत: इम्परवा , पोर्टस्विगर
अतिरिक्त पठन सामग्री: गूगल और मोज़िला 'एक्सएसएस के बाद की दुनिया' की नींव रख रहे हैं
संबंधित शब्द: सेशन हाइजैकिंग अटैक
छोटे और मध्यम आकार के व्यवसाय (एसएमबी) अपने कर्मचारियों को सीएसआरएफ हमलों से बचाने और उनकी सुरक्षा करने में मदद के लिए कई निवारक उपाय कर सकते हैं। उपयोगकर्ता के दृष्टिकोण से, रोकथाम का अर्थ है लॉगिन क्रेडेंशियल की सुरक्षा और अनधिकृत व्यक्तियों को एप्लिकेशन तक पहुँच से रोकना।
कर्मचारियों के लिए सर्वोत्तम प्रथाओं में शामिल हैं:
कोड विकसित करने वाली कंपनियों के लिए सर्वोत्तम अभ्यास:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

