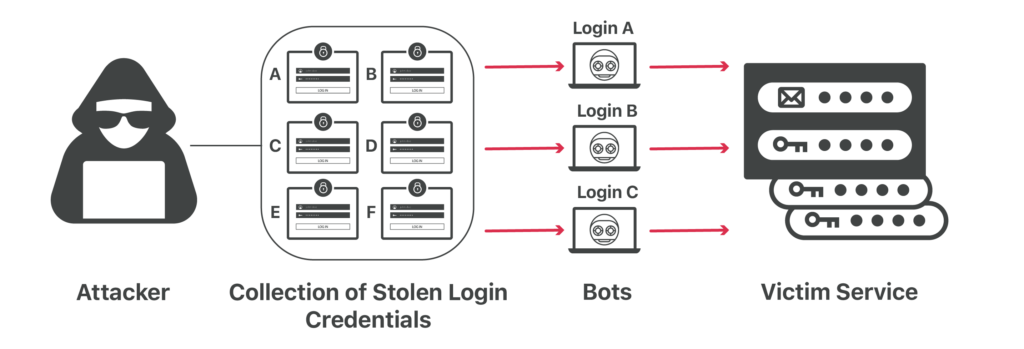
क्रेडेंशियल स्टफिंग एक ऐसी प्रक्रिया है जिसमें चोरी किए गए यूज़रनेम और पासवर्ड को वेब प्रमाणीकरण फ़ंक्शन में स्वचालित रूप से डाला जाता है ताकि उपयोगकर्ता खातों तक अनधिकृत पहुंच प्राप्त की जा सके। एक बार खाता लॉगिन सफल हो जाने पर, हमलावर तुरंत खाते पर नियंत्रण कर लेते हैं। इस बिंदु पर, हैकर धोखाधड़ी वाले वित्तीय लेनदेन कर सकते हैं। ईमेल खाते के मामले में, वे खाते के भेजे गए और हटाए गए ईमेल फ़ोल्डरों से उपलब्ध सभी ईमेल पते खंगाल लेते हैं। वे संभवतः उन व्यक्तियों को नए फ़िशिंग हमलों से निशाना बनाते हैं, जिसमें वे उस विश्वसनीय व्यक्ति होने का दिखावा करते हैं जिसका खाता हैक किया गया है।
हैकर्स आमतौर पर उपयोगकर्ताओं द्वारा फ़िशिंग हमलों के लिंक पर क्लिक करने और नकली वेबसाइटों पर लॉगिन करते समय अपनी खाता जानकारी दर्ज करने के माध्यम से ये चोरी किए गए क्रेडेंशियल प्राप्त करते हैं। इसके अलावा, वे डार्क वेब पर उपयोगकर्ता नाम और पासवर्ड डेटाबेस खरीद सकते हैं। अंत में, पेशेवर हैकर्स लोकप्रिय वेबसाइटों में सेंध लगाकर पासवर्ड डेटाबेस चुरा लेते हैं, इस उम्मीद में कि इसे सॉल्टेड और इटरेटिवली हैश्ड पासवर्ड से ठीक से एन्क्रिप्ट नहीं किया गया होगा।
स्रोत: सीक्रेट सिक्योरिटी विकी
अतिरिक्त पठन सामग्री: प्रमाण पत्रों में हेराफेरी का बढ़ता खतरा
संबंधित शब्द: फ़िशिंग , स्पीयर-फ़िशिंग , ट्रोजन हॉर्स
क्रेडेंशियल स्टफिंग एक और साइबर हमला है जिसे उचित साइबर सुरक्षा शिक्षा और जागरूकता के माध्यम से कम किया जा सकता है। कर्मचारियों को शिक्षित करने और साइबरहूट के नए फ़िशिंग परीक्षणों का उपयोग करने से किसी दुर्भावनापूर्ण साइट पर उपयोगकर्ता द्वारा क्रेडेंशियल दर्ज करने के कारण सुरक्षा भंग होने की संभावना कम हो सकती है। इस प्रकार के हमले से बचाव का सबसे अच्छा तरीका उचित पासवर्ड स्वच्छता और कर्मचारियों/कर्मचारियों को फ़िशिंग के खतरों के बारे में प्रशिक्षण देना है। उचित पासवर्ड स्वच्छता को इन चरणों में सरल बनाया जा सकता है:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।