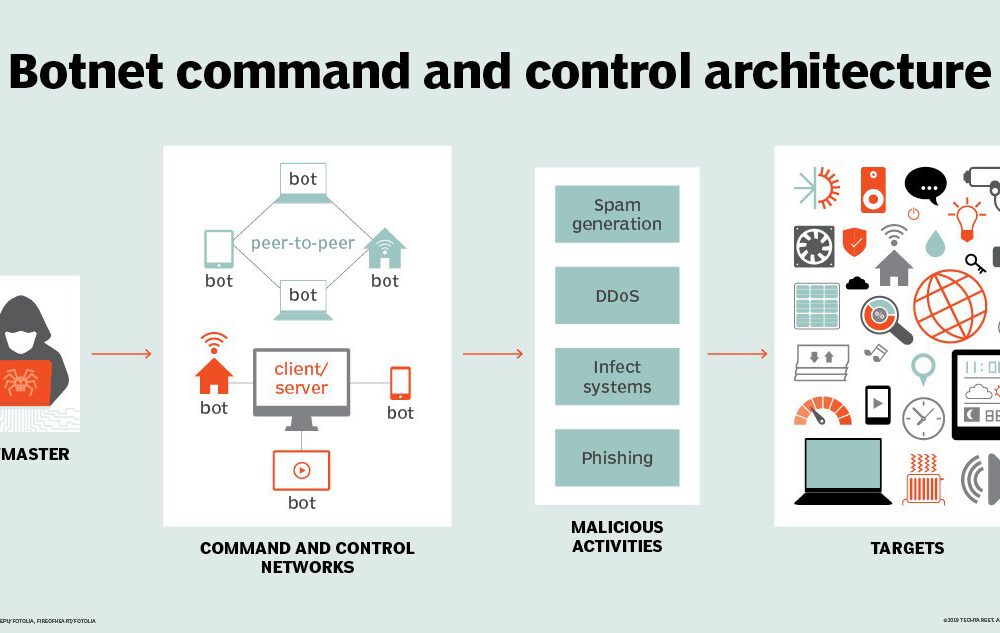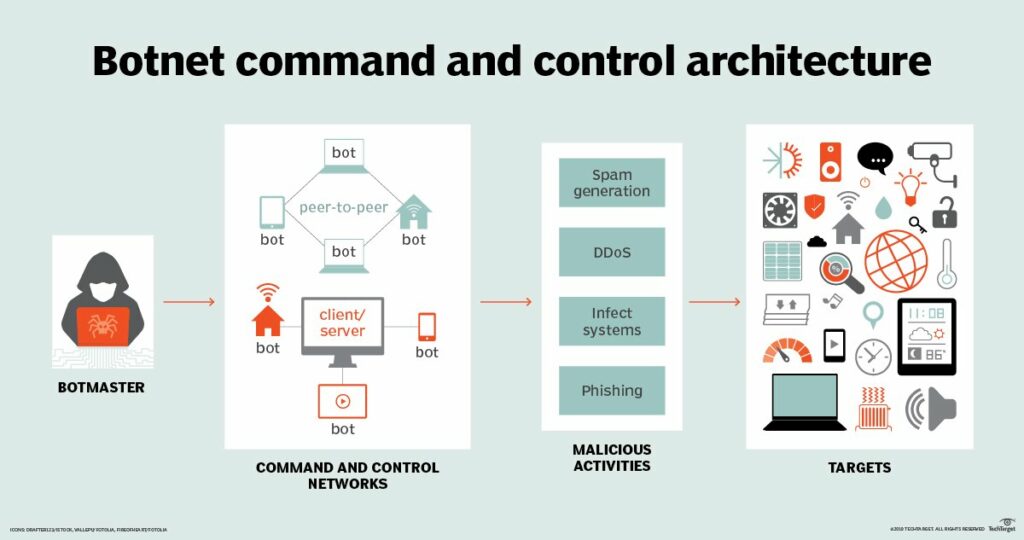
कमांड एंड कंट्रोल (सी एंड सी) सर्वर एक ऐसा कंप्यूटर होता है जिसे साइबर अपराधी दूर से नियंत्रित करते हैं । इसका उपयोग मैलवेयर से संक्रमित सिस्टमों को कमांड भेजने के लिए कमांड सेंटर के रूप में किया जाता है और यह आमतौर पर एक बड़े बॉट नेटवर्क का हिस्सा होता है। इंटरनेट आधारित सी एंड सी सर्वरों से संचार करने वाले मैलवेयर युक्त सिस्टम आपके संगठन से महत्वपूर्ण डेटा चुरा सकते हैं, जैसे कि जब एमोटेट वायरस उपयोगकर्ता पासवर्ड कैप्चर करता है और उन्हें ऑनलाइन सी एंड सी सर्वरों पर भेजता है। वे इससे कहीं अधिक नुकसान भी पहुंचा सकते हैं।
C&C संचार में उपयोग किए जाने वाले अन्य मैलवेयर क्रिप्टो-माइनिंग (जिसे क्रिप्टोजैकिंग भी कहा जाता है) जैसी चीजें करते हैं, सेवा से इनकार (Denial of Service) हमलों में भाग लेते हैं, या बस निष्क्रिय पड़े रहते हैं और बॉट्स के नेटवर्क के मालिक हैकर द्वारा किसी काम की आवश्यकता होने और उन्हें जगाने और कोई कार्य करने के लिए आदेश जारी करने का इंतजार करते हैं।
सी एंड सी संचार स्थापित करना आमतौर पर हमलावरों के लिए एक महत्वपूर्ण कदम होता है जो उन्हें नेटवर्क या संगठन के भीतर आगे बढ़ने में सक्षम बनाता है। ऐसा इसलिए है क्योंकि मैलवेयर नए निर्देश प्राप्त कर सकता है और नए मैलवेयर स्थानीय नेटवर्क को स्कैन करके अतिरिक्त जोखिम वाले सिस्टमों को स्कैन कर सकता है।
संबंधित शब्द: बॉटनेट, क्रिप्टोजैकिंग या क्रिप्टो-माइनिंग
संबंधित लेख: एंटरप्राइज़ थ्रेट हंटर्स के लिए DNS एन्क्रिप्शन का क्या अर्थ है
स्रोत: ट्रेंडमाइक्रो
अपने कर्मचारियों को संक्रमण के सामान्य स्रोतों के बारे में शिक्षित करके इस मैलवेयर को अपने नेटवर्क में प्रवेश करने से रोकें। ये बॉट्स और बॉटनेट्स ऐसे मैलवेयर हैं जो फ़िशिंग हमलों के साथ-साथ कमज़ोर प्रमाणीकरण वाले रिमोट एक्सेस ( दो-कारक प्रमाणीकरण का उपयोग न करने वाला रिमोट एक्सेस ) के माध्यम से आपकी कंपनी में घुसपैठ करते हैं। बॉट्स और बॉटनेट्स से सुरक्षा के लिए, लघु और मध्यम आकार के व्यवसायों (एसएमबी) के मालिकों को हमेशा निम्नलिखित बातों का ध्यान रखना चाहिए:
ये कदम, अभ्यास और उपकरण आपकी समग्र सुरक्षा और उत्पादकता दोनों को बेहतर बनाते हैं ।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।