बफर ओवरफ्लो अटैक तब होता है जब कोई प्रोग्राम मेमोरी के एक ब्लॉक (मेमोरी बफर) को उसकी क्षमता से अधिक डेटा से भरने की कोशिश करता है। बफर मूल रूप से स्टोरेज के वे क्षेत्र होते हैं जो डेटा को एक स्थान से दूसरे स्थान पर स्थानांतरित करते समय अस्थायी रूप से रखते हैं।
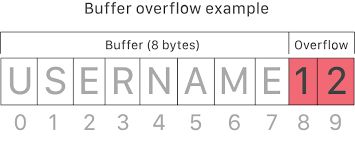
जब कोई हैकर किसी असुरक्षित एप्लिकेशन को दुर्भावनापूर्ण इनपुट भेजता है, तो वह एप्लिकेशन को मशीन पर नियंत्रण पाने या सिस्टम को क्रैश करने के लिए दुर्भावनापूर्ण कोड निष्पादित करने के लिए मजबूर कर सकता है। बफर ओवरफ़्लो भेद्यताएँ प्रोग्रामर की गलतियों के कारण होती हैं, जिन्हें समझना तो आसान है, लेकिन इनसे बचना और बचाव करना बहुत मुश्किल है।
हमलावर किसी एप्लिकेशन की मेमोरी को ओवरराइट करके, प्रोग्राम के निष्पादन पथ को बदलकर, फ़ाइलों को नुकसान पहुँचाने वाली प्रतिक्रिया को ट्रिगर करके या संवेदनशील जानकारी को उजागर करके बफर ओवरफ़्लो समस्याओं का फ़ायदा उठाते हैं। उदाहरण के लिए, कोई हमलावर अतिरिक्त कोड डालकर, आपके आईटी सिस्टम तक विशेषाधिकार प्राप्त पहुँच प्राप्त करने के लिए एप्लिकेशन को नए निर्देश भेज सकता है।
स्रोत: नेटस्पार्कर , इम्परवा
अतिरिक्त पढ़ना:
संबंधित शर्तें:
बफर ओवरफ्लो की रोकथाम मुख्य रूप से सॉफ्टवेयर विकसित करने वाले व्यवसायों के लिए महत्वपूर्ण है। डेवलपर्स को OWASP द्वारा बताई गई कोडिंग की शीर्ष 10 गलतियों के बारे में प्रशिक्षित करें ताकि वे अपने द्वारा लिखे गए कोड में बाउंड्री चेक और इनपुट वैलिडेशन के महत्व को समझ सकें। बाज़ार में उपलब्ध अधिकांश स्टैटिक कोड स्कैनिंग समाधान इनपुट वैलिडेशन की जाँच करते हैं और यदि यह सही तरीके से सेट नहीं है तो आपको सचेत करेंगे। अपने सॉफ्टवेयर विकास चक्र में हमेशा स्टैटिक और डायनेमिक कोड स्कैनिंग को शामिल करें।
गैर-विकास व्यवसायों के लिए, आपको उन कमज़ोरियों पर ध्यान देने की ज़रूरत है जो आपके द्वारा खरीदे और अपने व्यवसाय में उपयोग किए जाने वाले COTS सॉफ़्टवेयर में प्रकट हो सकती हैं। कभी-कभी उनमें बफ़र ओवरफ़्लो कमज़ोरियाँ होती हैं जो आपके कंप्यूटिंग सिस्टम के लिए ख़तरा बन सकती हैं। अपने विक्रेताओं की सुरक्षा सलाह पर हमेशा नज़र रखें और समय पर पैच लागू करें ताकि यह सुनिश्चित हो सके कि आपका सॉफ़्टवेयर वातावरण इन और कई अन्य कमज़ोरियों से सुरक्षित रहे।
बफ़र ओवरफ़्लो हमलों को आसानी से रोका जा सकता है, चाहे वह दूसरों के कोड में हो या आपके अपने कोड में। इस पर ध्यान दें और किसी भी महंगी गलती से बचें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ें
लेखक: क्रेग टेलर मैं कॉफी शॉप नहीं जा सकता, गोल्फ खेलने नहीं जा सकता, किसी से दोस्ताना बातचीत नहीं कर सकता...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।