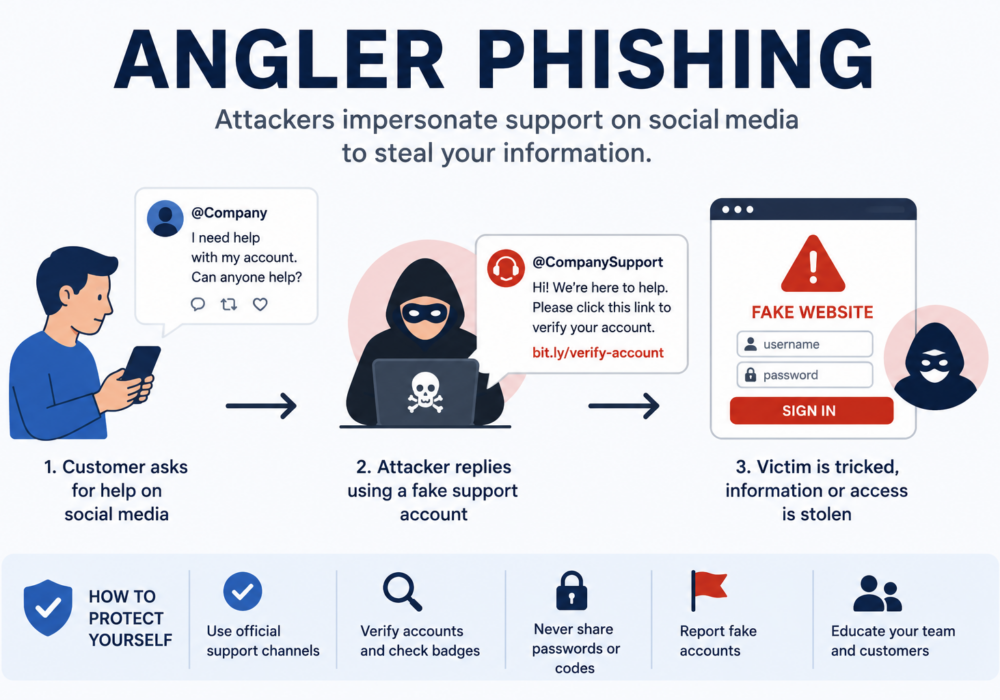
एंग्लर फ़िशिंग एक प्रकार की सोशल इंजीनियरिंग है जिसमें साइबर अपराधी सोशल मीडिया पर किसी कंपनी की ग्राहक सहायता टीम का रूप धारण करके लोगों को संवेदनशील जानकारी प्रकट करने, मैलवेयर डाउनलोड करने या धोखाधड़ी वाले भुगतान करने के लिए बरगलाते हैं।
फ़िशिंग ईमेल भेजने के बजाय, हमलावर X (पूर्व में ट्विटर), फेसबुक, इंस्टाग्राम और लिंक्डइन जैसे प्लेटफ़ॉर्म पर नज़र रखते हैं ताकि यह पता चल सके कि कौन-कौन सी कंपनियां मदद मांग रही हैं। फिर वे कंपनी के आधिकारिक सहायता प्रोफ़ाइल से मिलते-जुलते नकली खातों का उपयोग करके तुरंत जवाब देते हैं।
क्योंकि पीड़ित को लगता है कि वह वैध ग्राहक सेवा से बात कर रहा है, इसलिए एंगलर फिशिंग बेहद प्रभावी हो सकती है।
एक सामान्य एंग्लर फ़िशिंग हमले में निम्नलिखित चरण शामिल होते हैं:
ये फर्जी खाते अक्सर विश्वसनीय प्रतीत होते हैं, जिससे उपयोगकर्ताओं के लिए उन्हें वैध सहायता चैनलों से अलग करना मुश्किल हो जाता है।
हमलावर एंग्लर फ़िशिंग का उपयोग निम्न उद्देश्यों के लिए करते हैं:
छोटे और मध्यम आकार के व्यवसाय ग्राहकों से जुड़ने के लिए सोशल मीडिया पर तेजी से निर्भर हो रहे हैं। यदि हमलावर व्यवसाय का रूप धारण कर लेते हैं, तो ग्राहक अनजाने में संवेदनशील जानकारी साझा कर सकते हैं या पैसे खो सकते हैं, जिससे कंपनी की प्रतिष्ठा को नुकसान पहुंच सकता है।
संभावित परिणामों में शामिल हैं:
लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के पास अक्सर सोशल मीडिया की लगातार निगरानी करने के लिए कम संसाधन होते हैं, जिससे वे आकर्षक लक्ष्य बन जाते हैं।
मैनेज्ड सर्विस प्रोवाइडर्स (एमएसपी) अक्सर ईमेल, चैट और सोशल मीडिया के माध्यम से सहायता प्रदान करते हैं। हमलावर ग्राहकों को निशाना बनाने के लिए एमएसपी तकनीशियनों या सहायता खातों का रूप धारण कर सकते हैं।
जोखिम में शामिल हैं:
क्योंकि MSP विश्वसनीय सलाहकार होते हैं, इसलिए हमलावर अक्सर ग्राहकों को धोखा देने के लिए उस विश्वास का फायदा उठाते हैं।
संगठन निम्नलिखित तरीकों से अपने जोखिम को कम कर सकते हैं:
| एंगलर फ़िशिंग | पारंपरिक फ़िशिंग |
|---|---|
| सोशल मीडिया पर घटित होता है | आमतौर पर ईमेल या टेक्स्ट के माध्यम से भेजा जाता है |
| ग्राहक सहायता का रूप धारण करता है | बैंकों, कंपनियों या सहकर्मियों का रूप धारण करता है |
| सहायता चाहने वाले लोगों को लक्षित करता है | यह संदेश प्राप्त करने वाले किसी भी व्यक्ति को लक्षित करता है। |
| अक्सर सार्वजनिक पोस्ट से शुरू होता है | आमतौर पर इसकी शुरुआत अनचाहे संदेशों से होती है। |
एंग्लर फ़िशिंग एक सोशल मीडिया आधारित फ़िशिंग हमला है जो वैध कंपनी खातों का रूप धारण करके ग्राहक सहायता पर भरोसे का फायदा उठाता है। छोटे और मध्यम आकार के व्यवसायों (एसएमबी) के लिए, यह ग्राहक संबंधों को नुकसान पहुंचा सकता है, धोखाधड़ी को बढ़ावा दे सकता है और ब्रांड की प्रतिष्ठा को धूमिल कर सकता है। मल्टीपल सर्विस प्रोवाइडर्स (एमएसपी) के लिए, यह और भी बड़ा जोखिम है क्योंकि हमलावर ग्राहकों के सिस्टम तक पहुंच प्राप्त करने के लिए विश्वसनीय तकनीशियनों का रूप धारण कर सकते हैं। सोशल मीडिया की निगरानी करना, उपयोगकर्ताओं को शिक्षित करना और आधिकारिक खातों को सुरक्षित करना एंग्लर फ़िशिंग से बचाव के लिए आवश्यक उपाय हैं। हमलावरों द्वारा उनका उपयोग करने से पहले ही ईमेल और संवेदनशील जानकारी को सुरक्षित कर लें। एसएमबी के लिए, यह खाता हैक और रैंसमवेयर के खिलाफ एक प्रारंभिक चेतावनी प्रणाली प्रदान करता है। मल्टीपल सर्विस प्रोवाइडर्स (एमएसपी) के लिए, यह सक्रिय ग्राहक सुरक्षा को सक्षम बनाता है, प्रबंधित सुरक्षा पेशकशों को मजबूत करता है और घटनाओं में बदलने से पहले ही खतरों की पहचान करके निरंतर साइबर सुरक्षा मूल्य को प्रदर्शित करता है।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।