टैक्स सीज़न में अकाउंटेंट व्यस्त रहते हैं, और धोखेबाज़ भी। इस गर्मी की शुरुआत में, एक CPA फर्म एक ऐसे व्यक्ति का निशाना बनी जिसने खुद को नया ग्राहक बताकर धोखाधड़ी की। धोखेबाज़ ने अपना काम शुरू करने से पहले हफ़्तों तक लोगों का भरोसा जीता। अच्छी बात यह है कि इस कहानी का अंत अच्छा हुआ। और इससे भी अच्छी बात यह है कि आप इससे सीख सकते हैं, बिना खुद इस तरह की परेशानी झेले।
यह संपर्क सीपीए फर्म की वेबसाइट के 'हमसे संपर्क करें' पेज के माध्यम से आया। संभावित ग्राहक का नाम, उनकी निजी जानकारी और कर तैयार करने से संबंधित कुछ वाजिब सवाल थे। वे इतने बीमार थे कि कर दाखिल नहीं कर पा रहे थे, और क्या सीपीए फर्म उनकी कर दाखिल करने में मदद कर सकती है? कई हफ्तों तक, कर संबंधी स्थिति पर चर्चा करने के लिए बैठक तय करने हेतु ईमेल आते रहे।
इस तरह के घोटाले तीन खास तरीकों पर आधारित होते हैं, और इन्हें नाम देने से आपकी टीम को किसी भी तकनीकी जानकारी से कहीं ज़्यादा तेज़ी से पैटर्न पहचानने में मदद मिलेगी। पहला तरीका है तात्कालिकता, क्योंकि घोटाला ठीक उसी समय तेज़ी से फैलता है जब कोई निर्णय लेना ज़रूरी होता है। दूसरा तरीका है भावनात्मकता, क्योंकि एक सहानुभूतिपूर्ण व्यक्तिगत कहानी किसी भी संदिग्ध लिंक के सामने आने से पहले ही व्यक्ति की सतर्कता कम कर देती है। तीसरा तरीका है विश्वसनीयता, क्योंकि अनुरोध किसी परिचित और भरोसेमंद चीज़ के रूप में आता है, इस मामले में एक मीटिंग टूल जिसका इस्तेमाल लगभग हर व्यवसाय रोज़ाना करता है।
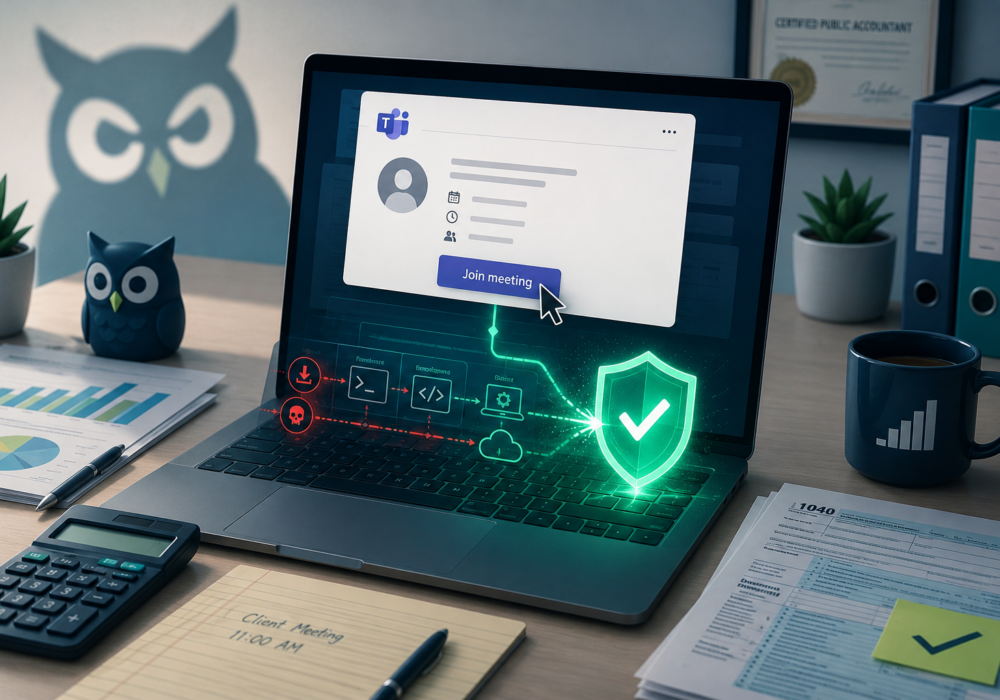
मीटिंग वाले दिन, स्कैमर ने एक मैसेज भेजा जिसमें दावा किया गया कि कंपनी का अपना वीडियो लिंक काम नहीं कर रहा है, और इसके बदले एक दूसरा लिंक दिया गया। लिंक देखने में तो सामान्य माइक्रोसॉफ्ट टीम्स मीटिंग इनवाइट जैसा लग रहा था, लेकिन ऐसा नहीं था। उस पर क्लिक करने से एक नकली एनरोलमेंट पेज खुल गया, जिसने कर्मचारी के कंप्यूटर को स्कैमर द्वारा नियंत्रित डिवाइस मैनेजमेंट सिस्टम में चुपचाप रजिस्टर कर दिया। वहां से, छिपे हुए स्क्रिप्ट्स को सिस्टम की उच्च स्तरीय अनुमतियां मिल गईं और उन्होंने रिमोट एक्सेस सॉफ्टवेयर इंस्टॉल करने की कोशिश की।
अब आती है वो बात जो खुशी मनाने लायक है। कंपनी के एंटीवायरस सॉफ़्टवेयर ने रिमोट एक्सेस टूल इंस्टॉल करने के दोनों प्रयासों को रोक दिया। बाद में की गई पूरी समीक्षा में डेटा चोरी का कोई सबूत नहीं मिला और यह पुष्टि हुई कि कंपनी का ईमेल सिस्टम सुरक्षित रहा। हमले की चपेट में सिर्फ एक कंप्यूटर आया, बाकी कंप्यूटरों पर इसका कोई असर नहीं हुआ।
कुछ खास बातें इस मामले को साझा करने लायक बनाती हैं, सिर्फ एक कंपनी के बाल-बाल बचने से कहीं ज़्यादा। स्कैमर ने एक ऐसी वेबसाइट का इस्तेमाल किया जो दो साल से मौजूद थी, इसलिए नए संदिग्ध डोमेन की पहचान करने वाले किसी भी टूल ने इसे पूरी तरह से नज़रअंदाज़ कर दिया होगा। स्कैमर ने यह भी जान लिया था कि कंपनी पहले से किस रिमोट एक्सेस सॉफ़्टवेयर पर भरोसा करती है और उसने उसी से मिलता-जुलता सॉफ़्टवेयर इंस्टॉल करने की कोशिश की, ताकि वह उसमें घुलमिल जाए। इससे सबक साफ है। अपनी टीम द्वारा सेट किए गए खास टूल पर भरोसा करें, न कि उसी नाम के हर टूल पर।
यहां जोखिम कम करने के लिए आपको बड़े सुरक्षा बजट की आवश्यकता नहीं है। कुछ किफायती उपाय कई स्तरों पर इन हमलों को रोकने में मदद करते हैं।
इनमें से अधिकांश चरणों में पैसे की बजाय समय लगता है, और यहां तक कि EDR जैसे सशुल्क विकल्प भी लघु एवं मध्यम आकार के व्यवसायों के बजट में फिट बैठते हैं। इस सप्ताह इनमें से कोई एक चुनें और वहीं से शुरुआत करें।
आप अपने व्यवसाय को सुचारू रूप से चलाने के लिए प्रतिदिन सौ काम सही तरीके से करते हैं। इस सप्ताह एक और काम जोड़ें। अपनी टीम के साथ पाँच मिनट निकालकर इस बात पर चर्चा करें कि एक नए ग्राहक को भेजा गया असली संदेश कैसा होता है और एक धोखाधड़ी का प्रयास कैसा होता है। इस तरह की छोटी-छोटी बातचीत से ऐसा विश्वास बनता है जिसे कोई सॉफ्टवेयर अपडेट नहीं बदल सकता। तैयार हो जाइए! प्रगति हमेशा पूर्णता से बेहतर होती है, और इसे पढ़ने से आप कल से एक कदम आगे बढ़ चुके हैं।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

