संपादक की टिप्पणी: 3/13/2023: यह लेख दो भागों की श्रृंखला में बदल गया है। नीचे दिए गए भाग 2 में हम उन न्यूनतम आवश्यक साइबर सुरक्षा उपकरणों पर चर्चा करेंगे जिनकी हर MSP को आवश्यकता होती है। भाग 1 में हम उन साइबर सुरक्षा उपकरणों पर चर्चा करेंगे जो 2) हमले का पता लगाने, 1) घटना प्रतिक्रिया, और 2) उल्लंघन के प्रभाव को सीमित करने पर केंद्रित हैं।
प्रत्येक एमएसपी को अपने टूलबॉक्स में आवश्यक शीर्ष 10 उपकरण (भाग 1)
यह लेख उन शीर्ष 10 उपकरणों पर प्रकाश डालता है जिनकी हर MSP को अपने टूलबॉक्स में आवश्यकता होती है। इन उपकरणों के बिना, आप अपनी कंपनी या अपने ग्राहकों को जोखिम में डाल सकते हैं। एक मज़बूत, गहन सुरक्षा-युक्त साइबर सुरक्षा कार्यक्रम बनाने के लिए अपनी तकनीकी संरचना में इन पहलुओं को शामिल करें। यह ध्यान रखना ज़रूरी है कि इन उपकरणों के साथ भी, सभी जोखिमों को पूरी तरह से समाप्त नहीं किया जा सकता है। फिर भी, इनमें से प्रत्येक उपकरण को अपने साइबर सुरक्षा कार्यक्रम में एकीकृत करना महत्वपूर्ण है।
प्रशासनिक उपकरण:
जागरूकता प्रशिक्षण: हैकर खतरे अपनी जटिलता और नुकसान, दोनों के मामले में लगातार बढ़ रहे हैं। रैंसमवेयर अब आपकी फ़ाइलों को सिर्फ़ एन्क्रिप्ट नहीं करता क्योंकि हैकर जानते हैं कि उन्हें वर्ज़न बैकअप के ज़रिए रिस्टोर किया जा सकता है। इसके बजाय, रैंसमवेयर आपके डेटा को चुराकर उसे ऑनलाइन जारी कर देता है, जिससे इसमें शामिल सभी लोगों के लिए साइबर सुरक्षा संबंधी गंभीर समस्याएँ पैदा हो जाती हैं।
शासन नीतियां और प्रक्रियाएं: हर कंपनी को कर्मचारियों को ऐसी नीतियों और प्रक्रियाओं के साथ नियंत्रित करने की ज़रूरत होती है जो तकनीक के न होने पर उनके व्यवहार का मार्गदर्शन करें। आपको एक पासवर्ड नीति और एक सूचना प्रबंधन नीति की आवश्यकता होती है। आपको एक भेद्यता चेतावनी प्रक्रिया और एक साइबर सुरक्षा घटना प्रबंधन प्रक्रिया की भी आवश्यकता होती है। ये नीतियाँ और प्रक्रियाएँ आपको संभावित घटनाओं से बार-बार चरणबद्ध तरीके से निपटने में मार्गदर्शन करती हैं।
इंटरैक्टिव फिश परीक्षण और हमले-आधारित फिश परीक्षण अभ्यासपारंपरिक आक्रमण-आधारित फ़िश परीक्षण करना कठिन होता है और आपके अंतिम उपयोगकर्ताओं के लिए खराब परिणाम और अनुभव प्रदान करता है। ये आपके कर्मचारियों को सीखने में मदद करने के लिए डिज़ाइन नहीं किए गए हैं। हालाँकि, नए इंटरैक्टिव फ़िश परीक्षण अभ्यास आपको अधिक सकारात्मक और शैक्षिक परिणाम प्रदान कर सकते हैं। ये आपको अपने सलाहकार मंडल और CFO/CEO को रिपोर्ट करने के लिए मज़बूत मीट्रिक भी प्रदान करते हैं। ये 100% अनुपालन को ट्रैक करते हैं, यह साबित करते हुए कि आपकी कंपनी में सभी ने अभ्यास पूरा कर लिया है। अंत में, ये आपको अनुमति सूची, X-हेडर या PowerShell स्क्रिप्ट कॉन्फ़िगर करने में घंटों खर्च किए बिना ऐसा करते हैं। उपयोगकर्ताओं का वास्तविक आक्रमण-आधारित फ़िश परीक्षण परिदृश्यों के साथ परीक्षण करना महत्वपूर्ण है। यह समझदारी की जाँच सुनिश्चित करती है कि आपके कर्मचारी फ़िश प्रशिक्षण वीडियो या इंटरैक्टिव अभ्यासों से प्राप्त ज्ञान को लागू करें।
तकनीकी उपकरण:
एंटीवायरस और एंडपॉइंट डिटेक्शन एंड रिस्पांसअगली पीढ़ी के एंडपॉइंट सुरक्षा उपकरण साइबर सुरक्षा का एक अभिन्न अंग हैं। रीयल-टाइम निगरानी आपको तुरंत यह पहचानने में मदद करती है कि कब हैकर आपके तकनीकी नियंत्रणों को दरकिनार करने की धमकी देते हैं। समाज निगरानी और त्वरित घटना प्रतिक्रिया से उल्लंघन को फैलने से पहले ही कम करने में मदद मिल सकती है।
संस्करणित बैकअपमहत्वपूर्ण डेटा का बैकअप लेने के लिए यह जानना ज़रूरी है कि वह कहाँ है और क्यों महत्वपूर्ण है। यह आपकी शासन नीतियों (सूचना प्रबंधन नीति) से जुड़ा है। ये आपके सबसे संवेदनशील और महत्वपूर्ण डेटा की सुरक्षा सुनिश्चित करती हैं, जिसमें उसका बैकअप लेना भी शामिल है। सुनिश्चित करें कि आपके क्लाउड प्रदाता रैंसमवेयर एन्क्रिप्शन घटनाओं से सुरक्षा के लिए संस्करणबद्ध बैकअप बना रहे हैं।
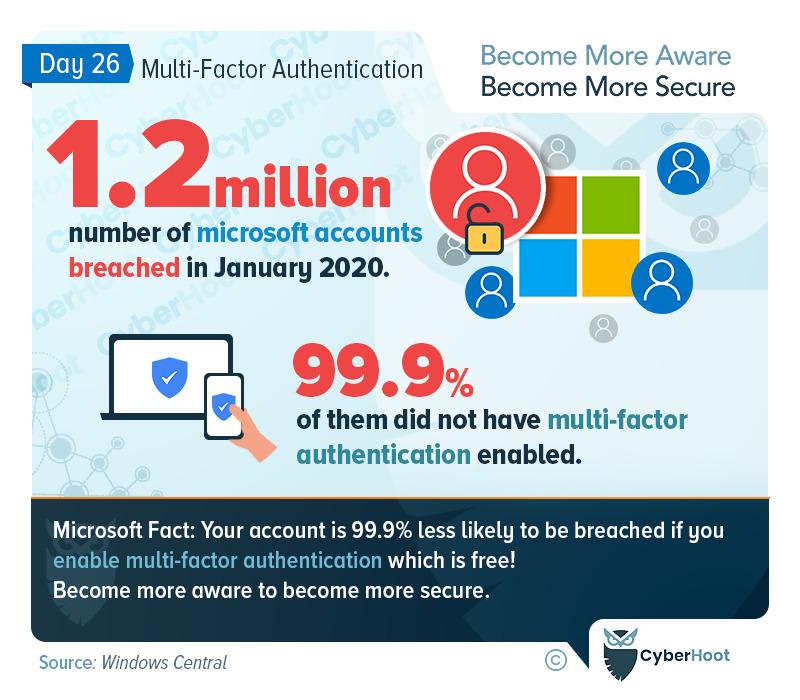
मल्टी फैक्टर प्रमाणीकरण (नीचे माइक्रोसॉफ्ट इन्फोग्राफिक सांख्यिकी देखें)बहु-कारक प्रमाणीकरण (MFA), जिसे द्वि-कारक प्रमाणीकरण भी कहा जाता है, मज़बूत साइबर सुरक्षा कार्यक्रमों का एक अभिन्न अंग है। यहाँ तक कि जिन कर्मचारियों को पासवर्ड मैनेजर का उपयोग करना आवश्यक है, वे भी पासवर्ड का पुनः उपयोग करेंगे। एकमात्र कारगर बचाव उपाय MFA है। अपने सभी SaaS और इंटरनेट एक्सेसिबल अकाउंट पर इसका उपयोग करें।
पासवर्ड प्रबंधकसाइबर सुरक्षा विशेषज्ञ हमें बताते हैं कि 90% या उससे ज़्यादा उल्लंघन मानवीय भूल से जुड़े होते हैं। इनमें से 63% आपके कर्मचारियों द्वारा पासवर्ड की खराब स्वच्छता के कारण हो सकते हैं। इस जोखिम से निपटने का एकमात्र तरीका पासवर्ड मैनेजर को अपनाना है। हालाँकि, कृपया सुनिश्चित करें कि आप ऐसा समाधान चुनें जो कई बाहरी तृतीय-पक्ष ऑडिट और पेनेट्रेशन परीक्षणों से गुज़रा हो। इस लेख में उल्लिखित.
ज़ीरो डेज़, कंटेंट फ़िल्टरिंग और दुर्भावनापूर्ण वेबसाइटों से DNS सुरक्षा: उपयोगकर्ता अपने सामने आने वाले किसी भी दिलचस्प लिंक पर क्लिक करेंगे। DNS या डोमेन नाम सेवाएँ ही उपयोगकर्ताओं को उनकी रुचि की वेबसाइट तक पहुँचने का माध्यम बनाती हैं। सिस्को (अम्ब्रेला) और वेबरूट (उनके AV उत्पाद में अंतर्निहित) जैसे विक्रेताओं की DNS सुरक्षाएँ मददगार हो सकती हैं। जब ऐसी प्रतिबंधित साइटों के लिए DNS अनुरोध आता है, तो ये सुरक्षाएँ उपयोगकर्ताओं को असुरक्षित या दुर्भावनापूर्ण वेबसाइटों पर जाने से रोकती हैं। यह गहन सुरक्षा उपयोगकर्ताओं को गलती से अनुपयुक्त वेबसाइटों पर जाने से रोकने के लिए सामग्री फ़िल्टरिंग भी प्रदान करती है।
स्वचालित पैच प्रबंधनरिमोट मॉनिटरिंग और मैनेजमेंट (आरएमएम) नामक स्वचालित उपकरण स्वचालित पैच परिनियोजन के लिए महत्वपूर्ण हैं। प्रभावी पैच प्रबंधन के लिए टूलबॉक्स में इस उपकरण का होना अत्यंत आवश्यक है। ये उपकरण आपको उन गंभीर कमज़ोरियों पर त्वरित प्रतिक्रिया प्रदान करते हैं जो आपके नेटवर्क को खतरे में डाल सकती हैं। प्रभावित सिस्टम पर पैचिंग करके त्वरित और स्वचालित रूप से कार्रवाई करने की क्षमता, दुर्घटना से पहले कार में सीटबेल्ट लगाने के समान है। आपको इसकी आवश्यकता होने से पहले ही इसे वहाँ होना चाहिए।
आपका vCISO
टूलबॉक्स में सबसे शक्तिशाली उपकरण:
वीसीआईएसओएक वर्चुअल मुख्य सूचना सुरक्षा अधिकारी का एकमात्र काम आपके गहन सुरक्षा साइबर सुरक्षा कार्यक्रम के विकास की देखरेख करना है। vCISO आपके सीमित समय और बजट को आपके सुरक्षा कार्यक्रम की सबसे ज़रूरी कमियों पर केंद्रित करने में आपकी मदद करते हैं। एक पूर्णकालिक CISO की नियुक्ति ज़्यादातर मध्यम-स्तरीय फर्मों और MSP के बजट से बाहर है। योग्य साइबर सुरक्षा पेशेवरों की राष्ट्रीय कमी इसे और भी जटिल बना देती है। इसलिए, एक अंशकालिक, आंशिक या वर्चुअल CISO आपके लिए सबसे उपयुक्त विकल्प है। एक vCISO आपके साइबर सुरक्षा कार्यक्रम को बनाने में आपकी मदद करता है। आपको एक अनुभवी पेशेवर से मार्गदर्शन मिलता है जो आपकी जैसी कंपनियों में मज़बूत साइबर सुरक्षा कार्यक्रम डिज़ाइन करने का अनुभव रखता है।
निष्कर्ष:
यह आज कंपनियों के लिए उपलब्ध तकनीकी और साइबर सुरक्षा उपकरणों की कोई संपूर्ण सूची नहीं है। निश्चित रूप से इससे कहीं अधिक उपकरण उपलब्ध हैं। सुरक्षा भेद्यता स्कैनर एक ऐसा उपकरण है जो कई सूचियों में शामिल होगा। इस लेख को एक शुरुआती बिंदु के रूप में लें। अपने आईटी प्रदाता से इस बारे में बात करें और इन कार्यों को पूरा करने के लिए उनके विचार और प्रौद्योगिकी स्टैक का पता लगाएं। आपको ऐसा करने से लाभ होगा।
साइबरहूट के साथ आज ही अपना व्यवसाय सुरक्षित करें!!!