टेक्स्ट संदेश घोटाले: एक बढ़ता चलन

26 अप्रैल 2022 | ब्लॉग टेक्स्ट संदेश घोटाले: एक बढ़ता चलन


साइबरहूट के साथ आज ही अपना व्यवसाय सुरक्षित करें!!!


अभी साइनअप करें

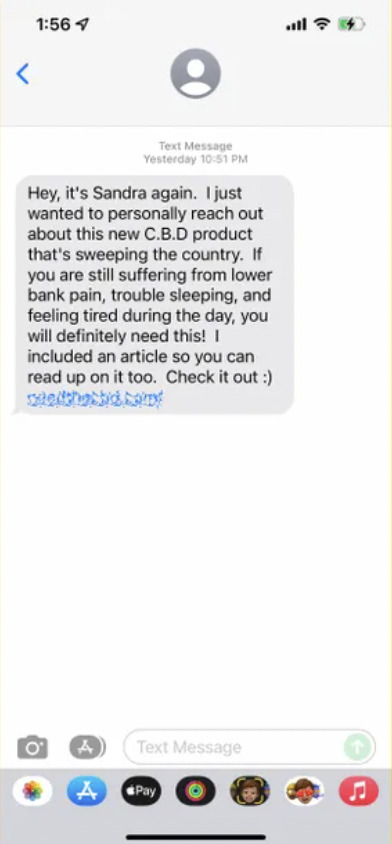
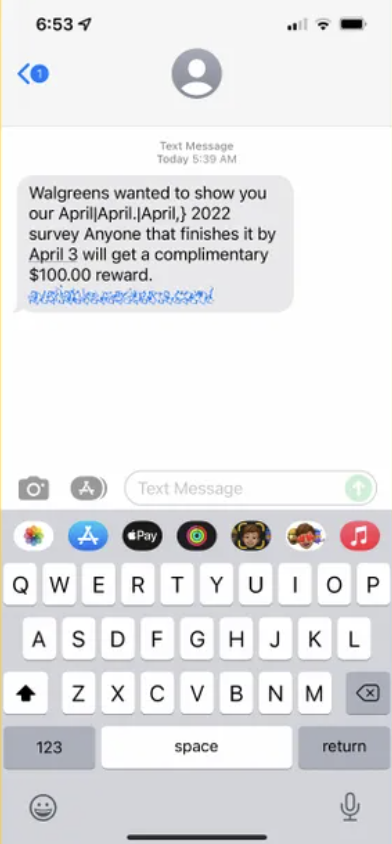
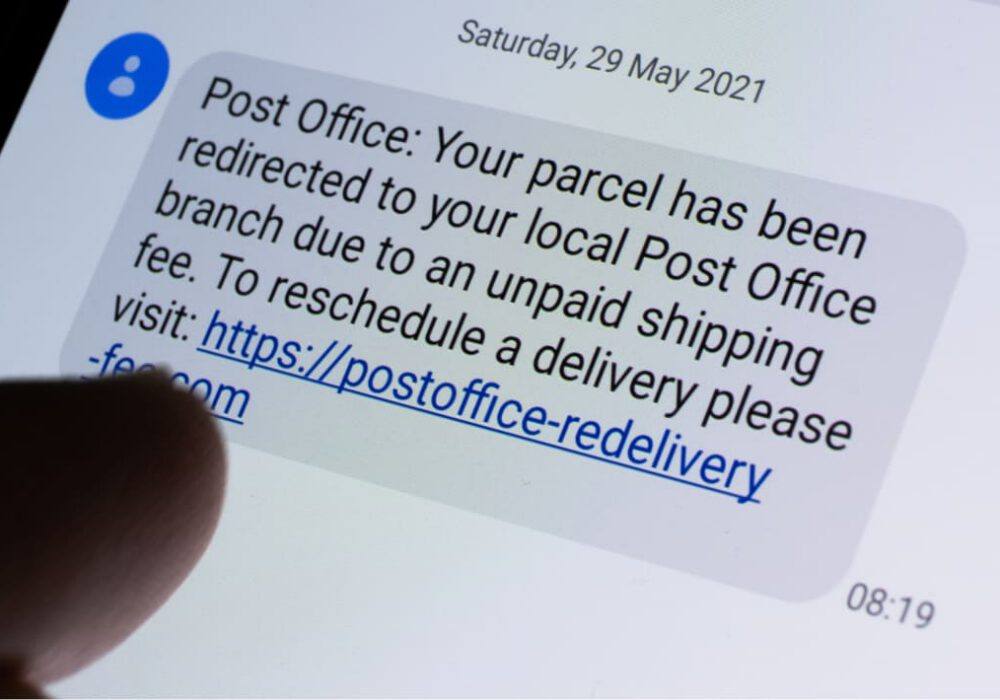
मोबाइल फोन इस्तेमाल करने वाले हर व्यक्ति को शायद किसी अनजान नंबर से अचानक कोई टेक्स्ट मैसेज मिला होगा जिसमें क्लिक करने के लिए लिंक दिया गया हो। 1 अप्रैल 2021 से ऐसे परेशान करने वाले और संभावित रूप से खतरनाक टेक्स्ट मैसेज की संख्या में छह गुना बढ़ोतरी हुई है। अगर आप इनमें से किसी लिंक पर क्लिक करते हैं, तो आप हैकर्स को अपनी बहुमूल्य जानकारी दे सकते हैं जिसका इस्तेमाल वे आपके बैंक खाते से पैसे निकालने, आपकी पहचान का फर्जीवाड़े करने या यहां तक ​​कि आपके ठिकाने का पता लगाने के लिए कर सकते हैं। इस तरह के सोशल इंजीनियरिंग हमले को ' स्मिशिंग ' कहा जाता है, जो असल में एसएमएस टेक्स्ट मैसेज के जरिए की जाने वाली फिशिंग है । इनमें ऊर्जा बढ़ाने वाले सप्लीमेंट्स, बड़े रिटेलर्स से नकद पुरस्कार या नए फ्लेवर वाली सीबीडी गम जैसी चीजें लुभाने के लिए इस्तेमाल की जाती हैं। कुछ मैसेज कोविड टेस्ट के नतीजे, शिपिंग नोटिफिकेशन या असफल ऑनलाइन पेमेंट के अलर्ट के रूप में भी भेजे जाते हैं। हर तरह से, ये खतरनाक हैं और साइबर अपराधियों के बीच तेजी से लोकप्रिय हो रहे हैं।
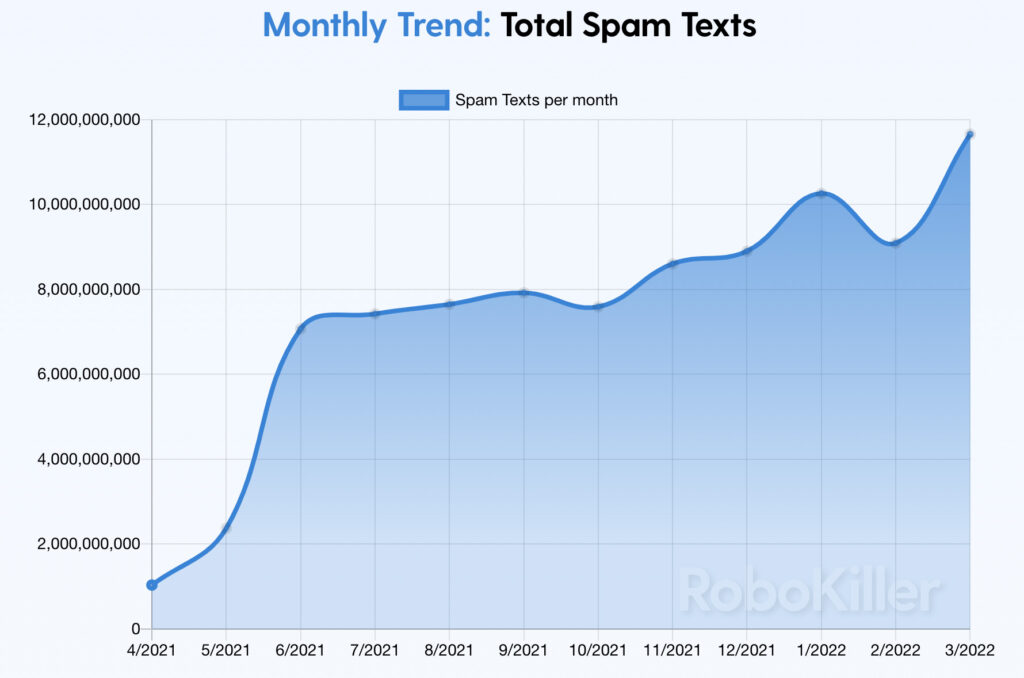

स्पैम परीक्षण स्मिशिंग ग्राफ

स्मिशिंग हमले

ज़्यादातर फ़िशिंग हमले ईमेल के ज़रिए अनजान उपभोक्ताओं से निजी डेटा चुराने की कोशिश करते हैं। हालाँकि, साइबर अपराधी अब ऐसे विचलित उपभोक्ताओं का फ़ायदा उठा रहे हैं जो शायद ही कभी अपने स्मार्टफ़ोन के बिना रहते हैं। ये अपराधी लोगों को धोखा देकर उनके लॉगिन और पासवर्ड, क्रेडिट कार्ड या अन्य वित्तीय जानकारी, या यहाँ तक कि उनके कॉर्पोरेट नेटवर्क तक पहुँच भी छीन लेते हैं। नीचे दी गई तस्वीरों पर एक नज़र डालकर अंदाज़ा लगाएँ कि वे अनजान उपयोगकर्ताओं को कैसे धोखा देने की कोशिश कर रहे हैं: 
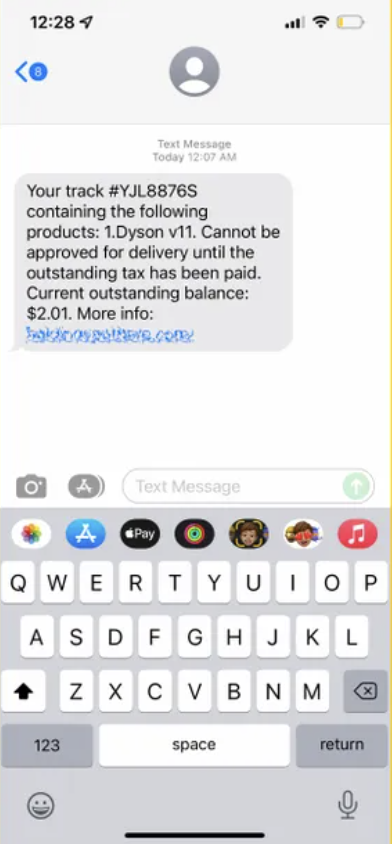
स्मिशिंग उदाहरण

फेडरल ट्रेड कमीशन की रिपोर्ट के अनुसार, पिछले साल धोखाधड़ी वाले संदेशों से अमेरिकी उपभोक्ताओं को 131 मिलियन डॉलर का नुकसान हुआ, जो 2020 में 86 मिलियन डॉलर था, और यह सभी दर्ज धोखाधड़ी का 21% था। हाल ही में, प्रूफपॉइंट ने फरवरी से शुरू होकर यूरोप में मोबाइल मैलवेयर हमलों में पांच गुना वृद्धि देखी है । इन हमलों में स्मिशिंग के प्रयास और साथ ही ऐसे हमले शामिल थे जिनमें मैलवेयर को एक दुर्भावनापूर्ण ऐप के माध्यम से सीधे उपकरणों पर भेजा गया था। क्या इसका संबंध यूक्रेन में शुरू हुए युद्ध से हो सकता है? साइबरहूट को संदेह है, लेकिन वह इसका कोई प्रमाण नहीं दे सकता।

प्रूफपॉइंट के शोधकर्ताओं का कहना है कि मोबाइल उपकरणों, विशेष रूप से ऐप्पल के आईफोन को हैक करने के इच्छुक साइबर अपराधियों के लिए स्मिशिंग एक पसंदीदा हमला करने का तरीका बनता जा रहा है। हाल ही में, पेगासस , जो अब तक विकसित किए गए सबसे शक्तिशाली स्पाइवेयर में से एक है, ने टेक्स्ट मैसेज या ईमेल में मौजूद एक दुर्भावनापूर्ण लिंक पर क्लिक करने के बाद अनगिनत सरकारी अधिकारियों, पत्रकारों और मानवाधिकार कार्यकर्ताओं के फोन में घुसपैठ कर ली ।

तुम क्या कर सकते हो?

आम तौर पर, आप उन लोगों के टेक्स्ट संदेशों का जवाब नहीं देना चाहेंगे जिन्हें आप नहीं जानते। सुरक्षित रहने का यही सबसे अच्छा तरीका है। यह खासकर तब सच होता है जब संदेश किसी ऐसे फ़ोन नंबर से आता है जो फ़ोन नंबर जैसा नहीं दिखता, जैसे "5000" या "452-981"। यह इस बात का संकेत है कि टेक्स्ट संदेश असल में किसी फ़ोन पर भेजा गया एक ईमेल ही है। फ़ोन का इस्तेमाल करते समय आपको कुछ बुनियादी सावधानियां बरतनी चाहिए, जैसे:

  • व्यक्तिगत जानकारी मांगने वाले संदेशों को हटा दें और लिंक पर कभी क्लिक न करें जब तक आप उस व्यक्ति को नहीं जानते जिनसे वे आ रहे हैं, तब तक आप अपने फ़ोन पर संदेश नहीं भेज सकते। अगर आपको किसी दोस्त से लिंक वाला टेक्स्ट मैसेज भी मिले, तो उस पर क्लिक करने से पहले यह ज़रूर पता कर लें कि उन्होंने लिंक भेजने का इरादा किया था।
  • यदि आप कर रहे हैं एटीएंडटी, टी-मोबाइल, वेरिज़ोन, स्प्रिंट या बेल ग्राहकआप मूल संदेश की प्रतिलिपि बनाकर उसे 7726 (स्पैम) नंबर पर निःशुल्क अग्रेषित करके अपने मोबाइल ऑपरेटर को स्पैम टेक्स्ट की रिपोर्ट कर सकते हैं।
  • स्पैम संदेशों को ब्लॉक करने के लिए — लेकिन दोस्तों और परिवार से आने वाले सभी संदेशों को नहीं — अपने मोबाइल सेवा प्रदाता के ग्राहक सेवा नंबर (आमतौर पर 611) पर कॉल करें और उन्हें "आपको ईमेल के रूप में भेजे गए सभी टेक्स्ट संदेशों को ब्लॉक करें" और "आपको ईमेल के रूप में भेजे गए सभी मल्टीमीडिया संदेशों को ब्लॉक करें" का निर्देश दें। आप ऑनलाइन अपने खाते में लॉग इन करके इन ब्लॉकों को सक्रिय भी कर सकते हैं।
  • कभी भी टेक्स्ट मैसेज से ऐप्स इंस्टॉल न करें। आपके डिवाइस पर इंस्टॉल किए जाने वाले सभी ऐप्स सीधे आधिकारिक ऐप स्टोर से आने चाहिए। बाज़ार में आने से पहले इन प्रोग्रामों को कड़ी जाँच प्रक्रियाओं से गुजरना पड़ता है। अगर आपको किसी टेक्स्ट मैसेज की सुरक्षा को लेकर कोई संदेह है, तो उसे खोलें भी नहीं।
  • सेटिंग्स अपडेट करने या किसी सेवा से सदस्यता समाप्त करने के लिए कहने वाले टेक्स्ट संदेशों को अनदेखा करें जिसके लिए आपने साइन अप नहीं किया है। STOP कहकर जवाब भी न दें क्योंकि इससे हैकर को पता चल जाएगा कि आप सचमुच वहाँ हैं और वे अपने हमले तेज़ कर देंगे।
  • उन फ़ोन नंबरों को ब्लॉक करें जिनसे आपको स्मिशिंग हमले प्राप्त होते हैं आगे की कोशिशों को रोकने के लिए। अपनी नींद की सुरक्षा के लिए, अपनी नींद की सेटिंग को रात में आपके सामान्य सोने के घंटों के दौरान सभी संदेशों को ब्लॉक करने के लिए सक्षम करें।

याद रखें, सिर्फ़ एक ग़लत टेक्स्ट आपके डेटा, फ़ोन और व्यक्तिगत सुरक्षा को खतरे में डाल सकता है। थोड़ी सी समझदारी और सावधानी से, आप यह सुनिश्चित कर सकते हैं कि आप स्मिशिंग हमले का शिकार न बनें।

अतिरिक्त साइबर सुरक्षा अनुशंसाएँ

इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।

  1. नीतियों और प्रक्रियाओं के ज़रिए कर्मचारियों को नियंत्रित करें। आपको कम से कम एक पासवर्ड नीति, एक स्वीकार्य उपयोग नीति, एक सूचना प्रबंधन नीति और एक लिखित सूचना सुरक्षा कार्यक्रम (WISP) की आवश्यकता होगी।
  2. कर्मचारियों को प्रशिक्षित करें कि वे कैसे पहचानें और कैसे बचें फ़िशिंग हमलेकर्मचारियों को अधिक आत्मविश्वासी, उत्पादक और सुरक्षित बनने के लिए आवश्यक कौशल सिखाने के लिए साइबरहूट जैसी लर्निंग मैनेजमेंट प्रणाली को अपनाएं।
  3. अभ्यास के लिए कर्मचारियों को फ़िशिंग हमलों के साथ परीक्षण करें। साइबरहूट का फ़िश परीक्षण व्यवसायों को विश्वसनीय फ़िशिंग हमलों के साथ कर्मचारियों का परीक्षण करने और विफल होने वालों को सुधारात्मक फ़िश प्रशिक्षण में रखने की अनुमति देता है।
  4. महत्वपूर्ण साइबर सुरक्षा प्रौद्योगिकी को तैनात करना, जिसमें शामिल हैं दो तरीकों से प्रमाणीकरण सभी महत्वपूर्ण खातों पर। ईमेल स्पैम फ़िल्टरिंग सक्षम करें, बैकअप सत्यापित करें, और DNS सुरक्षा लागू करें, एंटीवायरस, और आपके सभी एंडपॉइंट्स पर एंटी-मैलवेयर।
  5. आधुनिक वर्क-फ्रॉम-होम युग में, सुनिश्चित करें कि आप अपने नेटवर्क से कनेक्ट होने वाले व्यक्तिगत उपकरणों का प्रबंधन उनकी सुरक्षा (पैचिंग, एंटीवायरस, डीएनएस सुरक्षा, आदि) को सत्यापित करके या उनके उपयोग को पूरी तरह से प्रतिबंधित करके कर रहे हैं।
  6. अगर आपने पिछले 3 सालों में किसी तीसरे पक्ष से जोखिम मूल्यांकन नहीं करवाया है, तो आपको अब करवा लेना चाहिए। अपने संगठन में एक जोखिम प्रबंधन ढाँचा स्थापित करना आपके सीमित समय और धन के साथ आपके सबसे गंभीर जोखिमों से निपटने के लिए बेहद ज़रूरी है।
  7. किसी भी भयावह दुर्घटना की स्थिति में अपनी सुरक्षा के लिए साइबर बीमा खरीदें। साइबर बीमा कार, आग, बाढ़ या जीवन बीमा से अलग नहीं है। यह तब काम आता है जब आपको इसकी सबसे ज़्यादा ज़रूरत होती है।

ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।

स्मिशिंग और विशिंग के बारे में अधिक जानने के लिए, यह 3 मिनट का छोटा वीडियो देखें:

सूत्रों का कहना है:

CNET

अतिरिक्त पठन सामग्री: 

स्मिशिंग, नई फ़िशिंग

यूके जनगणना स्मिशिंग हमला

पेपैल स्मिशिंग हमला

नवीनतम ब्लॉग

नवीनतम जानकारी से अवगत रहें सुरक्षा अंतर्दृष्टि

नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कॉर्पोरेट एमडीएम: वह फर्जी वर्क ऐप जो आपके टेक्स्ट मैसेज पढ़ना चाहता था

कॉर्पोरेट एमडीएम: वह फर्जी वर्क ऐप जो आपके टेक्स्ट मैसेज पढ़ना चाहता था

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...

अधिक पढ़ें

नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। इन्हें पहचानने का तरीका यहाँ बताया गया है।

नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। इन्हें पहचानने का तरीका यहाँ बताया गया है।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...

अधिक पढ़ें

OAuth सहमति फ़िशिंग: अपने पासवर्ड के साथ-साथ अपनी अनुमतियों की भी सुरक्षा करें

OAuth सहमति फ़िशिंग: अपने पासवर्ड के साथ-साथ अपनी अनुमतियों की भी सुरक्षा करें

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...

अधिक पढ़ें