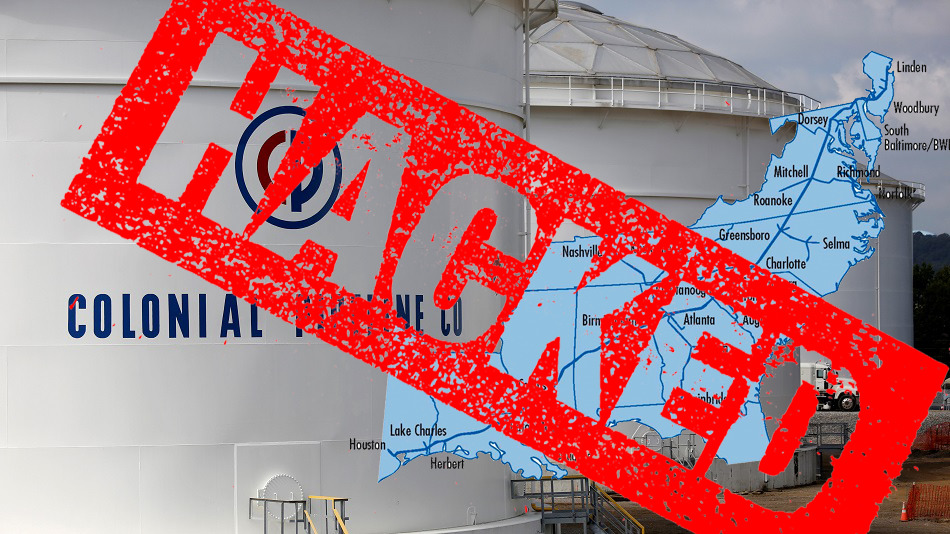
अमेरिका की सबसे बड़ी पाइपलाइन, कॉलोनियल पाइपलाइन, रैंसमवेयर हमले के कारण बंद हो गई। कॉलोनियल पाइपलाइन अमेरिका के पूर्वी तट पर उपयोग होने वाले ईंधन का 45% परिवहन करती है, जो टेक्सास से न्यूयॉर्क खाड़ी क्षेत्र तक फैली हुई है। पाइपलाइन कंपनी ने 7 मई, 2021 को एक बयान जारी कर कहा कि उन्हें पता चला है कि वे साइबर हमले का शिकार हुए हैं।
"हमने तब से यह निर्धारित किया है कि इस घटना में रैंसमवेयर शामिल है। प्रतिक्रियास्वरूप, हमने खतरे को नियंत्रित करने के लिए कुछ सिस्टम को सक्रिय रूप से ऑफ़लाइन कर दिया है, जिससे सभी पाइपलाइन संचालन अस्थायी रूप से रुक गए हैं, और हमारे कुछ आईटी सिस्टम प्रभावित हुए हैं।"
ब्लूमबर्ग और द वॉल स्ट्रीट जर्नल के अनुसार , फायरआई के साइबर सुरक्षा घटना प्रतिक्रिया विशेषज्ञ जांच में सहायता कर रहे हैं, जिन्होंने इस हमले को डार्कसाइड नामक रैंसमवेयर स्ट्रेन से जोड़ा है ।
डार्कसाइड ने अगस्त 2020 में अपना साइबर अपराध संगठन शुरू किया और मई 2021 तक 40 से अधिक पीड़ितों से चुराया गया डेटा प्रकाशित कर चुका है। यह स्पष्ट नहीं है कि हमलावर कितनी रकम मांग रहे हैं या क्या कॉलोनियल पाइपलाइन ने हैकरों को भुगतान किया है। हालांकि, ब्लूमबर्ग की एक रिपोर्ट में आरोप लगाया गया है कि हमले के पीछे के साइबर अपराधियों ने उनके नेटवर्क से 100 जीबी डेटा चुरा लिया है। तुलना के लिए, लंदन स्थित विदेशी मुद्रा विनिमय कंपनी ट्रैवेलेक्स ने केवल 5 जीबी डेटा को 'अनलॉक' करने के लिए 2.3 मिलियन डॉलर का भुगतान किया था । पाइपलाइन से 100 जीबी डेटा गायब होने के साथ, यह अनुमान लगाया जा सकता है कि हैकर कॉलोनियल से कितनी रकम (40 मिलियन डॉलर से 50 मिलियन डॉलर) मांग रहे होंगे। शायद कॉलोनियल फिरौती का भुगतान नहीं कर सकता क्योंकि वित्त विभाग ने पिछले साल शरद ऋतु में रैंसमवेयर के लिए बिटकॉइन भुगतान को अवैध घोषित कर दिया था । यदि इस रैंसमवेयर ने केवल कॉलोनियल के डेटा को एन्क्रिप्ट किया है, तो बैकअप से डेटा पुनर्स्थापित करने के दौरान उनका सिस्टम कुछ दिनों के लिए बंद रहेगा। हालांकि, ऐसा प्रतीत होता है कि डार्कसाइड संगठन इंटरनेट पर कुछ ऐसी जानकारी उजागर करने की धमकी भी दे रहा है जिसे संवेदनशील और नुकसानदायक माना जा सकता है।
हाल के वर्षों में बिजली और महत्वपूर्ण बुनियादी ढांचे को निशाना बनाने वाले साइबर हमलों में तेज़ी आई है। इस प्रवृत्ति की एक समस्या यह है कि रैंसमवेयर के नए प्रकार न केवल पीड़ित के डेटा को एन्क्रिप्ट कर रहे हैं , बल्कि अब जानकारी को चुराकर सार्वजनिक रूप से जारी भी कर रहे हैं, यदि फिरौती का भुगतान नहीं किया जाता है। इस प्रकार के रैंसमवेयर को ' लीकवेयर ' कहा जाता है। साइबरहूट कुछ समय से लीकवेयर की इस प्रवृत्ति पर नज़र रख रहा है , और मेज़ रैंसमवेयर ने एक साल पहले इस नई रणनीति की शुरुआत की थी।
चेक प्वाइंट और हैकरन्यूज़ द्वारा जुटाए गए आंकड़ों के आधार पर , अमेरिकी बिजली कंपनियों को निशाना बनाने वाले साइबर हमलों में 2021 में औसतन प्रति सप्ताह 50% की वृद्धि हुई है, जो मार्च की शुरुआत में 171 से बढ़कर अप्रैल के अंत तक 260 हो गए हैं।
रैनसमवेयर ने व्हाइट हाउस और उद्योग जगत दोनों का ध्यान आकर्षित किया है। हाल ही में गठित रैनसमवेयर टास्क फोर्स (आरटीएफ) इस महामारी से निपटने के तरीकों पर विचार-विमर्श करने के लिए सार्वजनिक और निजी संस्थाओं को एक साथ ला रही है। आरटीएफ में उच्च-स्तरीय साइबर सुरक्षा विशेषज्ञ शामिल हैं जो कंपनियों को रैनसमवेयर से सक्रिय रूप से निपटने में मदद करते हैं। अतीत में भी रैनसमवेयर से निपटने के प्रयास किए गए हैं, लेकिन टास्क फोर्स का मुख्य लक्ष्य इन हमलों की आवृत्ति और प्रभाव को कम करना है। आरटीएफ अपना काम कर रही है, लेकिन आपकी कंपनी किसी चमत्कारिक समाधान का इंतजार नहीं कर सकती। आपको अपनी सुरक्षा में सुधार करने और कॉलोनियल जैसे रैनसमवेयर हमलों का शिकार होने की संभावना को कम करने के लिए कुछ कदम उठाने होंगे :
एक सुदृढ़ साइबर सुरक्षा कार्यक्रम में जोखिम मूल्यांकन , जोखिम प्रबंधन ढांचा निर्माण और विभिन्न तकनीकी सुरक्षा उपायों सहित कई अन्य सुरक्षात्मक उपाय शामिल होते हैं । इन सभी के बारे में जानें और CyberHoot पर अपनी सुदृढ़ और व्यापक साइबर सुरक्षा योजना बनाना शुरू करें ।
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

