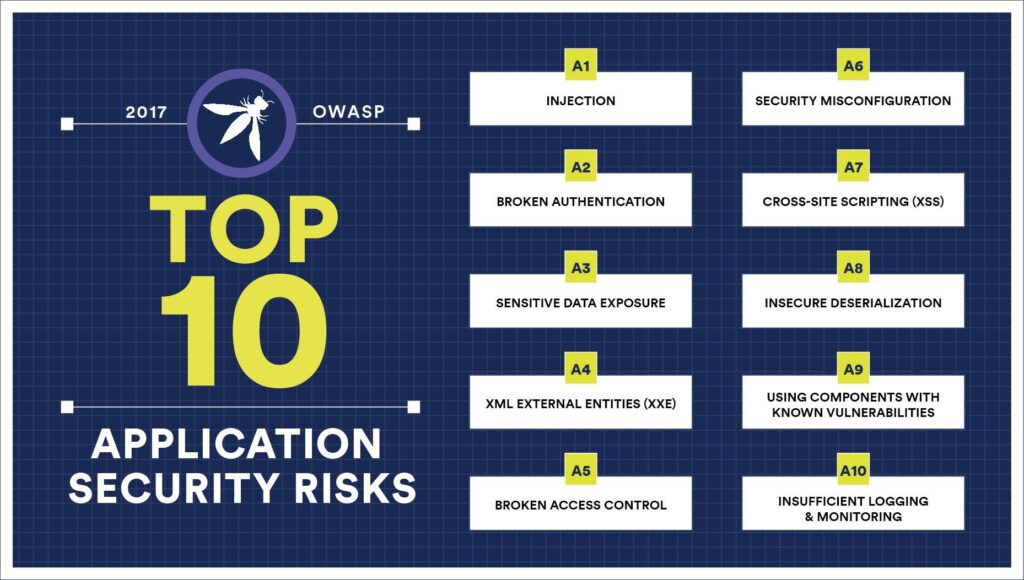
OWASP का पूरा नाम ओपन वेब एप्लीकेशन सिक्योरिटी प्रोजेक्ट है। OWASP के 10 सबसे महत्वपूर्ण एप्लीकेशन सुरक्षा जोखिमों के दस्तावेज़ में डेवलपर्स द्वारा की जाने वाली उन आम कोडिंग गलतियों का उल्लेख है जिनसे उनके एप्लीकेशन में सुरक्षा संबंधी जोखिम उत्पन्न हो सकते हैं। यह कोडिंग में सबसे गंभीर सुरक्षा जोखिमों पर व्यापक सहमति पर आधारित है। कंपनियों को इस संसाधन के बारे में जानकारी होनी चाहिए और यह सुनिश्चित करना चाहिए कि उनके वेब एप्लीकेशन इन संभावित जोखिमों से निपटें।
OWASP टॉप 10 का उपयोग करना संभवतः आपके संगठन के भीतर सॉफ्टवेयर विकास संस्कृति को बदलने की दिशा में सबसे प्रभावी पहला कदम है, जो शुरू से ही अधिक सुरक्षित कोड का उत्पादन करता है।
वेब एप्लिकेशन सुरक्षा के शीर्ष 10 जोखिम क्या हैं?
इंजेक्शनSQL, NoSQL, OS और LDAP इंजेक्शन जैसी इंजेक्शन खामियाँ तब होती हैं जब किसी कमांड या क्वेरी के हिस्से के रूप में किसी इंटरप्रेटर को अविश्वसनीय डेटा भेजा जाता है। हमलावर का आक्रामक डेटा इंटरप्रेटर को अनपेक्षित कमांड निष्पादित करने या उचित प्राधिकरण के बिना डेटा तक पहुँचने के लिए प्रेरित कर सकता है।
टूटा हुआ प्रमाणीकरणप्रमाणीकरण और सत्र प्रबंधन से संबंधित अनुप्रयोग कार्यों को अक्सर गलत तरीके से कार्यान्वित किया जाता है, जिससे हमलावरों को पासवर्ड, कुंजी या सत्र टोकन से समझौता करने या अन्य कार्यान्वयन दोषों का फायदा उठाकर अन्य उपयोगकर्ताओं की पहचान अस्थायी या स्थायी रूप से ग्रहण करने का मौका मिल जाता है।
संवेदनशील डेटा एक्सपोजरकई वेब एप्लिकेशन और API वित्तीय, स्वास्थ्य सेवा और व्यक्तिगत पहचान (PII) जैसे संवेदनशील डेटा की उचित सुरक्षा नहीं करते हैं। हमलावर क्रेडिट कार्ड धोखाधड़ी, पहचान की चोरी या अन्य अपराध करने के लिए ऐसे कमज़ोर रूप से संरक्षित डेटा को चुरा या संशोधित कर सकते हैं। अतिरिक्त सुरक्षा, जैसे कि एन्क्रिप्शन, के बिना संवेदनशील डेटा के साथ छेड़छाड़ की जा सकती है, और ब्राउज़र के साथ आदान-प्रदान करते समय विशेष सावधानी बरतने की आवश्यकता होती है।
XML बाह्य निकाय (XXE)कई पुराने या खराब तरीके से कॉन्फ़िगर किए गए XML प्रोसेसर, XML दस्तावेज़ों के भीतर बाहरी निकाय संदर्भों का मूल्यांकन करते हैं। बाहरी निकायों का उपयोग फ़ाइल URI हैंडलर, आंतरिक फ़ाइल शेयर, आंतरिक पोर्ट स्कैनिंग, रिमोट कोड निष्पादन और सेवा निषेध हमलों का उपयोग करके आंतरिक फ़ाइलों को प्रकट करने के लिए किया जा सकता है।
टूटा हुआ अभिगम नियंत्रणप्रमाणित उपयोगकर्ताओं को क्या करने की अनुमति है, इस पर प्रतिबंध अक्सर ठीक से लागू नहीं होते। हमलावर इन खामियों का फायदा उठाकर अनधिकृत कार्यक्षमता और/या डेटा तक पहुँच सकते हैं, जैसे कि अन्य उपयोगकर्ताओं के खातों तक पहुँच, संवेदनशील फ़ाइलें देखना, अन्य उपयोगकर्ताओं के डेटा में बदलाव करना, पहुँच अधिकार बदलना आदि।
सुरक्षा गलत कॉन्फ़िगरेशनसुरक्षा संबंधी ग़लत कॉन्फ़िगरेशन सबसे आम समस्या है। यह आमतौर पर असुरक्षित डिफ़ॉल्ट कॉन्फ़िगरेशन, अधूरे या एड-हॉक कॉन्फ़िगरेशन, ओपन क्लाउड स्टोरेज, ग़लत कॉन्फ़िगरेशन वाले HTTP हेडर और संवेदनशील जानकारी वाले विस्तृत त्रुटि संदेशों का परिणाम होता है। सभी ऑपरेटिंग सिस्टम, फ़्रेमवर्क, लाइब्रेरी और एप्लिकेशन को न केवल सुरक्षित रूप से कॉन्फ़िगर किया जाना चाहिए, बल्कि उन्हें समय पर पैच/अपग्रेड भी किया जाना चाहिए।
क्रॉस-साइट स्क्रिप्टिंग XSSXSS खामियाँ तब उत्पन्न होती हैं जब कोई एप्लिकेशन बिना उचित सत्यापन या एस्केपिंग के किसी नए वेब पेज में अविश्वसनीय डेटा शामिल करता है, या किसी मौजूदा वेब पेज को उपयोगकर्ता द्वारा प्रदान किए गए डेटा से ऐसे ब्राउज़र API का उपयोग करके अपडेट करता है जो HTML या JavaScript बना सकता है। XSS हमलावरों को पीड़ित के ब्राउज़र में स्क्रिप्ट निष्पादित करने की अनुमति देता है जो उपयोगकर्ता सत्रों को हाईजैक कर सकता है, वेब साइटों को ख़राब कर सकता है, या उपयोगकर्ता को दुर्भावनापूर्ण साइटों पर पुनर्निर्देशित कर सकता है।
असुरक्षित देशीकरणअसुरक्षित डिसेरिएलाइज़ेशन अक्सर रिमोट कोड निष्पादन की ओर ले जाता है। भले ही डिसेरिएलाइज़ेशन की खामियों के कारण रिमोट कोड निष्पादन न हो, फिर भी इनका इस्तेमाल हमलों को अंजाम देने के लिए किया जा सकता है, जिनमें रीप्ले हमले, इंजेक्शन हमले और विशेषाधिकार वृद्धि हमले शामिल हैं।
ज्ञात कमज़ोरियों वाले घटकों का उपयोग करनालाइब्रेरी, फ्रेमवर्क और अन्य सॉफ़्टवेयर मॉड्यूल जैसे घटक, एप्लिकेशन के समान विशेषाधिकारों के साथ चलते हैं। यदि किसी कमज़ोर घटक का शोषण किया जाता है, तो ऐसा हमला गंभीर डेटा हानि या सर्वर अधिग्रहण को बढ़ावा दे सकता है। ज्ञात कमज़ोरियों वाले घटकों का उपयोग करने वाले एप्लिकेशन और API, एप्लिकेशन सुरक्षा को कमज़ोर कर सकते हैं और विभिन्न हमलों और प्रभावों को संभव बना सकते हैं।
अपर्याप्त लॉगिंग और निगरानीअपर्याप्त लॉगिंग और निगरानी, साथ ही घटना प्रतिक्रिया के साथ अनुपलब्ध या अप्रभावी एकीकरण, हमलावरों को सिस्टम पर और अधिक हमला करने, दृढ़ता बनाए रखने, अधिक सिस्टम पर ध्यान केंद्रित करने, और डेटा से छेड़छाड़ करने, उसे निकालने या नष्ट करने का अवसर प्रदान करता है। अधिकांश उल्लंघन अध्ययनों से पता चलता है कि उल्लंघन का पता लगाने में 200 दिनों से अधिक का समय लगता है, जिसका पता आमतौर पर आंतरिक प्रक्रियाओं या निगरानी के बजाय बाहरी पक्षों द्वारा लगाया जाता है।
कोड विकसित करने वाले छोटे और मध्यम आकार के व्यवसायों (एसएमबी) के मालिकों को अपने सभी डेवलपर्स के साथ कोडिंग में OWASP के शीर्ष 10 जोखिमों पर प्रशिक्षण लेना चाहिए। इससे कई समस्याओं से बचा जा सकेगा, जिनका समाधान बाद में महंगा पड़ सकता है। साइबरहूट के पास किसी भी विकास कंपनी के लिए 12-भागों वाला OWASP कोडिंग प्रशिक्षण कार्यक्रम तैयार है।
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...