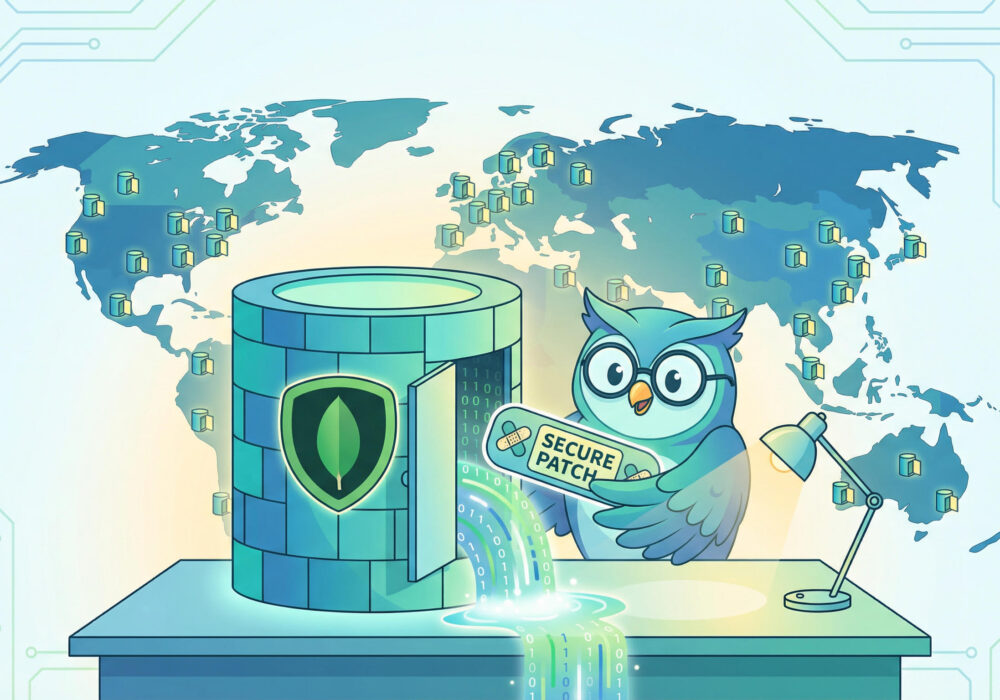
क्या आपको Heartbleed याद है? कुछ साल पहले का वो सुरक्षा संकट जिसने सबको अपने पासवर्ड को लेकर परेशान कर दिया था? अब मिलिए उसके दूर के रिश्तेदार से: MongoBleed। और अगर आप अपनी संस्था में कहीं भी MongoDB का इस्तेमाल कर रहे हैं, तो आपको इसके बारे में जानना ही चाहिए।
दिसंबर 2025 के मध्य में, सुरक्षा शोधकर्ताओं ने MongoDB (एक लोकप्रिय डेटाबेस सिस्टम) में एक खामी का पता लगाया, जिससे कोई भी बिना पासवर्ड के डेटाबेस की मेमोरी में झाँक सकता है। किसी उपयोगकर्ता नाम की आवश्यकता नहीं। कोई गुप्त समझौता नहीं। बस TCP पोर्ट 27017 पर डेटाबेस तक नेटवर्क पहुँच।
इसे इस तरह समझें: कल्पना कीजिए कि आपकी फाइलिंग कैबिनेट में एक दराज है जिससे कभी-कभी किसी के गुजरने पर कुछ दस्तावेज़ ज़मीन पर गिर जाते हैं। उन दस्तावेज़ों में ग्राहक की जानकारी, पासवर्ड, एपीआई कुंजी या अन्य गोपनीय जानकारी हो सकती है जिसे आप निश्चित रूप से इधर-उधर पड़ा नहीं देखना चाहेंगे।
यह है मोंगोब्लीड। हमलावरों ने एक विशेष रूप से तैयार किया गया संदेश भेजकर मोंगोडीबी की मेमोरी से संवेदनशील जानकारी लीक करने का तरीका खोज निकाला है।
अब यहाँ पर मामला चिंताजनक हो जाता है: सुरक्षा शोधकर्ताओं ने सार्वजनिक इंटरनेट पर लगभग 87,000 MongoDB डेटाबेस पाए हैं, जो संभावित रूप से इस हमले के प्रति संवेदनशील हैं।
सत्तासी हजार।
एक पल के लिए उसे डूबने दें।
ये फ़ायरवॉल और वीपीएन के पीछे छिपे डेटाबेस नहीं हैं । ये वो डेटाबेस हैं जिन तक आप अपने सोफे पर बैठे-बैठे, सिर्फ़ एक इंटरनेट कनेक्शन और सही पोर्ट नंबर से पहुँच सकते हैं। यहाँ इसका महत्व समझिए: डेटाबेस आपके डेटा इंफ्रास्ट्रक्चर के सबसे महत्वपूर्ण हिस्से होते हैं। इनमें ग्राहक जानकारी, कर्मचारी रिकॉर्ड, वित्तीय डेटा और प्रमाणीकरण क्रेडेंशियल होते हैं। जब कोई डेटाबेस इंटरनेट से सीधे एक्सेस किया जा सकता है, तो यह ऐसा है जैसे आप अपनी तिजोरी को सड़क पर छोड़ दें—हो सकता है वह बंद हो, लेकिन आप ताला तोड़ने में माहिर किसी व्यक्ति के लिए उसे खोलना बेहद आसान बना रहे हैं।
अच्छी खबर यह है कि अगर आपका सेटअप भी ऐसा ही है, तो आप अकेले नहीं हैं, और इसे ठीक किया जा सकता है। कई संगठनों को ये कॉन्फ़िगरेशन विरासत में मिलते हैं, या ये अस्थायी समाधान के रूप में शुरू होते हैं जो स्थायी हो जाते हैं। अब महत्वपूर्ण यह है कि इसके बारे में पता चले और इसे ठीक करने के लिए कदम उठाए जाएं।
दिसंबर 2025 के अंत से पहले के MongoDB के सभी अनपैच्ड संस्करण (जिनमें 4.x, 5.x, 6.x, 7.x, या 8.x शामिल हैं) असुरक्षित हैं। इनमें निम्नलिखित शामिल हैं:
MongoDB Atlas के ग्राहकों को पैच जारी होते ही सुरक्षा मिल गई क्योंकि यह सेवा स्वचालित रूप से अपडेट हो गई। लेकिन अगर आप कहीं भी अपना खुद का MongoDB सर्वर चला रहे हैं, तो आपको कार्रवाई करनी होगी।
यहां आपके कार्यसूची के बिंदु दिए गए हैं, जो प्राथमिकता के क्रम में हैं:
सबसे पहले, यह पता लगाएं कि आपके सिस्टम में MongoDB चल रहा है या नहीं। इसके लिए अपनी IT टीम या डेवलपर से पूछें:
यदि आपको इन प्रश्नों के उत्तर नहीं पता हैं, तो यही आपकी पहली समस्या है जिसे आपको हल करना होगा। आप उसकी रक्षा नहीं कर सकते जिसके अस्तित्व के बारे में ही आपको जानकारी नहीं है।
MongoDB ने 22 दिसंबर, 2025 को कुछ सुधार जारी किए। कृपया इन संस्करणों या नए संस्करणों में अपडेट करें:
“लेकिन हमें पहले पैच का परीक्षण करना होगा!” आप शायद कहेंगे। आपकी बात सही है। लेकिन इस खामी का सक्रिय रूप से दुरुपयोग हो रहा है, और GitHub पर इसका सार्वजनिक एक्सप्लॉइट कोड उपलब्ध है। अपराधी आपके परीक्षण पूरा होने का इंतजार नहीं कर रहे हैं।
यदि आप तुरंत पैच नहीं कर सकते, तो अपने MongoDB सर्वर पर zlib कम्प्रेशन को अक्षम करें और नेटवर्क एक्सेस को केवल विश्वसनीय IP पतों तक सीमित करें। लेकिन ध्यान रखें कि यह एक अस्थायी उपाय है, स्थायी समाधान नहीं।
सबसे महत्वपूर्ण बात यही है। आपके डेटाबेस कभी भी सीधे इंटरनेट से सुलभ नहीं होने चाहिए। बस।
डेटाबेस को सुरक्षा की कई परतों के पीछे रखा जाना चाहिए:
यदि आपका MongoDB इंस्टेंस पोर्ट 27017 (डिफ़ॉल्ट) पर है और पूरे इंटरनेट से जुड़ा हुआ है, तो आपके पास एक आर्किटेक्चरल समस्या है जो केवल इस भेद्यता से कहीं अधिक गंभीर है।
यदि पैच लगाने से पहले आपका MongoDB डेटाबेस इंटरनेट से एक्सेस किया जा सकता था, तो आपको यह मान लेना चाहिए कि वह असुरक्षित हो गया था। यह निराशावादी सोच नहीं है, बल्कि व्यावहारिक जोखिम प्रबंधन है।
इसका मतलब यह है:
MongoBleed पहली गंभीर सुरक्षा खामी नहीं है, और न ही यह आखिरी होगी। कड़वा सच यह है कि बुनियादी सुरक्षा उपायों का पालन न करने के कारण 87,000 संगठनों के डेटाबेस असुरक्षित हो गए।
आपको एंटरप्राइज-ग्रेड सिक्योरिटी ऑपरेशंस सेंटर की आवश्यकता नहीं है। आपको सुसंगत, दोहराने योग्य प्रक्रियाओं की आवश्यकता है:
अच्छी खबर ये है: इस खामी को ठीक किया जा सकता है। पैच उपलब्ध हैं। आप इन्हें आज ही लागू कर सकते हैं। कुछ सुरक्षा संबंधी गंभीर समस्याओं के विपरीत, जिनमें आर्किटेक्चर में बदलाव या महीनों का सुधार करना पड़ता है, इस समस्या का समाधान स्पष्ट है।
और अगर आपका MongoDB डेटाबेस शुरू से ही इंटरनेट से जुड़ा हुआ नहीं था, तो आप इस खतरे से पूरी तरह बच गए। यही तो सही नेटवर्क सुरक्षा है।
MongoBleed इस बात की याद दिलाता है कि सुरक्षा केवल फैंसी टूल्स और महंगे सलाहकारों के बारे में नहीं है। यह बुनियादी बातों के बारे में है:
हर संगठन ये काम कर सकता है। इसके लिए भारी बजट की आवश्यकता नहीं होती। बस प्रतिबद्धता और निरंतरता की जरूरत होती है।
एक गहरी सांस लें। ये रही आपकी व्यावहारिक और समयबद्ध कार्य योजना:
आपको रातोंरात सुरक्षा विशेषज्ञ बनने की ज़रूरत नहीं है। आपको बस अगला सही कदम उठाना है। फिर अगला। और फिर अगला।
असली सुरक्षा इसी तरह हासिल की जाती है। डर से नहीं, पूर्णता से नहीं, बल्कि निरंतर प्रगति से।
संक्षेप में: 87,000 डेटाबेस सार्वजनिक इंटरनेट पर मौजूद थे और उनका दुरुपयोग होने की संभावना थी। अपने डेटाबेस को उनमें से एक न बनने दें। अपने सिस्टम को पैच करें, अपने डेटाबेस को सुरक्षित रखें और ऐसी आदतें बनाएं जो आपको लंबे समय तक सुरक्षित रखें।
आप यह कर सकते हैं। एक-एक कदम करके आगे बढ़ें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

