माइक्रोसॉफ्ट की एज वल्नरेबिलिटी रिसर्च टीम ने हाल ही में "सुपर डुपर सिक्योर मोड" (एसडीएसएम) नामक एक नए फीचर के विकास के बारे में जानकारी प्रकाशित की है। एसडीएसएम को परफॉर्मेंस में उल्लेखनीय कमी किए बिना सुरक्षा को बेहतर बनाने के लिए डिज़ाइन किया गया है। इसके लिए, एसडीएसएम जावास्क्रिप्ट के जस्ट-इन-टाइम (जेआईटी) कंपाइलर्स को हटा देता है , जिन्हें पेज लोडिंग स्पीड और ब्राउज़र परफॉर्मेंस को बढ़ाने के लिए डिज़ाइन किया गया था, लेकिन हैकर्स द्वारा इनका आसानी से दुरुपयोग किया जा सकता है।
यह कैसे काम करता है?
जब एज SDSM को सक्षम किया जाता है, तो यह V8 प्रोसेसिंग पाइपलाइन से जस्ट-इन-टाइम कंपाइलेशन (JIT) को हटा देता है, जिससे हैकर्स द्वारा एज उपयोगकर्ताओं के डिवाइसों को हैक करने के लिए उपयोग किए जाने वाले हमले के दायरे को कम कर देता है। 2019 से संकलित कॉमन वल्नरेबिलिटीज एंड एक्सपोजर (CVE) रिपोर्टों के अनुसार , " V8 जावास्क्रिप्ट और वेबअसेंबली इंजन में पाई गई लगभग 45% कमजोरियां JIT इंजन से संबंधित थीं, और क्रोम के आधे से अधिक 'वास्तविक' हमलों में JIT बग का दुरुपयोग किया गया था ।" ब्लीपिंगकंप्यूटर के अनुसार, हमले का दायरा कम होने से लगभग आधे बग खत्म हो जाते हैं और बदले में, शेष बग का फायदा उठाना अधिक कठिन हो जाता है।
इसके अलावा, JIT को बंद करके भी कई अन्य सुरक्षा सुविधाएँ सक्षम की जा सकती हैं। इनमें कंट्रोल फ्लो गार्ड (CFG), कंट्रोल-फ्लो-एनफोर्समेंट टेक्नोलॉजी (CET), और आर्बिट्रेरी कोड गार्ड (ACG) शामिल हैं। ये सभी सुविधाएँ उपयोगकर्ताओं और उनके डेटा को सुरक्षित रखने के लिए अतिरिक्त सुरक्षा स्तर प्रदान करती हैं।
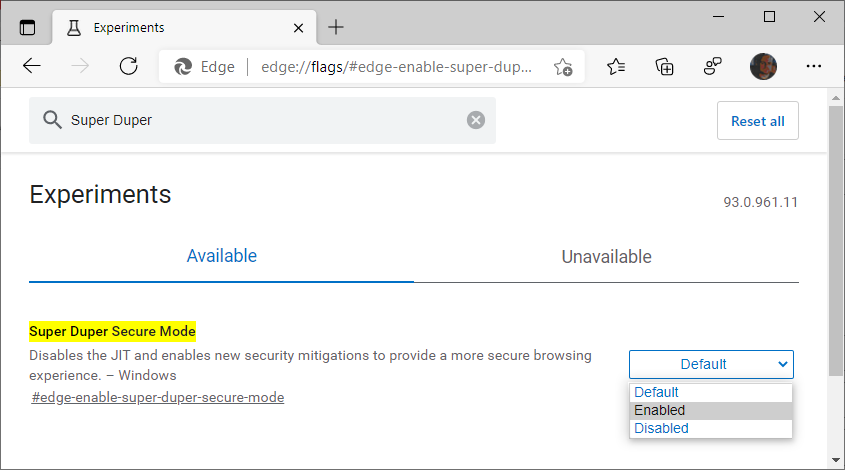
एज की यह नई सुरक्षा सुविधा अभी परीक्षण चरण में है, लेकिन माइक्रोसॉफ्ट एज पूर्वावलोकन रिलीज (बीटा, देव और कैनरी सहित) के उपयोगकर्ता edge://flags/#edge-enable-super-duper-secure-mode पर जाकर इस सुविधा को चालू कर सकते हैं।
माइक्रोसॉफ्ट की सिक्योरिटी इंजीनियरिंग टीम के प्रमुख जॉनथन नॉर्मन ने ट्विटर पर एक बयान जारी कर बताया कि इस टूल में बदलाव होने की संभावना है क्योंकि प्रयोग के दौरान कई तकनीकी चुनौतियों का सामना करना पड़ेगा। उन्होंने यह भी कहा कि यह टूल केवल विंडोज डिवाइस तक ही सीमित नहीं रहेगा, बल्कि इसे जल्द ही मैक और एंड्रॉइड पर भी उपलब्ध कराने की योजना है। नॉर्मन ने बताया कि फीचर के लॉन्च होने पर शायद नाम बदलना पड़े, लेकिन वे इसके साथ प्रयोग करना जारी रखेंगे।
एसएमबी सिफारिशें
इस नए फ़ीचर के रिलीज़ होने पर नज़र रखना अच्छा रहेगा, क्योंकि दूसरे वेब ब्राउज़र भी इसे अपना सकते हैं। अगर आपके या आपकी कंपनी के पास पैच मैनेजमेंट सॉल्यूशन या ऑटोमैटिक अपडेट्स हैं, तो आपको यह रिलीज़ ज़रूर मिल जाएगी, लेकिन इसके लिए आपको इसे इनेबल करना होगा। अगर आप इस फ़ीचर का इस्तेमाल करने के लिए उत्सुक हैं, तो आप https://www.microsoftedgeinsider.com/en-us/download/ पर जाकर Edge के नए फ़ीचर्स (जिन पर अभी भी प्रयोग चल रहे हैं) के लिए तीन 'चैनल' में से कोई एक इंस्टॉल कर सकते हैं। इंस्टॉल होने के बाद, चैनल का इस्तेमाल करते समय edge://flags/#edge-enable-super-duper-secure-mode पर जाएं।
एक बार सक्षम होने के बाद, आपको यह जांचना चाहिए कि क्या इस सुविधा को सक्षम करने से आपके किसी भी महत्वपूर्ण एप्लिकेशन में रुकावट आती है। आप इस सुविधा को तब अक्षम कर सकते हैं जब आपको उन महत्वपूर्ण एप्लिकेशन तक पहुँचने की आवश्यकता हो जो JIT अक्षम होने पर रुकावट पैदा करते हैं।
इस सुपर डुपर सिक्योर मोड सुविधा को सक्षम करने के अलावा, साइबरहूट व्यक्तियों और व्यवसायों को ऑनलाइन साइबर हमलों से बचाने और उनसे होने वाले नुकसान को सीमित करने के लिए निम्नलिखित सर्वोत्तम प्रथाओं की सिफारिश करता है:
सूत्रों का कहना है:
अतिरिक्त पठन सामग्री:
माइक्रोसॉफ्ट एज का 'सुपर डुपर सिक्योर मोड' वही करता है जो कहता है
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।