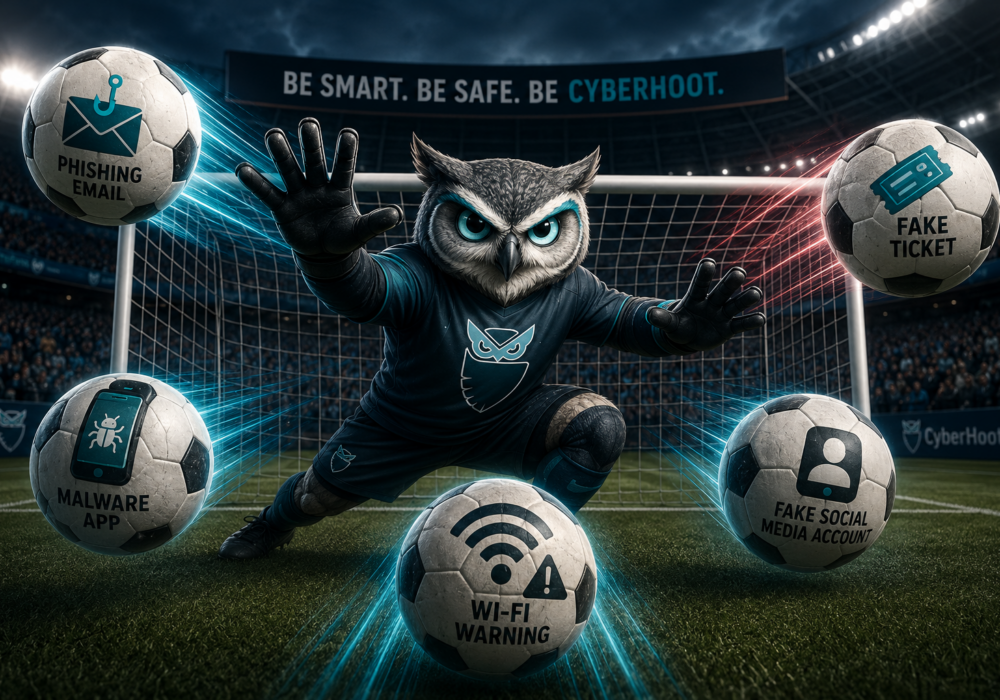
2026 फीफा विश्व कप की शुरुआत 11 जून को संयुक्त राज्य अमेरिका, कनाडा और मैक्सिको में हुई। अनुमान है कि छह मिलियन प्रशंसक इसमें शामिल होंगे, और लाखों लोग ऑनलाइन टिकट, स्ट्रीमिंग और जर्सी की तलाश करेंगे। धोखेबाजों ने भी इस मौके का फायदा उठाने की तैयारी कर रखी थी। एफबीआई और कई शोध टीमों ने बताया है कि हजारों फर्जी फीफा वेबसाइटें, दुर्भावनापूर्ण स्ट्रीमिंग ऐप्स और चोरी किए गए लॉगिन पहले से ही प्रचलन में हैं। अच्छी खबर यह है कि कुछ आसान आदतें आपको लगभग हर तरह के धोखे से बचा सकती हैं, और इसके लिए आपको एक पैसा भी खर्च नहीं करना पड़ेगा।
ग्रुप-आईबी के शोधकर्ताओं ने अगस्त 2025 से पंजीकृत 4,300 से अधिक फर्जी फीफा डोमेन का पता लगाया है। घोस्ट स्टेडियम नाम का एक आपराधिक गिरोह आधिकारिक फीफा साइट की 300 से अधिक नकली प्रतियां चला रहा है। ये नकली वेबसाइटें असली लॉगिन पेज की हूबहू नकल करती हैं और यहां तक कि फीफा के अपने सर्वरों से सीधे इमेज लोड करती हैं, जिससे इन्हें पहचानना मुश्किल हो जाता है। जैसे ही आप अपना पासवर्ड डालते हैं, अपराधी उसे रीसेट कर देते हैं, आपको लॉग आउट कर देते हैं और आपके खाते से जुड़े सभी टिकट बेच देते हैं।
आपकी सुरक्षा के लिए कुछ भी खर्च नहीं करना पड़ेगा। विज्ञापनों, खोज परिणामों या सोशल मीडिया पोस्ट में दिए गए लिंक पर क्लिक करने के बजाय, अपने ब्राउज़र में खुद fifa.com टाइप करें। अपने FIFA अकाउंट के लिए मल्टी-फैक्टर ऑथेंटिकेशन चालू करें ताकि चोरी हुए पासवर्ड से चोर को कोई फायदा न हो।
ThreatFabric और Kaspersky के शोधकर्ताओं ने Massiv और Perseus नामक Android मैलवेयर परिवारों को फैलाने वाले दुर्भावनापूर्ण स्ट्रीमिंग ऐप्स का पता लगाया है । ये ऐप्स आधिकारिक ऐप स्टोर से बाहर मौजूद होते हैं, इसलिए इन्हें इंस्टॉल करने का मतलब है अपने फ़ोन से आने वाली कई चेतावनियों को अनदेखा करना। इंस्टॉल होने के बाद, मैलवेयर एक्सेसिबिलिटी अनुमतियाँ मांगता है, फिर आपकी टाइपिंग रिकॉर्ड करता है, आपके असली बैंकिंग ऐप्स पर नकली लॉगिन स्क्रीन लगाता है, और आपके वन-टाइम सिक्योरिटी कोड को इंटरसेप्ट करता है।
बिटडिफेंडर ने फेसबुक और इंस्टाग्राम पर नकली जर्सी और जाली स्टिकर बेचने वाले 55 से अधिक फुटबॉल थीम वाले विज्ञापन अभियान पाए। फोर्टिनेट ने 1,700 से अधिक फर्जी फीफा सोशल अकाउंट्स की गिनती की, साथ ही एक फर्जी भर्ती योजना का भी पता लगाया जो नौकरी के आवेदकों को गूगल लॉगिन पेज से मिलते-जुलते पेज पर भेज रही थी। खरीदने या आवेदन करने से पहले, ऑफर देने वाले अकाउंट की जांच कर लें। असली ब्रांड आधिकारिक वेबसाइटों से लिंक करते हैं, नियमित रूप से पोस्ट करते हैं और सामान्य भुगतान विधियों को स्वीकार करते हैं। दो मिनट की जांच आपको नकली जर्सी और चोरी हुए पासवर्ड से बचा सकती है।
कैस्पर्सकी ने मेक्सिको के तीन शहरों में वायरलेस नेटवर्क का परीक्षण किया और पाया कि लगभग दस में से एक नेटवर्क पर पासवर्ड नहीं था। खुले नेटवर्क अपराधियों के लिए नकली हॉटस्पॉट स्थापित करना और आपके डेटा को पढ़ना आसान बना देते हैं। यात्रा के दौरान, बैंकिंग और ईमेल के लिए अपने मोबाइल डेटा का उपयोग करें। सार्वजनिक वाई-फाई का उपयोग केवल स्कोर देखने और ग्रुप चैट में अपनी बड़ाई करने के लिए करें।
अगर आपके कर्मचारी फ़ुटबॉल के शौकीन हैं, तो इस समय उनके इनबॉक्स और फ़ोन पर वर्ल्ड कप से जुड़े ईमेल आ रहे होंगे। इस अभियान से चुराए गए लॉगिन पहले से ही आपराधिक डेटा डंप में दिखाई दे रहे हैं, जिन्हें पासवर्ड चुराने वाले मैलवेयर जैसे Vidar , LummaC2 और RedLine ने इकट्ठा किया है । इसके लिए आपको बड़े बजट की ज़रूरत नहीं है। अपनी अगली टीम मीटिंग में एक छोटा सा रिमाइंडर जोड़ें: टिकट केवल fifa.com से खरीदें, साइडलोडेड स्ट्रीमिंग ऐप्स (केवल Android) का इस्तेमाल न करें और संदिग्ध ईमेल की बिना किसी डर के रिपोर्ट करें। मुफ़्त डेटा ब्रीच नोटिफिकेशन सेवाओं से आप यह जांच सकते हैं कि क्या कंपनी के लॉगिन चुराए गए डेटा में शामिल हैं। ऐसे छोटे और सस्ते कदम अपराधियों के ज़्यादातर प्रयासों को रोक देते हैं।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ें
लेखक: क्रेग टेलर मैं कॉफी शॉप नहीं जा सकता, गोल्फ खेलने नहीं जा सकता, किसी से दोस्ताना बातचीत नहीं कर सकता...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।