यह लेख उन कदमों के बारे में बताता है जो आपको इस तरह के हमले के तुरंत बाद उठाने चाहिए... जिसे मैंने "डोमिनो अटैक" नाम दिया है। इस हमले के अलग-अलग चरण होते हैं जिनका हैकर्स क्रमवार फायदा उठाते हैं। इस क्रम को जल्द से जल्द रोकने के लिए, साइबरहूट जैसे टूल्स का इस्तेमाल करके कर्मचारियों को अच्छी ट्रेनिंग देकर और फ़िशिंग हमलों को पहचानने में मदद करके, और अपने पासवर्ड की सुरक्षा को लेकर उन्हें सतर्क रहने में मदद करके, इस क्रम को जल्द से जल्द रोकें! अगर आप अपने कर्मचारियों को प्रशिक्षित करने में रुचि रखते हैं, तो CyberHoot.com प्रशिक्षण वेबसाइट पर जाएँ और हम आपको हमारे किसी रीसेलर से जोड़ देंगे।
'डोमिनो ब्रीच' का पहला चरण :
Finance@IronCladCookware.com नामक एक ग्राहक को उनके नियमित विक्रेता से एक ईमेल प्राप्त हुआ, जिसमें उनसे Google Docs, DropBox या किसी अन्य ऑनलाइन स्थान पर पासवर्ड से सुरक्षित इनवॉइस की समीक्षा करने का अनुरोध किया गया था। हालांकि यह असामान्य था, विक्रेता हमारे लिए महत्वपूर्ण था और हम नियमित रूप से उससे लेन-देन करते थे, इसलिए हमने आज्ञा का पालन किया। बाद में पता चला कि विक्रेता के ईमेल डोमेन में केवल एक अक्षर की गलती थी (उदाहरण के लिए: Twirlstool.com से आने वाला ईमेल Twrlstool.com से आ सकता है - जिसमें 'i' गायब है)। जिस वेबसाइट पर हमने लॉग इन किया, उसने हमारे एक कर्मचारी के उपयोगकर्ता नाम और पासवर्ड की जानकारी चुरा ली। हैकर्स ने अब हमारी कंपनी के उस हैक किए गए मेलबॉक्स के हर फ़ोल्डर में मौजूद हर अद्वितीय ईमेल पते को स्कैन किया।
चरण 2: दूसरा डोमिनो पतन (एक समान दिखने वाला डोमेन नाम पंजीकृत किया गया)
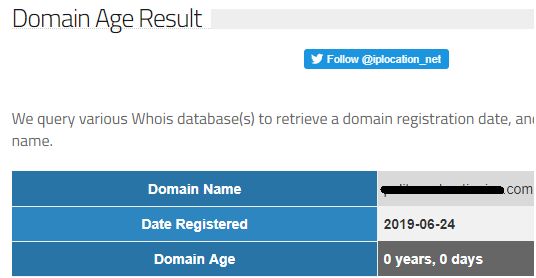
नीचे दिए गए स्क्रीनशॉट में, हैकर्स ने आज चरण 3 में उपयोग के लिए एक समान दिखने वाला डोमेन नाम पंजीकृत किया है। यह डोमेन लक्षित कंपनी के डोमेन के समान दिखता है और इसका उपयोग इन हमलों के लिए होम बेस के रूप में किया जाएगा।
चरण 3: तीसरा डोमिनो - विश्वास संबंधों का दोहन
हैकर नकली ईमेल खाते से आपके विक्रेताओं, ग्राहकों, परिवार और दोस्तों के साथ आपके भरोसे के रिश्ते का फायदा उठाने के लिए कई तरह के हानिरहित लेकिन असरदार ईमेल तैयार करता है। मेरे काल्पनिक उदाहरण में: IroncladCookware.com पर मौजूद मूल हैक किए गए ईमेल खाते में पाए गए ईमेल पतों पर क्रेडेंशियल चुराने वाले ईमेल भेजने के लिए Finance@IroncladCookware.com का इस्तेमाल किया जाता है । इस हमले की प्रभावशीलता इस तथ्य में निहित है कि भेजने वाले का नाम प्राप्तकर्ता द्वारा एक वैध उपयोगकर्ता के रूप में पहचाने और स्वीकार किए जाने की अधिक संभावना है। इस निहित भरोसे के कारण हमले के सफल होने की संभावना बढ़ जाती है।
चरण 4: आपके संपर्कों पर कई डोमिनोज़ गिरने लगते हैं
हैकर यहीं नहीं रुकेंगे। ईमेल अकाउंट हैकिंग की शुरुआत तो होने ही दीजिए... ज़्यादातर लोग बिना सोचे-समझे किसी पहचाने हुए व्यक्ति से आए एक जैसे दिखने वाले ईमेल पर तुरंत क्लिक कर देंगे। बहुत कम लोग किसी इनवॉइस, बकाया राशि या किसी अन्य संभावित वित्तीय लेन-देन को देखने के लिए क्रेडेंशियल्स देंगे... जिससे और भी ज़्यादा कंपनियों के अकाउंट हैक हो रहे हैं और और भी ज़्यादा कंपनियों को निशाना बनाया जा रहा है। इसे डोमिनो ब्रीच प्रभाव कहते हैं।
यहां कुछ व्यावहारिक सलाह दी गई है कि जब आपकी कंपनी ऐसी किसी घटना का हिस्सा हो तो आप अपनी सुरक्षा कैसे करें और डोमिनोज़ के सामने कैसे रहें!
चरण #1: एक त्वरित प्रतिक्रिया ईमेल तैयार करें और सभी संपर्कों को तुरंत भेजें, जिसमें उन्हें फर्जी डोमेन और लक्षित हमलों के बारे में सूचित किया जाए।
चरण #2: नए पंजीकृत डोमेन नाम के ISP पर शोध करें और एक समान दिखने वाले डोमेन नाम से फ़िशिंग हमले के बारे में दुर्व्यवहार की शिकायत भेजें और अनुरोध करें कि इसे तुरंत हटा दिया जाए।
समय बहुत कीमती है। असल दुनिया में, जैसे ही कोई लुक-अलाइक डोमेन रजिस्टर होता है और इस्तेमाल के लिए तैयार होता है, आपके सभी विक्रेताओं, ग्राहकों, दोस्तों और परिवार के सदस्यों को हमलावर ईमेल आने लगते हैं। डोमिनोज़ तब गिरने लगते हैं जब आप और आपके नाम पर भरोसा करने वाले लोग फर्जी इनवॉइस या लॉगिन अनुरोध पर क्लिक करते हैं और खुद को खतरे में पाते हैं।
उन सभी लोगों को चेतावनी नोट भेजना, जिनके बारे में आप सोच सकते हैं, एक महत्वपूर्ण और समय-संवेदनशील पहला कदम है।
सुरक्षा के बढ़ते क्रम में इन सभी चरणों को अपनाना होगा। इनमें से सभी उपायों पर पैसा खर्च नहीं होता। कुछ उपाय बेहद प्रभावी सुरक्षा उपाय हैं (जैसे कि MFA )।
मूल सुरक्षा:
बढ़ी हुई सुरक्षा:
उन्नत सुरक्षा:
कार्यवाई के लिए बुलावा:
बुनियादी सुरक्षा व्यवस्था हर कंपनी के लिए ज़रूरी है। साइबरहूट से आज ही संपर्क करें और एक ऐसे विक्रेता से जुड़ें जो आपके कर्मचारियों को डोमिनो अटैक से बचाव के लिए आवश्यक प्रशिक्षण प्रदान करेगा। थोड़ी सी सावधानी बहुत बड़े इलाज से बेहतर होती है। ईमेल हैक के ज़रिए होने वाले ऐसे ही खतरों से बचाव के तरीके जानने के लिए, यहां क्लिक करें।
अपने हैक हुए ईमेल खाते को रिकवर करने के लिए CyberHoot के इन निर्देशों का पालन करें ।
क्रेग, सह-संस्थापक – साइबरहूट
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।