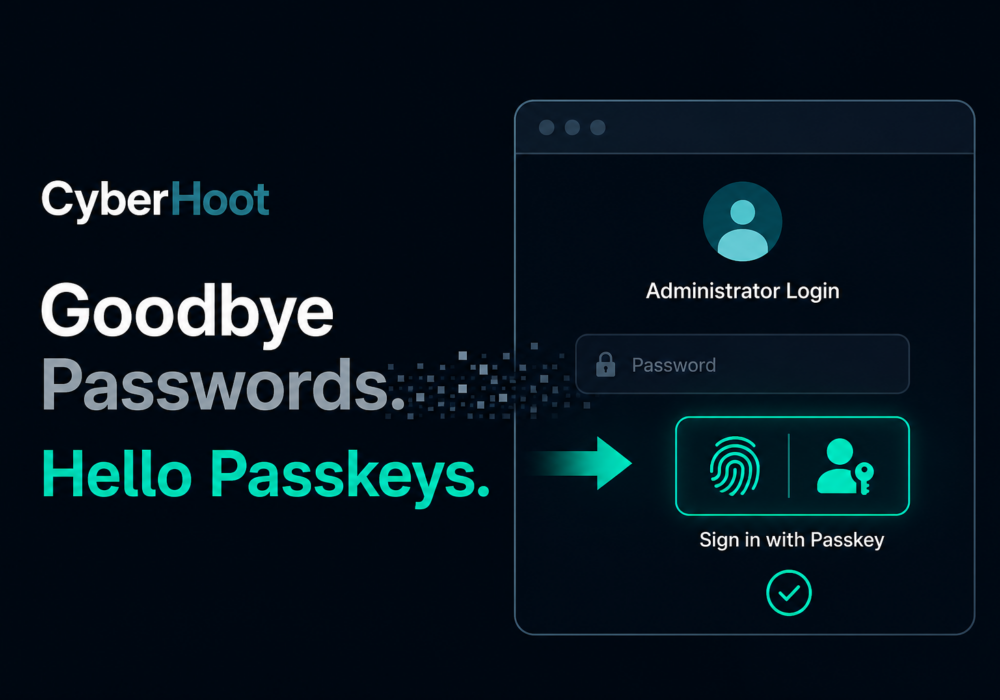
पिछले चार वर्षों से, साइबरहूट अपने ब्लॉग पर यही बात दोहराता आ रहा है: पासवर्ड एक बड़ी कमज़ोरी हैं। इनका बार-बार इस्तेमाल होता है, ये चोरी हो जाते हैं और लीक हो जाते हैं। सेशन टोकन हैक हो जाते हैं। एक भी सेंधमारी से आपकी सभी वेबसाइटों पर क्रेडेंशियल लीक हो सकते हैं। आज, साइबरहूट प्रशासकों के लिए नेटिव पासकी सपोर्ट प्रदान करता है, जिससे पासवर्ड-मुक्त दृष्टिकोण के प्रति हमारी शुरुआती प्रतिबद्धता पूरी होती है।
पहले दिन से ही एंड यूज़र्स को पासवर्ड-रहित साइबरहूट ट्रेनिंग दी गई है। अब एडमिनिस्ट्रेटर्स को भी ऐसा ही अनुभव मिलेगा। नेटिव पासकी सपोर्ट से साइबरहूट एडमिनिस्ट्रेटर्स को भी पासवर्ड-रहित अनुभव मिलता है। एडमिन अपनी पसंद का तरीका चुन सकते हैं: साइबरहूट में सीधे निर्मित नेटिव पासकी, या मौजूदा गूगल या माइक्रोसॉफ्ट OAuth अकाउंट के ज़रिए पासकी एक्सेस। दोनों ही तरीकों में पासवर्ड ज़रूरी नहीं है।
पासकीज़ पासवर्ड की जगह क्रिप्टोग्राफिक कुंजी युग्मों का उपयोग करती हैं। एक निजी कुंजी आपके डिवाइस से जुड़ी रहती है, जबकि एक सार्वजनिक कुंजी साइबरहूट के पास रहती है। प्रमाणीकरण के लिए दोनों कुंजी युग्मों का होना आवश्यक है, इसलिए डेटा उल्लंघन से प्राप्त पासकी हमलावर के लिए बेकार है। इसका न तो पुन: उपयोग किया जा सकता है और न ही इसे दोबारा इस्तेमाल किया जा सकता है। चूंकि निजी कुंजी कभी भी उपयोगकर्ता के डिवाइस से बाहर नहीं जाती, इसलिए सर्वर उल्लंघन करने वाले को कुछ भी चुराने को नहीं मिलता, और रास्ते में पकड़े गए क्रेडेंशियल से हमलावर को कोई आधार नहीं मिलता।
पारंपरिक उपयोगकर्ता नाम और पासवर्ड के संयोजन, जिनमें मल्टी-फैक्टर ऑथेंटिकेशन (MFA) भी शामिल है, केवल पासवर्ड से अधिक सुरक्षित होते हैं, लेकिन पासवर्ड अभी भी सबसे कमजोर कड़ी है। पासवर्ड फ़िशिंग का शिकार होते हैं, उनका दोबारा उपयोग किया जाता है और वे लीक हो जाते हैं। अधिकांश MFA विधियाँ एक दूसरा चरण जोड़ती हैं लेकिन पासवर्ड को पूरी तरह से समाप्त नहीं करती हैं। पासकीज़ पासवर्ड को पूरी तरह से हटा देती हैं, जिससे लॉगिन क्रेडेंशियल की फ़िशिंग तकनीकी रूप से असंभव हो जाती है। यह MFA में कोई मामूली सुधार नहीं है। यह सुरक्षा की एक अलग श्रेणी है।
पासकीज़ सबसे प्रमुख विकल्प हैं, लेकिन साइबरहूट विशिष्ट अनुपालन या परिचालन आवश्यकताओं वाले संगठनों के लिए बहु-कारक प्रमाणीकरण के सभी विकल्प प्रदान करता है। इसमें टीओटीपी और ईमेल-आधारित एमएफए का उपयोग करने वाले प्रमाणीकरण ऐप शामिल हैं। सभी विकल्प उपलब्ध हैं ताकि संगठन अपनी आवश्यकताओं और क्षमताओं के अनुरूप तरीका चुन सकें, न कि किसी एक तरीके को अपनाने के लिए बाध्य हों।
2025 के अंत में, साइबरहूट ने FIDO2 एलायंस के पासकी मानक के लिए समर्थन देने का वादा किया। FIDO एलायंस और वर्ल्ड वाइड वेब कंसोर्टियम द्वारा विकसित, FIDO2 खुले प्रमाणीकरण प्रोटोकॉल को परिभाषित करता है जो पासवर्ड को फ़िशिंग-प्रतिरोधी क्रेडेंशियल्स से बदलने के लिए बनाया गया है। यह नेटिव पासकी कार्यान्वयन उस वादे को पूरा करता है।
जैसा कि सीईओ और सह-संस्थापक क्रेग टेलर ने कहा, “साइबरहूट पहले दिन से ही अंतिम उपयोगकर्ताओं के लिए पासवर्ड-मुक्त रहा है। प्रशासकों के लिए नेटिव पासकी सपोर्ट जोड़कर हम इस प्रतिबद्धता को पूरा करते हैं। हमने इस कंपनी की स्थापना इस विश्वास के साथ की है कि अच्छी आदतें लोगों को सुरक्षित बनाती हैं, न कि पासवर्ड। जहाँ भी संभव हो, पासवर्ड को पासकी से बदलना सबसे अच्छी आदतों में से एक है जिसे आप अपना सकते हैं।”
मौजूदा एडमिनिस्ट्रेटर ऑटोपायलट पर साइबरहूट एडमिनिस्ट्रेशन पैनल से अभी पासकीज़ को सक्षम कर सकते हैं। नए ग्राहक https://cyberhoot.com पर अधिक जानकारी प्राप्त कर सकते हैं ।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

