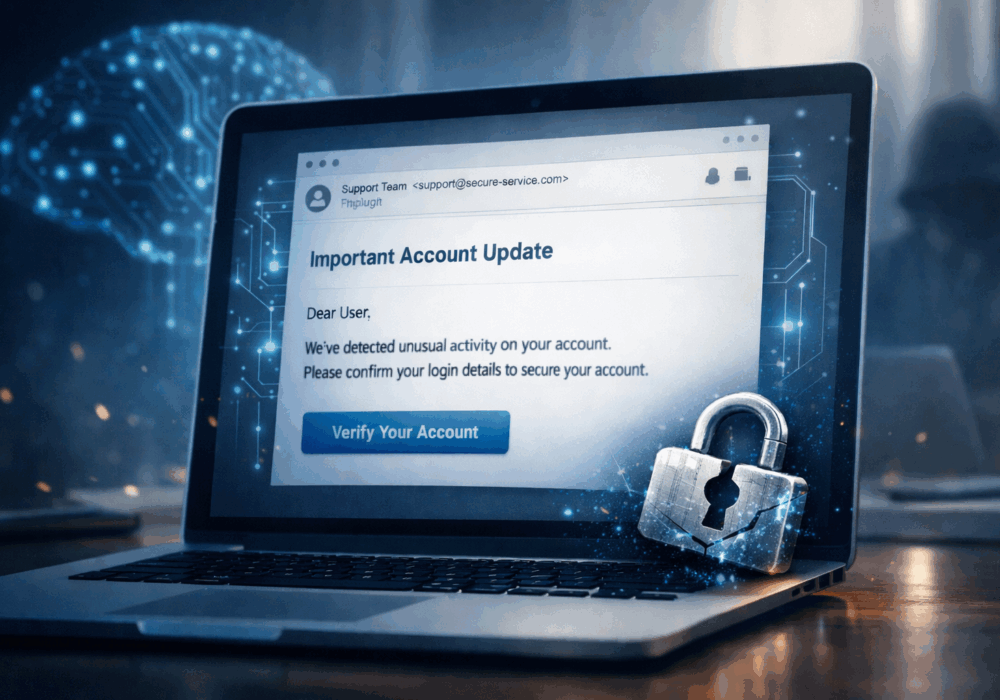
एआई-संचालित फ़िशिंग किट एक बेहद खतरनाक तरीके से गेम-चेंजिंग साबित हो रही हैं।

6 जनवरी 2026 | ब्लॉग एआई-संचालित फ़िशिंग किट एक बेहद खतरनाक तरीके से गेम-चेंजिंग साबित हो रही हैं।

पहले फ़िशिंग ईमेल को पहचानना आसान होता था। गलत व्याकरण, अजीबोगरीब लिंक, और साफ़ तौर पर धोखाधड़ी।

वह दिन अब लद गए।

हैकर न्यूज़ के अनुसार , एआई-आधारित फ़िशिंग किट की एक नई पीढ़ी हमलों को अधिक स्मार्ट, तेज़ और प्रतिरोध करना बहुत कठिन बना रही है। ये उपकरण उन फ़िशिंग अभियानों को स्वचालित कर देते हैं जिन्हें पहले अत्यधिक कुशल हमलावरों को योजना बनाने और अंजाम देने में हफ़्तों लग जाते थे। उन हैकरों को छल और हेरफेर की कला में महारत हासिल करनी पड़ती थी। लेकिन अब ऐसा नहीं है।

आजकल कोई भी डार्क वेब फोरम से फ़िशिंग किट खरीदकर कुछ ही मिनटों में एक सुव्यवस्थित और विश्वसनीय फ़िशिंग अभियान शुरू कर सकता है। यह लगभग उतना ही आसान है जितना अमेज़न पर जाकर ऑडियोबुक खरीदना और कुछ ही क्षणों में उसे सुनना। इसमें प्रवेश करना अब बेहद आसान हो गया है। खतरा कई गुना बढ़ गया है। और जब सुरक्षा उल्लंघन सफल होते हैं, तो नुकसान कहीं अधिक गंभीर और शोषणकारी होता है।

कोई भी व्यवसाय सुरक्षित नहीं है, न छोटी कंपनियां, न बड़े उद्यम, न ही इनके बीच के कोई भी व्यवसाय।

ये नए फ़िशिंग किट क्या अलग कर रहे हैं?

आधुनिक फ़िशिंग किट अब केवल साधारण नकली लॉगिन पेज नहीं रह गए हैं। वे परिष्कृत, पूर्ण-स्तरीय आक्रमण प्लेटफॉर्म हैं।

यहां बताया गया है कि ये खतरनाक क्यों हैं।

  • वे उपयोग करते हैं AI इंसान जैसा दिखना – हमलावर कृत्रिम बुद्धिमत्ता का उपयोग करके ऐसे ईमेल और वेब पेज लिखते हैं जो स्वाभाविक लगते हैं। टूटी-फूटी अंग्रेज़ी नहीं, अटपटे वाक्य नहीं। संदेश ऐसे लगते हैं मानो सीधे माइक्रोसॉफ्ट, गूगल या आपकी आईटी टीम से आए हों। यदि आप "गलती ढूंढने" के प्रशिक्षण पर भरोसा करेंगे, तो आप असफल हो जाएंगे।
  • वे वास्तविक समय में क्रेडेंशियल सत्यापन प्रदान करते हैं – फ़िशिंग किट चुराए गए पासवर्ड को तुरंत वास्तविक ऑनलाइन सेवाओं के साथ टेस्ट करते हैं। यदि पासवर्ड गलत टाइप किया जाता है, तो पीड़ित को दोबारा कोशिश करने के लिए कहा जाता है। इससे हमलावरों के लिए सही क्रेडेंशियल हासिल करने की संभावना काफी बढ़ जाती है।
  • वे सुरक्षा टीमों के साथ लुका-छिपी खेलते हैं। फ़िशिंग किट यह पता लगा सकती हैं कि कब VPN कासुरक्षा स्कैनर और खतरे के शोधकर्ता निगरानी कर रहे हैं। जब उन्हें पता चलता है कि कोई सुरक्षा पेशेवर दुर्भावनापूर्ण लैंडिंग पेज का विश्लेषण कर रहा है, तो वे तुरंत निर्दोष सामग्री दिखाते हैं या कुछ भी प्रदर्शित नहीं करते। सुरक्षा टीमों को कुछ भी संदिग्ध नहीं दिखता, जबकि असली पीड़ित उस दुर्भावनापूर्ण लॉगिन पेज को देखते हैं जो क्रेडेंशियल चुरा लेता है।
  • वे हमलों को स्वतः अनुकूलित करते हैं – एआई हमलावरों को उद्योग, भूमिका और भाषा के आधार पर संदेशों को अनुकूलित करने में मदद करता है। एक अकाउंटेंट को सीईओ से अलग ईमेल मिलता है। एक स्कूल कर्मचारी को स्वास्थ्यकर्मी से अलग प्रलोभन मिलता है। यह व्यक्तिगत लगता है, क्योंकि यह वास्तव में व्यक्तिगत ही होता है।

पारंपरिक रक्षा प्रणालियाँ क्यों संघर्ष कर रही हैं?

ईमेल फ़िल्टर अभी भी महत्वपूर्ण हैं, लेकिन वे पर्याप्त नहीं हैं। ये किट निम्नलिखित को बायपास करने के लिए डिज़ाइन किए गए हैं:

  • स्पैम और फ़िशिंग फ़िल्टर
  • हस्ताक्षर-आधारित पहचान
  • भय-आधारित सुरक्षा जागरूकता प्रशिक्षण

हमलावर फ़िशिंग को उसी तरह से अनुकूलित कर रहे हैं जैसे व्यवसाय मार्केटिंग फ़नल को अनुकूलित करते हैं: अधिक क्लिक, बेहतर रूपांतरण दर, कम शोर।

यदि आपका एकमात्र बचाव "क्लिक न करें" है, तो आप मानव स्वभाव के विरुद्ध दांव लगा रहे हैं। इसका समाधान भय नहीं है, बल्कि ऐसे कर्मचारियों का निर्माण करना है जो आलोचनात्मक रूप से सोचते हों, सहज रूप से पुष्टि करते हों और कुछ गड़बड़ लगने पर आत्मविश्वास से रिपोर्ट करते हों।

इस समय वास्तव में क्या मदद करता है?

इसका कोई अचूक समाधान नहीं है, लेकिन समझदारी भरे कदम जरूर उठाए जा सकते हैं।

  • मान लीजिए कि पासवर्ड चोरी हो जाएंगे – अब केवल पासवर्ड ही पर्याप्त नहीं हैं। बहु-कारक प्रमाणीकरण की ओर बढ़ते कदम उठाए जा रहे हैं। पासकीमहत्वपूर्ण प्रणालियों, विशेष रूप से ईमेल और रिमोट एक्सेस की सुरक्षा के लिए इनकी आवश्यकता होती है।
  • दोषारोपण के बजाय व्यवहार पर ध्यान दें प्रभावी प्रशिक्षण अच्छे व्यवहारों को सकारात्मक प्रोत्साहन देकर मजबूत आदतें विकसित करता है। कर्मचारियों को यह पूछने के लिए पुरस्कृत करें: यह किसने भेजा? अभी क्यों? क्या यह अनुरोध तर्कसंगत है? गलतियों को दंडित करने के बजाय सत्यापन का जश्न मनाने से लचीलापन बढ़ता है।
  • सिर्फ क्लिक्स पर ही नहीं, बल्कि दुरुपयोग पर भी नजर रखें – फ़िशिंग के बाद अक्सर असली संकेत मिलते हैं। असामान्य लॉगिन स्थान, अजीब समय या असंभव यात्रा पैटर्न किसी भी साइबर हमले का एक महत्वपूर्ण हिस्सा होते हैं।
  • वास्तविक फ़िशिंग सिमुलेशन प्रदान करें – अत्यधिक सरलीकृत फ़िशिंग परीक्षण (अनुमानित प्रेषण डोमेन) झूठा विश्वास पैदा करते हैं और उच्च क्लिक दरेंसिमुलेशन में हमलावरों की वास्तविक गतिविधियों को प्रतिबिंबित करना आवश्यक है। ब्राउज़र में किए जाने वाले आधुनिक फ़िशिंग सिमुलेशन (ईमेल सिस्टम में नहीं) अंतिम उपयोगकर्ताओं को नाराज़ किए बिना सबसे बड़ा अंतर पैदा करते हैं।

द बिग टेकअवे

एआई ने फिशिंग का आविष्कार नहीं किया। इसने इसे व्यापक स्तर पर फैलाया ।

ये नए फ़िशिंग किट हमलावरों के लिए आवश्यक कौशल को कम करते हैं, जबकि बचाव करने वालों के लिए कठिनाई बढ़ाते हैं। कृत्रिम बुद्धिमत्ता के व्यापक उपयोग के साथ यह अंतर और भी बढ़ जाता है। लक्ष्य हर क्लिक को रोकना नहीं है, बल्कि ऐसे कर्मचारियों को तैयार करना है जो क्लिक करने से पहले सोचें, अनिश्चितता होने पर पुष्टि करें और कुछ गड़बड़ लगने पर रिपोर्ट करें। डर के माध्यम से पूर्णता नहीं, बल्कि जागरूकता के माध्यम से रोकथाम।


अतिरिक्त संसाधन


नवीनतम ब्लॉग

नवीनतम जानकारी से अवगत रहें सुरक्षा अंतर्दृष्टि

नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कॉर्पोरेट एमडीएम: वह फर्जी वर्क ऐप जो आपके टेक्स्ट मैसेज पढ़ना चाहता था

कॉर्पोरेट एमडीएम: वह फर्जी वर्क ऐप जो आपके टेक्स्ट मैसेज पढ़ना चाहता था

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...

अधिक पढ़ें

नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। इन्हें पहचानने का तरीका यहाँ बताया गया है।

नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। इन्हें पहचानने का तरीका यहाँ बताया गया है।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...

अधिक पढ़ें

OAuth सहमति फ़िशिंग: अपने पासवर्ड के साथ-साथ अपनी अनुमतियों की भी सुरक्षा करें

OAuth सहमति फ़िशिंग: अपने पासवर्ड के साथ-साथ अपनी अनुमतियों की भी सुरक्षा करें

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...

अधिक पढ़ें