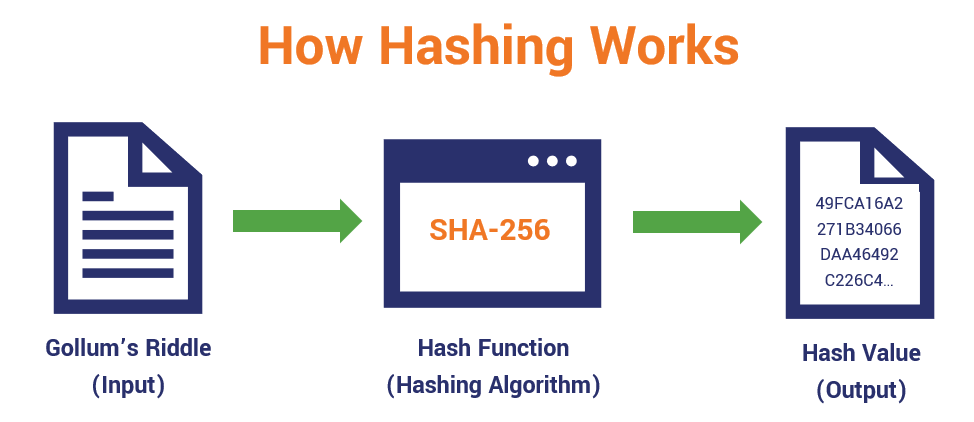
हैशिंग एक ऐसी प्रक्रिया है जिसमें इनपुट कुंजी को एक समान लंबाई के आउटपुट कोड में परिवर्तित किया जाता है । इनपुट कुंजी निश्चित लंबाई की हो सकती है, जैसे कि पूर्णांक, या परिवर्तनीय लंबाई की हो सकती है, जैसे कि नाम या पासवर्ड। आउटपुट एक हैश कोड होता है जिसका उपयोग डेटा या रिकॉर्ड, या उनके पॉइंटर्स को रखने वाली हैश टेबल को इंडेक्स करने के लिए किया जाता है।
हैश फ़ंक्शन तीन (3) विशिष्ट कार्य कर सकते हैं:
मजबूत हैशिंग फ़ंक्शन दो चीजें सुनिश्चित करते हैं:
हैश टेबल एक सूची बनाती है जिसमें सभी मान युग्म संग्रहीत होते हैं और इंडेक्स के माध्यम से आसानी से उन तक पहुँचा जा सकता है। इसका परिणाम डेटाबेस टेबल में कुंजी मानों तक अत्यंत कुशल तरीके से पहुँचने की एक तकनीक है, साथ ही एन्क्रिप्शन के माध्यम से डेटाबेस की सुरक्षा में सुधार करने का एक तरीका भी है ।
हैशिंग एल्गोरिदम का एक सबसे महत्वपूर्ण उपयोग पासवर्ड मैनेजर में होता है। इस लेख में, साइबरहूट बताता है कि पासवर्ड को कैसे सॉल्ट और हैश किया जाना चाहिए ताकि हैकर्स हैश टेबल एंट्री से पासवर्ड को रिवर्स इंजीनियर न कर सकें। यह एक हैशिंग फ़ंक्शन के आउटपुट को अगले हैश कंप्यूटेशन के इनपुट के रूप में उपयोग करके, बार-बार, रिकर्सिवली किया जाता है। मास्टर पासवर्ड के मामले में, मास्टर पासवर्ड के मालिक को अधिकतम सुरक्षा प्रदान करने के लिए इसे हजारों बार किया जा सकता है। जब वेबसाइटें हमारे पासवर्ड पर उचित रिकर्सिव हैशिंग फ़ंक्शन नहीं करती हैं, तो हमारे पासवर्ड हैकर्स के लिए उपलब्ध हो जाते हैं, जिनका उपयोग वे हम पर हमले करने के लिए कर सकते हैं।
मेरे SMB या MSP को क्या करना चाहिए?
महत्वपूर्ण और संवेदनशील सूचनाओं की गोपनीयता बनाए रखने के लिए एसएमबी या एमएसपी के लिए हैशिंग और एन्क्रिप्शन महत्वपूर्ण हैं । एसएमबी/एमएसपी एचआईपीएए या पीसीआई जैसे विधायी नियंत्रणों के अंतर्गत आ सकते हैं, जिनके लिए विशिष्ट प्रकार के डेटा (स्वास्थ्य रिकॉर्ड, क्रेडिट कार्ड पैन जानकारी) को प्रकटीकरण से सुरक्षित रखना (गोपनीयता की रक्षा करना) आवश्यक है।
ऐसी ज़रूरतों से निपटने के लिए SMB के लिए सबसे अच्छी रणनीति यही है कि वे ऐसा डेटा अपने पास न रखें। उदाहरण के लिए, PCI अनुपालन दायित्वों से अक्सर उन ऑनलाइन वेब सेवाओं के साथ साझेदारी करके बचा जा सकता है जो आपकी वेबसाइट या स्टोर के बाहर क्रेडिट प्राधिकरण करती हैं और SMB/MSP को केवल एक प्राधिकरण कोड वापस देती हैं।
इसके बाद, ऐसे मामलों में जहाँ SMB/MSP को ऐसा महत्वपूर्ण और संवेदनशील डेटा एकत्रित और संग्रहीत करना हो, डेटा को पुनरावर्ती रूप से हैश करना और संभवतः एन्क्रिप्ट करना उचित होगा। बस डिक्रिप्शन कुंजियों की सुरक्षा सुनिश्चित करें।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
संबंधित शब्द:
अतिरिक्त पठन सामग्री :
पासवर्ड को सुरक्षित रूप से हैश कैसे करें
स्रोत :
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

