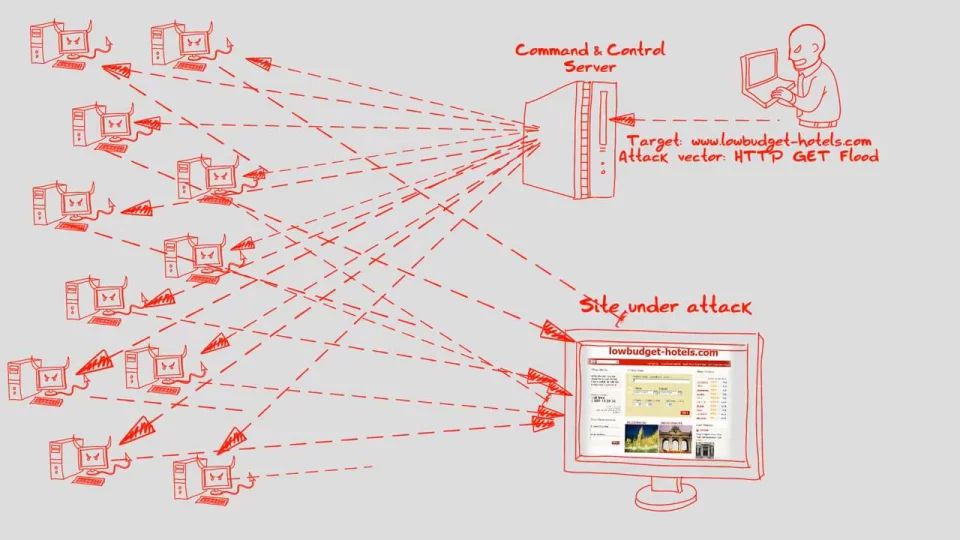
डिस्ट्रिब्यूटेड डेनियल ऑफ सर्विस (डीडीओएस) हमले, डेनियल ऑफ सर्विस (डीओएस) हमलों का एक प्रकार हैं । डीडीओएस हमले में कई जुड़े हुए ऑनलाइन उपकरण शामिल होते हैं, जिन्हें सामूहिक रूप से बॉटनेट कहा जाता है , जिनका उपयोग किसी लक्षित वेबसाइट को नकली ट्रैफिक से भर देने के लिए किया जाता है।
अन्य प्रकार के साइबर हमलों के विपरीत, DDoS हमले आपकी सुरक्षा भंग करने का प्रयास नहीं करते। DDoS हमलों का उद्देश्य आपकी वेबसाइट और सर्वर को वैध उपयोगकर्ताओं के लिए अनुपलब्ध बनाना होता है। DDoS का उपयोग अन्य दुर्भावनापूर्ण गतिविधियों को रोकने और सुरक्षा उपकरणों को नष्ट करने के लिए भी किया जा सकता है, जिससे लक्ष्य की सुरक्षा परिधि भंग हो जाती है।
एक सफल वितरित सेवा निषेध हमला एक अत्यंत महत्वपूर्ण घटना है जो पूरे ऑनलाइन उपयोगकर्ता आधार को प्रभावित करती है। यही कारण है कि यह हैक-एक्टिविस्ट, साइबर हमलावर, जबरन वसूली करने वालों और किसी भी ऐसे व्यक्ति के लिए एक लोकप्रिय हथियार बन जाता है जो अपनी बात मनवाना चाहता है या किसी मुद्दे का समर्थन करना चाहता है।
मेरे SMB या MSP के लिए इसका क्या मतलब है?
छोटे और मध्यम आकार के व्यवसायों (एसएमबी) को आमतौर पर डीडीओएस हमले के खतरे की चिंता नहीं करनी चाहिए, लेकिन यदि आप कुछ विशेष उद्योगों (राजनीति, सामाजिक कार्य आदि) में हैं, तो इस पर विचार करना उचित हो सकता है। डीडीओएस हमलों से बचाव का एक सबसे अच्छा तरीका है भारी मात्रा में आने वाले ट्रैफिक को संभालने की क्षमता रखना। आपकी स्थिति के आधार पर, इसका अर्थ हो सकता है अपने नेटवर्क को मजबूत करना, या कंटेंट डिलीवरी नेटवर्क (सीडीएन) का उपयोग करना , जो भारी मात्रा में ट्रैफिक को संभालने के लिए डिज़ाइन की गई सेवा है। आपका नेटवर्क सेवा प्रदाता भी अपनी सुरक्षा सेवाएं प्रदान कर सकता है जिनका आप लाभ उठा सकते हैं।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
स्रोत :
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

