साइबर सुरक्षा परिपक्वता मॉडल प्रमाणन (सीएमएमसी) अनुपालन स्तरों की एक प्रणाली है जो सरकार, विशेष रूप से रक्षा विभाग (डीओडी) को यह निर्धारित करने में मदद करती है कि किसी संगठन के पास नियंत्रित अवर्गीकृत सूचना ( सीयूआई ) या अन्य व्यावसायिक रूप से महत्वपूर्ण डेटा के साथ सुरक्षित रूप से काम करने के लिए आवश्यक सुरक्षा उपाय मौजूद हैं या नहीं। डीओडी के साथ काम करने में रुचि रखने वाली कंपनियों को सीएमएमसी रेटिंग प्राप्त करनी होगी और विशिष्ट सीएमएमसी नियमों का पालन करना होगा। सीएमएमसी की शुरुआत पांच प्रमाणन स्तरों के साथ हुई थी, लेकिन जैसा कि नीचे दिखाया गया है, जनवरी 2022 में जारी सीएमएमसी 2.0 के साथ, उन्होंने स्तरों को घटाकर तीन विशिष्ट स्तरों में विभाजित कर दिया है, जिनका विवरण नीचे दिया गया है।
अधिकांश कंपनियों को लेवल 1 हासिल कर लेना चाहिए; इसमें बुनियादी सुरक्षा प्रणालियाँ, पासवर्ड की सुरक्षा और एंटीवायरस सॉफ़्टवेयर शामिल हैं। लेवल 3 में खतरों को शुरू होने से पहले ही पहचानने और कम करने के लिए सक्रिय उपाय, साथ ही बुनियादी ढांचे का ऑडिट करने, कमियों की पहचान करने और उन्हें ठीक करने के लिए स्थापित प्रणालियाँ और प्रक्रियाएँ शामिल हैं। लेवल 3 प्रणाली को लगातार बेहतर बनाया जाता है।
रक्षा विभाग की जानकारी के साथ काम करने वाले संगठनों के लिए CMMC प्रमाणन आवश्यक है। यदि संगठन CUI के साथ काम कर रहा है, तो उसे केवल स्तर 2 या उससे कम की मंज़ूरी की आवश्यकता हो सकती है। यदि संगठन वर्गीकृत जानकारी के साथ काम कर रहा है, तो उसे संभवतः स्तर 3 की मंज़ूरी की आवश्यकता होगी।
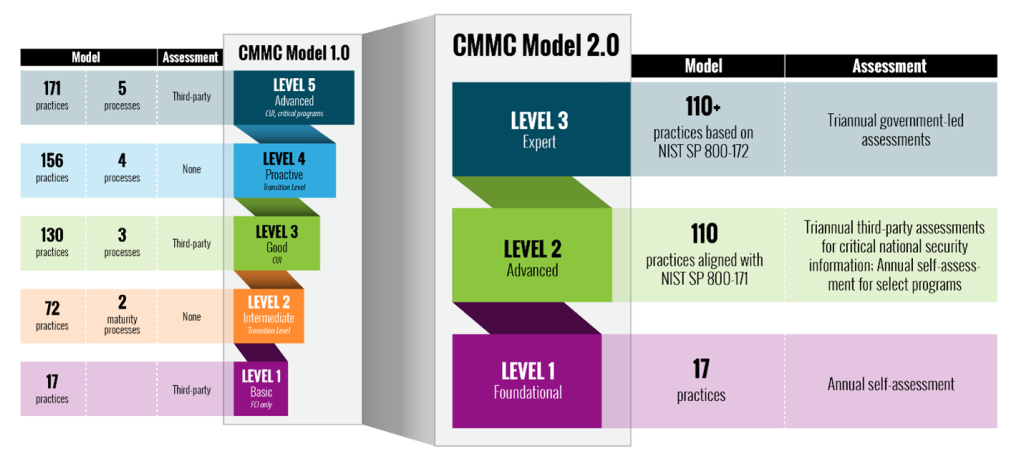
अगर आप सरकार के साथ काम करने में रुचि रखते हैं, तो आपके संगठन को CMMC अनुपालन की आवश्यकता हो सकती है। CMMC अनुपालन आवश्यकताएँ अनुबंध के आधार पर अलग-अलग होती हैं, कई अनुबंधों में केवल स्तर 1 या स्तर 2 अनुपालन की आवश्यकता होती है, लेकिन कुछ अनुबंधों में स्तर 3 अनुपालन की आवश्यकता होती है।
अगर आप सरकार के साथ काम नहीं कर रहे हैं, लेकिन भविष्य में रक्षा उद्योग में काम करने की योजना बना रहे हैं, तो भी आपको अपनी CMMC यात्रा शुरू कर देनी चाहिए। कई लोगों का अनुमान है कि किसी संगठन को CMMC स्तर 12 की तैयारी तक पहुँचने में 18 से 2 महीने लग सकते हैं, और स्तर 3 के लिए और भी ज़्यादा।
आपको तैयारी में मदद के लिए किसी CMMC सलाहकार से भी संपर्क करना चाहिए। ऐसे कई रास्ते हैं जो आपको एक बंद रास्ते पर ले जा सकते हैं। CMMC अनुपालन से संबंधित अन्य निर्णय अभी तय होने बाकी हैं - सबसे महत्वपूर्ण यह कि कौन स्तर 2 अनुपालन के लिए स्वयं सत्यापन कर सकता है और किसे किसी लाइसेंस प्राप्त प्रमाणन संगठन से प्रमाणित होना आवश्यक होगा।
CMMC अनुपालन के मूल सिद्धांत NIST 800-171 नियंत्रण उद्देश्यों पर आधारित सक्रिय और सुसंगत सुरक्षा सर्वोत्तम प्रथाओं से संबंधित हैं। ये ऐसे नियंत्रण हैं जिन पर अधिकांश संगठनों को मज़बूत गहन सुरक्षा कार्यक्रम और मन की शांति के लिए ध्यान केंद्रित करना चाहिए।
नीचे दी गई अतिरिक्त सिफारिशें आपके संगठन को CMMC अनुपालन की दिशा में सही रास्ते पर लाने में मदद करेंगी।
अतिरिक्त साइबर सुरक्षा अनुशंसाएँ
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
रक्षा औद्योगिक आधार को सुरक्षित करना
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

