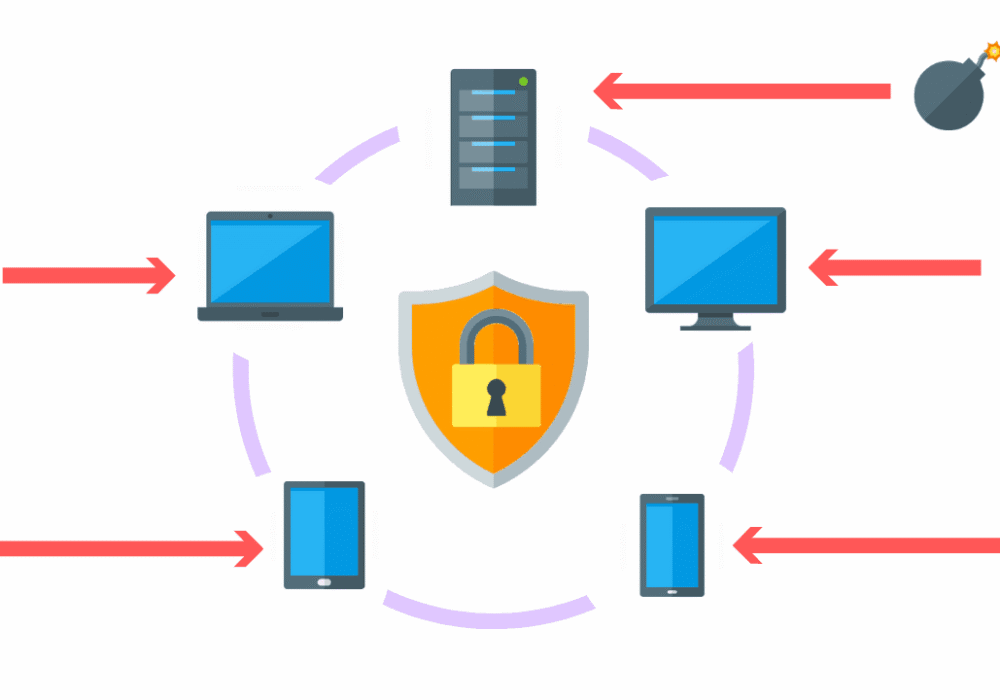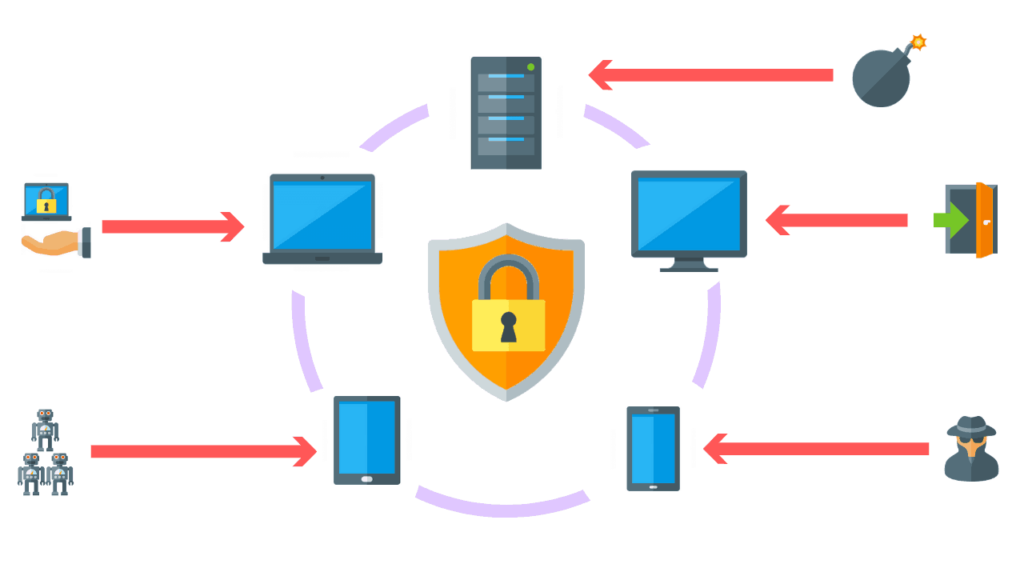
एंडपॉइंट डिटेक्शन एंड रिस्पांस (ईडीआर), जिसे एंडपॉइंट डिटेक्शन एंड थ्रेट रिस्पांस (ईडीटीआर) भी कहा जाता है, एक एंडपॉइंट सुरक्षा समाधान है जो रैंसमवेयर और मैलवेयर जैसे साइबर खतरों का पता लगाने और उनका जवाब देने के लिए अंतिम-उपयोगकर्ता उपकरणों की लगातार निगरानी करता है ।
ईडीआर सुरक्षा समाधान एंडपॉइंट्स और उनके कार्यभार पर होने वाली गतिविधियों और घटनाओं को रिकॉर्ड करते हैं, जिससे सुरक्षा टीमों को उन घटनाओं को उजागर करने के लिए आवश्यक दृश्यता मिलती है जो अन्यथा छूट सकती हैं। एक ईडीआर समाधान को वास्तविक समय में एंडपॉइंट्स पर क्या हो रहा है, इसकी निरंतर और व्यापक दृश्यता प्रदान करने की आवश्यकता होती है।
एक ईडीआर उपकरण में उन्नत खतरे का पता लगाने, जांच करने और प्रतिक्रिया देने की क्षमता होनी चाहिए; जिसमें घटना डेटा खोज और जांच चेतावनी प्राथमिकता निर्धारण, संदिग्ध गतिविधि सत्यापन, खतरे की खोज और दुर्भावनापूर्ण गतिविधि का पता लगाना और रोकथाम शामिल है।
ईडीआर सेवाएँ पारंपरिक निगरानी-रहित एंटीवायरस सिस्टम से कहीं आगे जाकर महत्वपूर्ण घटनाओं का लगभग वास्तविक समय में पता लगाती हैं और कुछ मामलों में हमले को तुरंत रोक देती हैं। अन्य मामलों में, ईडीआर सेवाएँ अलार्म बजाती हैं और आपके नेटवर्क में संभावित रूप से आक्रामक मशीन पर नियंत्रण पाने के लिए तत्काल रिमोट एक्सेस के साथ प्रतिक्रिया को स्वचालित करती हैं। नीचे सूचीबद्ध कुछ विक्रेता रैंसमवेयर हमलों की निगरानी करते हैं और सुझाव देते हैं कि वे एन्क्रिप्शन घटनाओं को शुरू से ही होने से रोक सकते हैं या बाधित कर सकते हैं। अगर यह सच है, तो यह बाज़ार में उपलब्ध पारंपरिक एवी समाधानों से एक कदम आगे होगा क्योंकि वे हमेशा रैंसमवेयर घटना को होने से नहीं रोकते। कई लोकप्रिय विक्रेता ईडीआर क्षमताएँ या तो स्टैंडअलोन उत्पादों के रूप में या सेवा पैकेज के हिस्से के रूप में प्रदान करते हैं:
एंडपॉइंट डिटेक्शन और रिस्पांस टूल्स संगठनों को संभावित दुर्भावनापूर्ण व्यवहारों का पता लगाने और कुछ मामलों में उन्हें होने से रोकने के लिए एंडपॉइंट्स और सर्वरों की निरंतर निगरानी करने में सक्षम बनाते हैं। प्रभावी EDR टूल्स इन घटनाओं का पता लगाकर उन पर प्रतिक्रिया देकर एंडपॉइंट और व्यापक नेटवर्क को होने वाले नुकसान को कम कर सकते हैं।
अतिरिक्त साइबर सुरक्षा अनुशंसाएँ
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
10 सर्वश्रेष्ठ एंटीवायरस उत्पाद जिन पर आपको अपने व्यवसाय के लिए विचार करना चाहिए
ईडीआर, एक्सडीआर और एमडीआर: संक्षिप्त नामों के पीछे के अंतर को समझना
संबंधित शर्तें:
सुरक्षा घटना और घटना प्रबंधन (SEIM)
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।