किसी संगठन में सुरक्षा संबंधी चेतावनी प्रबंधन नीति (VAMP) बनाई जाती है ताकि सिस्टम अपडेट की समीक्षा, मूल्यांकन, अनुप्रयोग और सत्यापन के लिए सुसंगत नियम स्थापित किए जा सकें। इसका उद्देश्य सिस्टम में मौजूद सुरक्षा संबंधी कमजोरियों और उनसे जुड़े जोखिमों को कम करना है। यह प्रक्रिया सिस्टम में मौजूद गंभीर कमजोरियों को दूर करने के लिए पैच लागू करने के लक्ष्य और समय-सीमा निर्धारित करती है। खतरे की पहचान, सुरक्षा संबंधी चेतावनी सेवाओं और सुरक्षा आकलन के माध्यम से खोजी गई सुरक्षा संबंधी चेतावनियों के लिए उचित, समय पर, दोहराने योग्य और दस्तावेजी प्रतिक्रिया आवश्यक होती है ताकि कंपनी के सिस्टम, साख और अंततः प्रतिष्ठा को नुकसान से बचाया जा सके।
किसी व्यवसाय के vCISO और MSP आमतौर पर साइबर सुरक्षा ईमेल सूचियों, CISA और Microsoft जैसे मंचों सहित कई ऑनलाइन स्रोतों के माध्यम से कमजोरियों और महत्वपूर्ण मुद्दों पर निगरानी रखते हैं , और आवश्यकतानुसार सरकारी एजेंसियों ( FBI , NSTAC और NSA ) के अलर्ट की भी समीक्षा की जाती है।
सुरक्षा चेतावनियों की समीक्षा की जानी चाहिए और उन्हें 3-बिंदु गंभीरता पैमाने पर रखा जाना चाहिए, जो नीचे परिभाषित है और साइबर सुरक्षा उद्योग में स्थापित वर्गीकरणों पर आधारित है। आपका साइबर सुरक्षा प्रमुख प्रत्येक गंभीर भेद्यता चेतावनी को बढ़ाने, उसकी समीक्षा करने, कार्रवाई की सिफ़ारिश करने और फिर उसके समाधान और शमन पर नज़र रखने के लिए ज़िम्मेदार है।
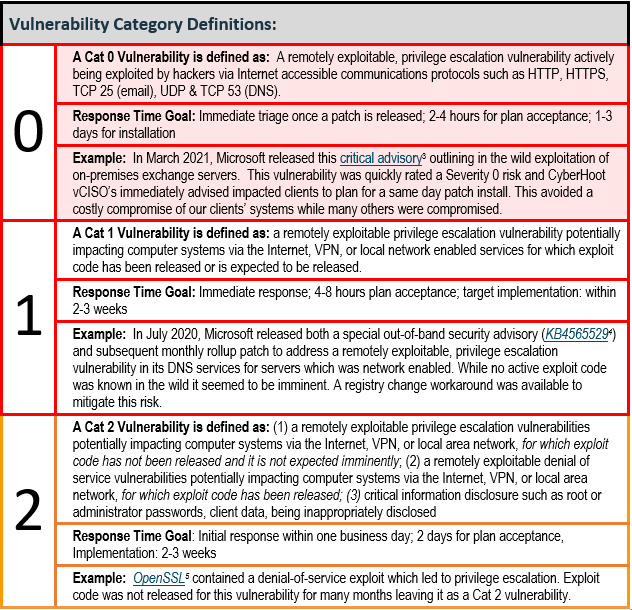
प्रत्येक छोटे से मध्यम आकार के व्यवसाय (एसएमबी) के पास भेद्यता चेतावनी प्रबंधन और शमन के लिए एक नीति होनी चाहिए। यह नीति महत्वपूर्ण चेतावनियों की समीक्षा के लिए आवश्यक समय-सीमाओं के साथ-साथ समाधान लागू करने की समय-सीमा भी निर्धारित करती है। भेद्यता चेतावनी प्रबंधन के लिए एक दोहराने योग्य और सुसंगत प्रक्रिया ही एक मज़बूत साइबर सुरक्षा कार्यक्रम और एक ऐसे कार्यक्रम के बीच का अंतर है जिसके विफल होने की संभावना है।
इसके अतिरिक्त, साइबरहूट संगठनों को अपने व्यवसाय में हैकिंग हमलों से बचाव की अधिकतम सफलता की संभावना सुनिश्चित करने के लिए इन चार नीतियों और एक अतिरिक्त प्रक्रिया (नीचे उल्लिखित) को अपनाने की सलाह देता है। संयोग से, साइबरहूट के पास इन सभी नीतियों और प्रक्रियाओं के लिए टेम्पलेट हैं:
अपने व्यवसाय को अन्य हमलों और नुकसान से बचाने के लिए आपको अन्य कदम उठाने चाहिए, जिनमें शामिल हैं:
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
भेद्यता चेतावनी प्रबंधन प्रक्रिया (VAMP) – NCAM का 15वां दिन
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।


