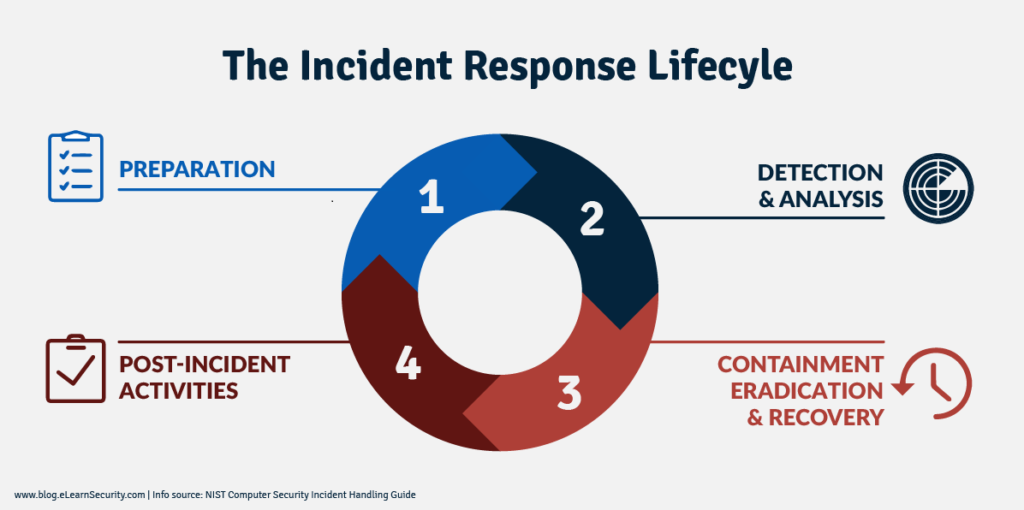
साइबर हमले की घटना को नियंत्रित करने के बाद जो प्रक्रिया अपनाई जाती है , उसे उन्मूलन कहते हैं । खतरे को नियंत्रित करने के बाद, सुरक्षा घटना के प्रमुख घटकों को हटाना (उन्मूलन करना) आवश्यक है। रोकथाम चरण के दौरान ऑफ़लाइन किए गए सभी संक्रमित सिस्टमों से मैलवेयर को हटाना उन्मूलन चरण में किया जाता है। उन्मूलन कार्यों के सामान्य उदाहरणों में प्रभावित उपयोगकर्ता खातों को निष्क्रिय करना और रीसेट करना, सभी डोमेन खातों के पासवर्ड रीसेट करना और नेटवर्क में सुरक्षा उल्लंघन के संकेतों की जांच करना शामिल है। आपकी कंपनी पर हमलावरों द्वारा अतिरिक्त हमले करने से रोकने के लिए उन्मूलन अत्यंत महत्वपूर्ण है।
यदि आप कोई व्यवसाय चलाते हैं, तो आपको अपनी संवेदनशील जानकारी की सुरक्षा के लिए ये बुनियादी चीजें करनी होंगी:
इनमें से अधिकांश अनुशंसाएँ CyberHoot में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएँ और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
संबंधित शब्द: रोकथाम , पुनर्प्राप्ति , संशोधन , मूल कारण विश्लेषण
स्रोत: ब्लूग्रास साइबर सिक्योरिटी
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।