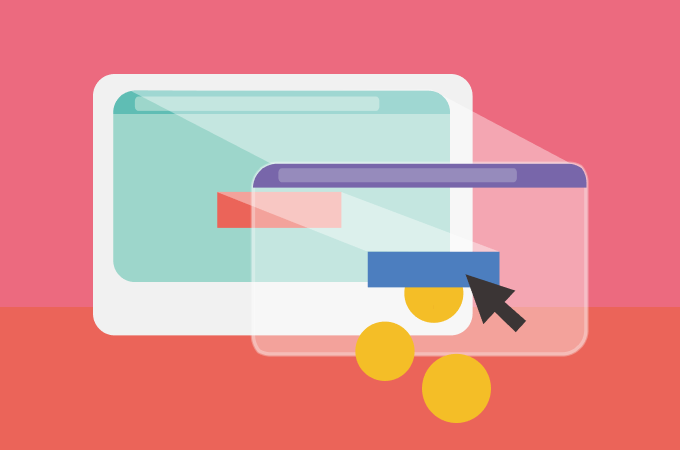
क्लिकजैकिंग , जिसे " यूआई रिड्रेस अटैक " भी कहा जाता है, तब होता है जब हमलावर कई पारदर्शी या अस्पष्ट परतों का उपयोग करके उपयोगकर्ता को किसी अन्य पृष्ठ पर मौजूद बटन या लिंक पर क्लिक करने के लिए बरगलाता है, जबकि उपयोगकर्ता मुख्य पृष्ठ पर क्लिक करना चाहता था। इस प्रकार, हमलावर अपने पृष्ठ के लिए आए क्लिकों को "हाईजैक" कर लेता है और उन्हें किसी अन्य पृष्ठ पर भेज देता है, जो संभवतः किसी अन्य एप्लिकेशन, डोमेन या दोनों के स्वामित्व में होता है।
इसी तरह की तकनीक का इस्तेमाल करके, कीबोर्ड पर टाइप किए गए डेटा को भी हैक किया जा सकता है। स्टाइलशीट, आईफ्रेम और टेक्स्ट बॉक्स के सावधानीपूर्वक तैयार किए गए संयोजन से, उपयोगकर्ता को यह विश्वास दिलाया जा सकता है कि वे अपने ईमेल या बैंक खाते का पासवर्ड टाइप कर रहे हैं, जबकि वास्तव में वे हमलावर द्वारा नियंत्रित एक अदृश्य फ्रेम में टाइप कर रहे होते हैं ।
क्लिकजैकिंग के सबसे प्रसिद्ध उदाहरणों में से एक एडोब फ्लैश प्लगइन की सेटिंग पेज पर किया गया हमला था । इस पेज को एक अदृश्य आईफ्रेम में लोड करके, हमलावर उपयोगकर्ता को फ्लैश की सुरक्षा सेटिंग्स बदलने के लिए बरगला सकता था, जिससे किसी भी फ्लैश एनिमेशन को कंप्यूटर के माइक्रोफोन और कैमरे का उपयोग करने की अनुमति मिल जाती थी।
हालांकि एक सामान्य लघु एवं मध्यम आकार के व्यवसाय के मालिक के लिए इसे रोकने के लिए कदम उठाना मुश्किल हो सकता है, लेकिन कुछ चीजें हैं जिन्हें स्थापित करने में आपका आईटी स्टाफ आपकी मदद कर सकता है। OWASP के अनुसार , इन हमलों से बचाव के लिए तीन मुख्य रणनीतियाँ हैं:
ध्यान दें कि ये सभी तंत्र एक-दूसरे से स्वतंत्र हैं, और जहाँ तक संभव हो, गहन सुरक्षा प्रदान करने के लिए इनमें से एक से ज़्यादा को लागू किया जाना चाहिए। इन कार्यों के अलावा, आपके उपयोगकर्ताओं की सुरक्षा के लिए ये बुनियादी उपाय भी होने चाहिए:
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
पोर्टस्विगर - क्लिकजैकिंग कमजोरियों का पता लगाएं
सिक्योरिटी बुलेवार्ड - क्लिकजैकिंग हमलों को रोकना
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...
अधिक पढ़ें
कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

