सॉफ्टवेयर एज़ अ सर्विस (SaaS) एप्लीकेशन्स ने पिछले दशक में व्यवसायों को अभूतपूर्व रूप से बदल दिया है। महामारी ने कई व्यवसायों को अपने कर्मचारियों को कार्यालय या डेस्कटॉप आधारित एप्लीकेशन्स से SaaS क्लाउड-आधारित एप्लीकेशन्स में स्थानांतरित करने के लिए मजबूर किया। इन SaaS ऐप्स में कार्यालय सॉफ्टवेयर से लेकर शक्तिशाली संचार उपकरण तक सब कुछ शामिल है। उपलब्ध कुछ सबसे लोकप्रिय व्यावसायिक ऐप्स में Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 और Zoom शामिल हैं ।
अधिकांश लोग अपने Google Workspace, O365 वातावरण या इसी तरह की सेवाओं के साथ आवश्यक ऐप को कनेक्ट करते समय दो बार नहीं सोचते। ईमेल बनाना या CRM में संपर्क अपडेट करना जैसे सरल कार्यों के परिणामस्वरूप इन सभी कनेक्टेड प्लेटफॉर्म पर कई अन्य स्वचालित क्रियाएं और सूचनाएं प्राप्त हो सकती हैं।
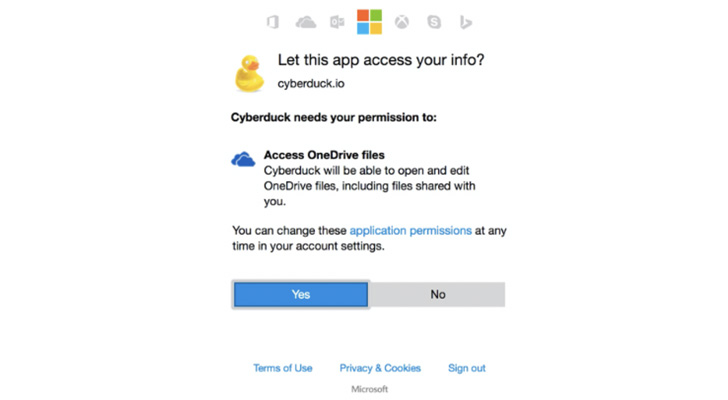
OAuth और सिंगल साइन-ऑन तकनीकों ने प्रमाणीकरण को सरल बना दिया है और एक्सेस अधिकारों का नियंत्रित प्रतिनिधिमंडल प्रदान किया है। स्कोप के रूप में दर्शाए गए , एक एप्लिकेशन विशिष्ट अनुमतियों के लिए उपयोगकर्ता से प्राधिकरण मांगता है। एक ऐप एक या अधिक स्कोप का अनुरोध कर सकता है। स्कोप की स्वीकृति के माध्यम से, उपयोगकर्ता इन ऐप्स को अपने वातावरण में पर्दे के पीछे तर्क निष्पादित करने के लिए कोड चलाने की अनुमति देता है। ये ऐप्स हानिरहित या निष्पादन योग्य फ़ाइल जितने खतरनाक हो सकते हैं।
नीचे दी गई छवि में देखा जा सकता है कि OAuth तंत्र अनुप्रयोगों को आपस में जोड़ना आसान बना देता है, और कई लोग इसके संभावित दुष्परिणामों पर ध्यान नहीं देते। जब ये ऐप्स और SaaS प्लेटफॉर्म के अन्य ऐड-ऑन अनुमतियाँ मांगते हैं, तो आमतौर पर बिना सोचे-समझे अनुमति दे दी जाती है, जिससे हैकर्स को कंपनी के डेटा तक पहुँचने के अधिक अवसर मिलते हैं। इससे कंपनियों को सप्लाई चेन हमलों , API हैकिंग और कंपनी के उपकरणों पर अनजाने में इंस्टॉल किए गए दुर्भावनापूर्ण तृतीय-पक्ष ऐप्स का खतरा बढ़ जाता है।
स्थानीय मशीनों और निष्पादन योग्य फ़ाइलों के मामले में, संगठनों में पहले से ही अंतर्निहित नियंत्रण होते हैं जो सुरक्षा टीमों को दुर्भावनापूर्ण प्रोग्राम और फ़ाइलों को ब्लॉक करने में सक्षम बनाते हैं। SaaS अनुप्रयोगों के मामले में भी यही होना चाहिए।
सुरक्षा जागरूकता प्रशिक्षण – साइबर सुरक्षा में पहला कदम हमेशा कर्मचारियों की जागरूकता बढ़ाना होता है। एक बार जब कर्मचारी इन OAuth तंत्रों से जुड़े जोखिमों और खतरों के बारे में अधिक जागरूक हो जाते हैं, तो वे इनका उपयोग करने में कम संकोच करेंगे।
मल्टी-फैक्टर ऑथेंटिकेशन सक्षम करें – अपने संगठन की क्लाउड सुरक्षा को बेहतर बनाने का सबसे अच्छा तरीका यह है कि सभी संभावित खातों के लिए मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) को चालू और लागू किया जाए । यह अभ्यास विशेष रूप से आपके प्राथमिक ईमेल और सहयोग प्लेटफॉर्म के लिए महत्वपूर्ण है क्योंकि इससे हमलावर द्वारा चुराए गए क्रेडेंशियल्स से होने वाले नुकसान को कम किया जा सकता है।
नीतियां – संगठनों को ऐसी नीति बनानी चाहिए जो कर्मचारियों को तृतीय-पक्ष ऐप्स के लिए अनुरोध प्रस्तुत करने के लिए बाध्य करे। इसे आपके संगठन की स्वीकार्य उपयोग नीति (AUP) में शामिल किया जा सकता है।
SaaS सुरक्षा निगरानी का उपयोग करें – SaaS सुरक्षा निगरानी आपके SaaS स्टैक के लिए सुरक्षा की एक महत्वपूर्ण परत है। यह आपको विभाग के अनुसार आवश्यक SaaS ऐप्स तक कर्मचारियों की पहुंच को प्रबंधित करने, लाइसेंसों को समेकित करने और आपके SaaS स्टैक में अभूतपूर्व दृश्यता प्रदान करने में सक्षम बनाता है। Blissfully एक उत्कृष्ट उदाहरण है जो इन तीनों और इससे भी अधिक कार्यों को कर सकता है; यह आपके IT स्टैक को तैयार करते समय एक प्रमुख SaaS सुरक्षा तत्व है।
SaaS एक्सेस और पासवर्ड प्रबंधित करें – जैसा कि पहले बताया गया है, कुछ SaaS एप्लिकेशन SSO समाधानों से नहीं जुड़ सकते। ऐसी स्थितियों के लिए, CyberHoot पासवर्ड मैनेजर का उपयोग करने की सलाह देता है। LastPass , 1Password, DashLane या Bitwarden जैसे प्रतिष्ठित पासवर्ड मैनेजर उपयोगकर्ताओं को 14+ अक्षरों वाले मज़बूत, अद्वितीय पासवर्ड बनाने, वेबसाइटों के लिए क्रेडेंशियल स्टोर करने और एन्क्रिप्टेड सुरक्षित नोट्स स्टोर करने की सुविधा देते हैं। ये टूल इसलिए भी उपयोगी हैं क्योंकि ये उपयोगकर्ताओं को विश्वसनीय कर्मचारियों या ग्राहकों के साथ सुरक्षित रूप से क्रेडेंशियल या नोट्स साझा करने की अनुमति देते हैं।
व्यावहारिक सलाह और सामान्य ज्ञान यहाँ लागू होते हैं। सुनिश्चित करें कि आपके उपयोगकर्ता जानते हैं कि किसी SaaS एप्लिकेशन द्वारा मांगी गई सभी एक्सेस अनुमतियों को आँख मूँदकर स्वीकार न करें, ठीक उसी तरह जैसे किसी फ़ोन ऐप को आपकी संपर्क सूची तक पहुँच देने से मना करना या डिफ़ॉल्ट रूप से आपके स्थान डेटा तक पहुँच देने से मना करना। अगर इसे मूल रूप से काम करने के लिए एक्सेस की ज़रूरत नहीं है, तो आपकी डिफ़ॉल्ट स्थिति हमेशा एक्सेस देने से मना करने की होनी चाहिए।
निम्नलिखित सुझाव आपको और आपके व्यवसाय को दिन-प्रतिदिन के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
साइबर बीमा को छोड़कर, ये सभी अनुशंसाएँ साइबरहूट के उत्पाद और वर्चुअल चीफ इंफॉर्मेशन सिक्योरिटी ऑफिसर सेवाओं में अंतर्निहित हैं। साइबरहूट के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। आज ही CyberHoot.com पर जाएँ और हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
सॉफ्टवेयर एज़ अ सर्विस (SaaS) जोखिम और चुनौतियाँ
अतिरिक्त संसाधन:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।