क्रेग टेलर द्वारा सह-लेखक
लगातार बदलती साइबर सुरक्षा की दुनिया में, डेटा उल्लंघनों की आवृत्ति और प्रभाव में लगातार वृद्धि हो रही है। साइबर सुरक्षा खतरे कई रूपों में आते हैं, जिनमें सोशल इंजीनियरिंग, क्रेडेंशियल चोरी, फ़िशिंग हमले और यहाँ तक कि वेब एप्लिकेशन हमले भी शामिल हैं। अगर आपके संगठन में कोई साइबर सुरक्षा घटना घटित होती है, तो यह लेख आपको इस घटना से निपटने के लिए आवश्यक कदमों के बारे में बताएगा। साइबरहूट मानता है कि आपके पास मार्गदर्शन के लिए एक साइबर सुरक्षा घटना प्रबंधन प्रक्रिया (CIMP) मौजूद है।
इस लेख में दिए गए सुझाव और तरकीबें आपकी योजना में कमियों की पहचान कर सकती हैं। साइबरहूट के नीचे दिए गए निर्देशों का पालन करने से आपको साइबर सुरक्षा संबंधी घटनाओं से कुशलतापूर्वक और प्रभावी ढंग से निपटने में मदद मिलेगी। अगर आपके पास CIMP नहीं है, तो आपको इसे बनाने में मदद के लिए साइबरहूट के vCISO प्रोग्राम का उपयोग करना चाहिए।
किसी भी घटना में, लोगों को उल्लंघन से होने वाले नुकसान को कम करने के लिए तुरंत कार्रवाई करने के लिए प्रोत्साहित किया जाता है। हालाँकि, साइबरहूट लोगों को दो उच्च-स्तरीय प्राथमिकताओं के बारे में आगाह करना चाहता है।
पहला है मानव जीवन की रक्षा। अगर किसी सिस्टम में सेंध लगी है और वह जीवन रक्षक सेवाएँ दे रहा है, तो हो सकता है कि आप सेंध को ठीक करने के लिए उसे बंद न कर पाएँ। मानव जीवन सबसे पहले आता है।
दूसरा, यदि सिस्टम मालिकों के लिए फोरेंसिक जांच महत्वपूर्ण है, तो आपको घटना को इस तरह से संभालना चाहिए कि आपके सुधार प्रयासों में साक्ष्य संरक्षण सर्वोपरि हो। इसका अर्थ यह हो सकता है कि आप एनकेस जैसे उन्नत फोरेंसिक टूल का उपयोग करके हार्ड ड्राइव की इमेज लें ।
फोरेंसिक और मानव सुरक्षा से जुड़े सवालों के जवाब मिलने के बाद, अब आप घटना की पहचान और फिर उसे नियंत्रित करने की दिशा में तेज़ी से आगे बढ़ सकते हैं। किसी घटना को नियंत्रित करने के लिए, आपको यह जानना ज़रूरी है कि क्या हुआ था। इसका जवाब पाने के लिए, आपको अपनी प्रतिक्रिया टीम तैयार करनी होगी।
उम्मीद है कि किसी घटना के घटित होने से पहले, आपकी साइबर सुरक्षा घटना प्रबंधन प्रक्रिया (CIMP) ने आपकी प्रतिक्रिया टीम के सदस्यों की पहचान कर ली होगी और उन्हें दिन-रात किसी भी समय एकत्र होने की आवश्यकताओं के बारे में सूचित कर दिया होगा। अब उन्हें एक साथ बुलाएँ ताकि आप पता लगा सकें कि क्या हुआ था। इस टीम में हमेशा सूचना सुरक्षा, सूचना प्रौद्योगिकी, संचालन और वरिष्ठ प्रबंधन शामिल होंगे।
यह लेख यह मानकर चल रहा है कि आपने पुष्टि कर ली है कि कोई घटना चल रही है, लेकिन हो सकता है कि आपको पता न हो कि क्या हुआ। कई बार, रात में कुछ गड़बड़ हो जाती है, लेकिन इसका एक सीधा सा कारण होता है कि यह कोई सुरक्षा घटना नहीं है। डिस्क ड्राइव भर जाती हैं, जिससे सर्वर क्रैश हो जाते हैं, लेकिन यह कोई घटना नहीं है। यह बस सुबह 3 बजे हुआ, जिससे आपका SOC घबरा गया।
एक चेतावनी: किसी भी घटना में, अटकलें और बिना किसी आधार के अटकलें आम हो जाती हैं। एक घटना प्रबंधक के रूप में, आपको सभी से गहरी साँस लेने और तथ्यों की समीक्षा करने के लिए कहना चाहिए। अगर आपको कोई महत्वपूर्ण जानकारी नहीं मिल रही है, तो उसे प्राप्त करें। घटना नियंत्रण का पहला लक्ष्य यह पता लगाना है कि आखिर हुआ क्या था। ऐसा करने के लिए, आपको अपनी टीम को इकट्ठा करना होगा ताकि चीजों को एक साथ जोड़ने में मदद मिल सके।
क्या कोई निर्धारित बदलाव ठीक से नहीं हुआ? क्या सिस्टम में ज़रूरी पैच गायब हैं? क्या आपके सिस्टम में कोई दुर्भावनापूर्ण अंदरूनी सूत्र है? आपको समझौता होने के क्या संकेत दिखाई दे रहे हैं? इन सवालों के जवाब, घटना को रोकने में आपकी प्रतिक्रिया को दिशा देंगे।
टीम को पूरा विश्वास है कि आपकी वर्डप्रेस साइट पर मौजूद एक गायब पैच का फायदा उठाया गया है और इसकी वजह से आपके वेब सर्वर को खतरा पहुँचा है। हाल ही में मिली सुरक्षा सूचनाओं से पुष्टि हुई है कि एक्सप्लॉइट कोड मौजूद है और हैकर्स वर्डप्रेस वेबसाइटों में सेंध लगा रहे हैं। आपके वर्डप्रेस वेबसर्वर पर सेंध के सबूत मिले हैं। घटना के स्रोत की पुष्टि हो गई है। अब क्या?
यदि आवश्यक हो, तो अपने स्थानीय पुलिस विभाग को फोन करें और अपनी स्थिति और पहचान की चोरी, वायर फ्रॉड या घटना से संबंधित किसी भी संभावित खतरे की सूचना दें। जितनी जल्दी कानून प्रवर्तन एजेंसियों को घटना की जानकारी मिलेगी, वे उतनी ही प्रभावी ढंग से कार्रवाई कर सकेंगे। यदि आपकी स्थानीय पुलिस को सूचना के दुरुपयोग की जांच करने का अनुभव नहीं है, तो स्थानीय एफबीआई कार्यालय या अमेरिकी गुप्त सेवा से संपर्क करें । डाक चोरी से संबंधित मामलों के लिए, अमेरिकी डाक निरीक्षण सेवा से संपर्क करें ।
अतिरिक्त डेटा हानि को रोकने के लिए, सभी प्रभावित उपकरणों को ऑफ़लाइन कर दें, लेकिन यदि फ़ोरेंसिक जांच की आवश्यकता हो तो किसी भी मशीन को बंद न करें । मशीन को रीबूट करने से मेमोरी और डिस्क से महत्वपूर्ण जानकारी मिट सकती है। बस उन्हें नेटवर्क से हटा दें, जिससे दूरस्थ हैकरों की पहुंच समाप्त हो जाएगी और आपके संगठन से किसी भी प्रकार का डेटा स्थानांतरण रुक जाएगा।
अपने नेटवर्क के सभी प्रवेश और निकास बिंदुओं (आमतौर पर फ़ायरवॉल ) की जाँच करें ताकि दूरस्थ पहुँच के कोई सबूत मिल सकें। क्या आपको विदेशी देशों से कनेक्शन दिखाई दे रहे हैं? क्या संगठन से डेटा बाहर स्थानांतरित किया गया था? क्या कोई एन्क्रिप्टेड फ़ाइलें हैं जो रैंसमवेयर हमले का संकेत देती हैं?
यदि आपके पास मैलवेयर या रिमोट एक्सेस ट्रोजन आदि की पहचान करने वाले टूल का एक सेट उपलब्ध है, तो आपको इसे अपने प्रभावित कंप्यूटरों पर चलाना चाहिए। इस उदाहरण में, आपके सिस्टम में कोई अतिरिक्त मैलवेयर नहीं पाया गया। सारा नुकसान बाहरी रूप से होस्ट की गई वेबसाइट को हुआ। डेटा का कोई नुकसान नहीं हुआ।
यदि वेबसाइट हैक हो गई है, तो हैकर्स द्वारा इंस्टॉल किए गए रूटकिट की मौजूदगी के कारण इसे फिर से बनाना होगा। हमारा अगला कदम यही है, आपके सिस्टम से हैकर्स के बैकडोर और मैलवेयर को पूरी तरह से हटाना।
सुझाव: चूंकि अधिकांश घटनाएं कार्यालय समय के बाद होती हैं, इसलिए कल घटना के प्रबंधन के लिए फोरेंसिक, कानूनी, मानव संसाधन, संचार/जनसंपर्क विभागों को भी शामिल करने की आवश्यकता हो सकती है।
फोरेंसिक जांच : यदि फोरेंसिक जांच महत्वपूर्ण होगी, तो घटना की प्रतिक्रिया के शुरुआती चरण में ही इसकी जानकारी लें ताकि जांच में सबूतों को नुकसान पहुंचने से बचाया जा सके। उल्लंघन के स्रोत और दायरे का पता लगाने में मदद के लिए एक स्वतंत्र फोरेंसिक जांचकर्ता को नियुक्त करने पर विचार करें। वे प्रभावित प्रणालियों की फोरेंसिक छवियां लेंगे, सबूत एकत्र और विश्लेषण करेंगे, और निवारण के चरणों की रूपरेखा तैयार करेंगे। लेकिन ध्यान रखें, वे प्रति घंटे 400-500 डॉलर का शुल्क लेते हैं।
कानूनी सलाहकार : संबंधित घटना के संबंध में अपने कानूनी सलाहकार से परामर्श लें। इससे वकील-मुवक्किल विशेषाधिकार के आधार पर घटना से जुड़े लोगों को जांच के अंतर्गत घटना के बारे में ज्ञात सभी जानकारी का खुलासा करने से कुछ हद तक सुरक्षा मिलती है। वे आपको संघीय और राज्य कानूनों के बारे में भी सलाह दे सकते हैं जो उल्लंघन के परिणामस्वरूप लागू हो सकते हैं।
उल्लंघन की सूचना : सर्वोत्तम स्थिति में, आप 24 से 48 घंटों के भीतर उल्लंघन को नियंत्रित और समाप्त कर सकते हैं। हालांकि, अनुबंध के अनुसार आपको उल्लंघन की पुष्टि होने के 24 घंटों के भीतर ग्राहकों को सूचित करना अनिवार्य हो सकता है। किसी को इस पर नज़र रखने के लिए कहें और जनसंपर्क फर्मों की सहायता से या उनके बिना उचित संचार योजना को लागू करें।
यदि संभव हो, तो प्रभावित मशीनों के स्थान पर 'साफ़' मशीनें ऑनलाइन रखें। इसके अलावा, अधिकृत उपयोगकर्ताओं के क्रेडेंशियल और पासवर्ड अपडेट करें। यदि किसी हैकर ने रूटकिट के साथ वेबसाइट को बंद करने से पहले किसी भी समयावधि के लिए आपके सिस्टम में सेंध लगाई है, तो आपको यह मान लेना चाहिए कि वेबसाइट और आपकी वर्डप्रेस साइट तक पहुँच वाले सभी क्रेडेंशियल्स ख़तरे में हैं और आपका सिस्टम तब तक असुरक्षित रहेगा जब तक आप उन क्रेडेंशियल्स को नहीं बदल देते, भले ही आपने हैकर के टूल हटा दिए हों।
यदि कोई प्रबंधित सेवा प्रदाता (एमएसपी) आपके आईटी बुनियादी ढांचे का समर्थन कर रहा है, तो समीक्षा करें कि वे किस व्यक्तिगत जानकारी तक पहुंच सकते हैं और तय करें कि क्या आपको उनके पहुंच विशेषाधिकारों को बदलने की आवश्यकता है।
इस मामले में, हमें संदेह है कि वर्डप्रेस साइट पर पैच की कमी ही मूल कारण थी। इसलिए समस्या को नियंत्रित करने के बाद अगला कदम सिस्टम को पैच करना और उसे वापस ऑनलाइन लाना है। पैच करते समय विशेष ध्यान दें। सिस्टम को फ़ायरवॉल के बाहर ऑनलाइन रखना व्यापक संकट को न्योता दे सकता है। सिस्टम को इंटरनेट पर उपलब्ध कराने से पहले किसी सुरक्षित स्थान से पैच करें।
यदि आपके सेवा प्रदाता कहते हैं कि उन्होंने सुरक्षा खामियों को दूर कर दिया है, तो प्रत्यक्ष निरीक्षण करके सत्यापित करें कि उन्होंने वास्तव में समस्याओं को ठीक कर दिया है। अब अपने सभी सिस्टमों (आंतरिक और बाह्य) की पैचिंग स्थिति की समीक्षा करने का अच्छा समय है ताकि यह सुनिश्चित हो सके कि वे सभी नवीनतम स्तर पर हैं। साथ ही, अपने एंटीवायरस सॉफ़्टवेयर की भी जाँच करें ताकि यह सुनिश्चित हो सके कि वहाँ के सभी सिस्टम अद्यतन हैं, सार्वभौमिक रूप से स्थापित हैं और रिपोर्टिंग के साथ ठीक से कार्य कर रहे हैं।
अगर मशीनें रूटकिट या उन्नत मैलवेयर से प्रभावित हैं, तो अक्सर ऐसा कोई एंटीवायरस नहीं होता जो मशीन को अच्छी स्थिति में लाने में सक्षम हो। ऐसे मामलों में, आपको मशीन को पूरी तरह से साफ़ कर देना चाहिए और उसे दोबारा उत्पादन में लगाने से पहले नए सिरे से बनाना चाहिए।
एराडिकेशन में पैचिंग और सत्यापन जाँच के बाद, अब आप रिकवरी की ओर बढ़ सकते हैं। इसका मतलब है कि अपनी पूरी तरह से पैच की गई वर्डप्रेस वेबसाइट को फिर से प्रोडक्शन में डालना और उसकी बारीकी से निगरानी करना। इस बात की हमेशा संभावना रहती है कि आपका मूल कारण गलत था, और हैकर्स वापस आ सकते हैं।
इसके बाद, अपना ध्यान उल्लंघन की सीमा जानने पर लगाएं।
पता करें कि डेटा लीक होने के समय एन्क्रिप्शन जैसे उपाय चालू थे या नहीं। बैकअप या सुरक्षित रखे गए डेटा का विश्लेषण करें। यह निर्धारित करने के लिए लॉग की समीक्षा करें कि डेटा लीक होने के समय किसके पास डेटा तक पहुंच थी। यह पता लगाने के लिए फ़ायरवॉल नियमों और लॉग की जांच करें कि क्या डेटा इंटरनेट पर लीक हुआ था। ध्यान दें: यदि आपके फ़ायरवॉल में किसी भी पोर्ट को किसी भी गंतव्य के लिए खोला गया है, तो यह संभव नहीं हो सकता है। अगले चरण (#5) में सुरक्षा घटना निगरानी समाधान पर विचार करें।
जब आपके व्यवसाय में डेटा लीक होता है, तो आपको कानून प्रवर्तन एजेंसियों, अन्य प्रभावित व्यवसायों और प्रभावित व्यक्तियों को सूचित करना चाहिए। ऐसा करते समय, सबसे पहले आपको अपनी कानूनी आवश्यकताओं का पता लगाना चाहिए। सभी राज्यों, कोलंबिया जिले, प्यूर्टो रिको और वर्जिन द्वीप समूह ने व्यक्तिगत जानकारी से संबंधित सुरक्षा उल्लंघनों की सूचना देना अनिवार्य करने वाले कानून बनाए हैं। इसके अलावा, लीक में शामिल जानकारी के प्रकार के आधार पर, आपकी स्थिति पर लागू होने वाले अन्य कानून या नियम भी हो सकते हैं। अपने व्यवसाय के लिए किसी भी विशिष्ट आवश्यकता के लिए संबंधित राज्य और संघीय कानूनों या नियमों की जांच करें।
यदि डेटा लीक में 500 से अधिक इलेक्ट्रॉनिक व्यक्तिगत स्वास्थ्य रिकॉर्ड शामिल हैं, तो स्वास्थ्य उल्लंघन अधिसूचना नियम के तहत आपको स्वास्थ्य एवं मानव सेवा विभाग (डीएचएचएस) को सूचित करना अनिवार्य है। आपको एफटीसी और कुछ मामलों में मीडिया को भी सूचित करना पड़ सकता है। किसी बड़े और चर्चित डेटा लीक के बारे में मीडिया से संपर्क करने से पहले, आपको किसी जनसंपर्क फर्म से परामर्श लेना चाहिए।
कौन सा डेटा उजागर या चोरी हुआ है, इसके आधार पर आपको अपने ग्राहकों को सूचित करना ज़रूरी हो सकता है। कुछ MSA में एक निश्चित समय-सीमा में उल्लंघन की सूचना देना ज़रूरी होता है, इसलिए कुछ पक्षों को सूचित करने की आपकी कानूनी ज़िम्मेदारी समय के साथ पूरी हो सकती है। अगर HIPAA डेटा या गैर-सार्वजनिक व्यक्तिगत जानकारी का उल्लंघन हुआ है, तो इसके लिए विधायी रिपोर्टिंग की ज़रूरतें हैं। इस समय अनुपालन और अनुबंध संबंधी दायित्वों को पूरा करने के लिए अपने गोपनीयता विशेषज्ञ, HIPAA विशेषज्ञ, कानूनी और अनुबंध टीमों से परामर्श लें।
अपनी संचार और सूचना योजना का पालन करें और सुनिश्चित करें कि आप सभी प्रभावित पक्षों (ग्राहकों, कर्मचारियों, निवेशकों, व्यावसायिक साझेदारों और अन्य हितधारकों) तक पहुँचें। उल्लंघन के बारे में तथ्यात्मक बयान दें और उन महत्वपूर्ण विवरणों को न छिपाएँ जो उपभोक्ताओं को अपनी सुरक्षा में मदद कर सकते हैं। यह ध्यान रखना ज़रूरी है कि आपको ऐसी जानकारी सार्वजनिक रूप से साझा नहीं करनी चाहिए जिससे उपभोक्ताओं को और अधिक खतरा हो सकता है।
उल्लंघन की सूचना देने के मामले में एक अंतिम बिंदु यह है कि कानून प्रवर्तन एजेंसियां अपनी "सक्रिय जाँच" के कारण आपको प्रभावित पक्षों को सूचित करने से रोक सकती हैं। सभी अनुबंधों में इस स्थिति के लिए सूचना देने में देरी होती है।
एक बार सिस्टम फिर से ऑनलाइन हो जाए और रिकवरी लगभग पूरी हो जाए, तो आप घटना से सीख लेने पर ध्यान दे सकते हैं। 'सीखे गए सबक' या " मूल कारण विश्लेषण " आयोजित करने पर विचार करें। यहीं पर आप घटना का लाभ उठाकर अपनी सुरक्षा व्यवस्था, अलर्ट सिस्टम और व्यावसायिक प्रक्रियाओं में सुधार कर सकते हैं।
नेटवर्क सेटअप करते समय, आपने इसे इस तरह से विभाजित किया होगा कि किसी एक सर्वर या साइट पर हुई सुरक्षा चूक से दूसरे सर्वर या साइट पर सुरक्षा चूक न फैले। अपनी सूचना प्रौद्योगिकी टीम (एमएसपी) के साथ मिलकर विश्लेषण करें कि क्या आपकी विभाजन योजना सुरक्षा चूक को रोकने में प्रभावी रही। यदि कोई बदलाव करने की आवश्यकता हो, तो अभी कर लें।
अगर डेटा उल्लंघन में आपकी वेबसाइट पर गलत तरीके से पोस्ट की गई व्यक्तिगत जानकारी शामिल है, तो उसे तुरंत हटा दें। ध्यान रखें कि इंटरनेट सर्च इंजन कुछ समय के लिए जानकारी संग्रहीत या "कैश" करते हैं। आप सर्च इंजन से संपर्क करके यह सुनिश्चित कर सकते हैं कि वे गलती से पोस्ट की गई व्यक्तिगत जानकारी को संग्रहीत न करें।
आप अपनी कंपनी के उजागर हुए डेटा की भी खोज कर सकते हैं ताकि यह सुनिश्चित हो सके कि किसी अन्य वेबसाइट ने उसकी कॉपी सेव तो नहीं की है। अगर आपको कोई कॉपी मिलती है, तो उन साइटों से संपर्क करें और उन्हें उसे हटाने के लिए कहें।
यदि क्रेडिट कार्ड या बैंक खाता संख्या, या सामाजिक सुरक्षा संख्या जैसी खाता जानकारी चोरी हो गई है, तो व्यवसायों को अतिरिक्त जानकारी, सलाह और सुरक्षा के लिए प्रमुख क्रेडिट ब्यूरो से संपर्क करना चाहिए। व्यवसायों को प्रभावित व्यक्तियों पर धोखाधड़ी/क्रेडिट निगरानी के लिए भुगतान करने के लिए बाध्य किया जा सकता है। इस निगरानी के लिए भुगतान करने हेतु आपके पास बीमा कवरेज भी हो सकता है।
वित्तीय रिकॉर्ड के उल्लंघन में शामिल व्यक्तियों के लिए सबसे अच्छा संरक्षण यह है कि वे निम्नलिखित क्रेडिट ब्यूरो में अपना क्रेडिट फ्रीज करा लें:
TransUnion क्रेडिट फ्रीज
Equifax क्रेडिट फ्रीज
Experian फ्रीज सेंटर
इनोविस सुरक्षा फ्रीज
चेक्स सिस्टम सुरक्षा फ्रीज
सर्टेगी सुरक्षा फ्रीज
स्पष्टता सेवाएँ सुरक्षा फ्रीज
कोरलॉजिक टेलीट्रैक क्रेडिट फ्रीज
कोरलॉजिक क्रेडको क्रेडिट फ्रीज
व्यक्तियों को सूचित करते समय यह अनुशंसा की जाती है कि आप:
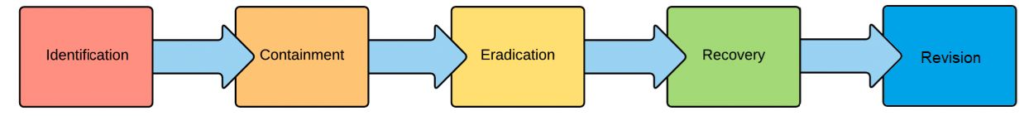
किसी घटना की तैयारी करने का सबसे अच्छा समय उसके घटित होने से पहले का होता है। अपनी साइबर सुरक्षा घटना प्रबंधन प्रक्रिया (CIMP) को ज़रूरत पड़ने से पहले ही परिभाषित कर लें। फिर, घटना के घटित होने से पहले उसका अभ्यास करें। किसी सुरक्षा घटना के 5 चरणों की समीक्षा के लिए अपनी टीम का एकत्र होना दीर्घकालिक सफलता के लिए महत्वपूर्ण है। तभी आप पहचान, रोकथाम, उन्मूलन, पुनर्प्राप्ति और संशोधन की प्रक्रिया को सुचारू रूप से आगे बढ़ा पाएँगे।
सीखे गए सबक पर भी कंजूसी न करें। आपके पास बहुमूल्य जानकारी है जिससे आप किसी भी घटना के बाद सीख सकते हैं। इन उपायों और चरणों का पालन करने से आपकी कंपनी की दीर्घकालिक व्यवहार्यता सुनिश्चित हो सकती है।
स्रोत:
संबंधित संसाधन:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।