हैकर्स ने अनजान उपयोगकर्ताओं को फ़िशिंग लिंक पर क्लिक करने के लिए प्रेरित करने का एक नया तरीका खोज निकाला है। हमलावर किसी व्यावसायिक नेटवर्किंग वेबसाइट पर एक मार्केटिंग फ़ीचर का इस्तेमाल करते हैं जिससे वे LinkedIn.com लिंक बना सकते हैं जो आपके ब्राउज़र को अन्य वेबसाइटों पर ले जाता है, जैसे कि शीर्ष ऑनलाइन ब्रांडों की नकल करने वाले फ़िशिंग पेज। इस दुर्भावनापूर्ण रणनीति को "स्लिंकिंग" कहा जाता है।
LinkedIn पर एक रीडायरेक्ट फ़ीचर उपलब्ध है, जिसका इस्तेमाल LinkedIn.com के ज़रिए मार्केटिंग करने वाले व्यवसाय कर सकते हैं। LinkedIn रीडायरेक्ट लिंक ग्राहकों को विज्ञापन अभियानों के प्रदर्शन को ट्रैक करने और साथ ही साथ ऑफ़-साइट सेकेंडरी वेबसाइट लिंक को बढ़ावा देने में मदद करते हैं। इन लिंक या "स्लिंक" का एक मानक फ़ॉर्मेट होता है: " https://www.linkedin.com/slink?code= " जिसके बाद एक छोटा अल्फ़ान्यूमेरिक वेरिएबल होता है। पहला स्लिंक, https://www.linkedin.com/slink?code=1 , LinkedIn मार्केटिंग सॉल्यूशंस के होमपेज पर रीडायरेक्ट करता है।
कंपनियों के लिए, जो अपना कारोबार बढ़ाना चाहती हैं, यह एक अच्छा विचार लगता है, लेकिन हैकर्स ने इस टूल में सेंध लगा ली है। समस्या यह है कि अपराधियों को नए पंजीकृत या हैक किए गए लिंक्डइन बिजनेस अकाउंट्स का फायदा उठाकर स्लिंक्स का इस्तेमाल करके अपने विज्ञापन अभियान चलाने से रोकने के लिए कोई ठोस उपाय नहीं हैं। Urlscan.io , एक मुफ्त सेवा जो स्कैन किए गए किसी भी यूआरएल पर विस्तृत रिपोर्ट प्रदान करती है, अन्य उपयोगकर्ताओं द्वारा सबमिट किए गए संदिग्ध लिंक का ऐतिहासिक डेटा भी देती है। Urlscan के माध्यम से की गई इस खोज से दर्जनों हालिया फ़िशिंग हमलों का पता चलता है जिन्होंने स्लिंक्स की इस सुविधा का लाभ उठाया है।
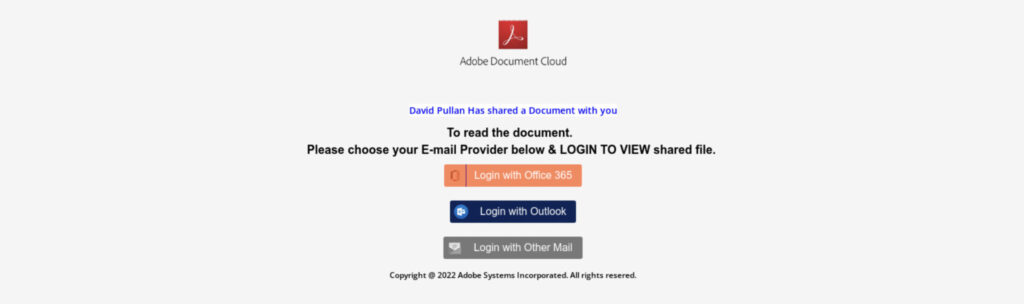
नीचे जनवरी 2022 के हमले का एक उदाहरण दिया गया है, जहां हैकर्स ने Linkedin.com लिंक का उपयोग करके उपयोगकर्ताओं को एक ऐसी साइट पर रीडायरेक्ट किया जो Adobe की नकल करती है और उपयोगकर्ताओं को एक साझा दस्तावेज़ देखने के लिए अपने Microsoft ईमेल खाते में लॉग इन करने के लिए प्रेरित करती है (हैकर्स को आपके क्रेडेंशियल देते हुए):
एडोब ही एकमात्र स्लिंक फ़िशिंग हमला नहीं है; यूआरएलस्कैन ने अमेज़न , पेपाल और यहां तक कि आंतरिक राजस्व सेवा (आईआरएस) का रूप धारण करने वाले और भी हमले पाए हैं । यह आशंका है कि हमलावर इन डोमेन तक ही सीमित नहीं रहेंगे, खासकर अगर ये हमले भोले-भाले उपयोगकर्ताओं को धोखा देकर अपना काम जारी रखते हैं।
इन हमलों से जुड़ी सुरक्षा चुनौतियों में से एक यह है कि लिंक्डइन के स्लिंक्स का इस्तेमाल करके भेजे जाने वाले फ़िशिंग ईमेल, एंटी-स्पैम और एंटी-मैलवेयर फ़िल्टर द्वारा ब्लॉक होने की संभावना नहीं रखते। ऐसा इसलिए है क्योंकि लिंक्डइन को व्यापक रूप से एक विश्वसनीय डोमेन माना जाता है, और रीडायरेक्ट लिंक के अंतिम गंतव्य को अस्पष्ट कर देता है।
साइबरहूट की सिफारिश है कि अंतिम उपयोगकर्ता संभावित फ़िशिंग ईमेल और लिंक्डइन स्लिंक हमले से निपटने के दौरान हमेशा सर्वोत्तम प्रथाओं का पालन करें, और निम्नलिखित बातों का ध्यान रखें:
यदि आपको अभी भी संदेह है कि लिंक दुर्भावनापूर्ण हो सकता है या नहीं, तो आप उपर्युक्त टूल, https://urlscan.io/ का उपयोग करके देख सकते हैं कि लिंक वैध प्रतीत होता है या अतीत में अन्य उपयोगकर्ताओं के लिए किसी हमले में शामिल रहा है।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
स्रोत:
अतिरिक्त पठन सामग्री:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

