दक्षिण कोरिया के ग्वांगजू इंस्टीट्यूट ऑफ साइंस एंड टेक्नोलॉजी (जीआईएसटी) के शोधकर्ताओं के एक समूह ने पालतू रेशम के कीड़ों से प्राप्त प्राकृतिक रेशम के रेशों का उपयोग करके एक पर्यावरण के अनुकूल डिजिटल सुरक्षा प्रणाली विकसित की है, जिसे वे "व्यावहारिक रूप से अभेद्य" बताते हैं। कोरियाई शोधकर्ता रेशम में मौजूद प्राकृतिक सूक्ष्म छिद्रों से प्रकाश के विवर्तन का लाभ उठाकर एक सुरक्षित और अद्वितीय डिजिटल कुंजी बनाते हैं, जो उन सुरक्षा समाधानों के लिए उपयोगी है जिन्हें एक अद्वितीय पहचानकर्ता की आवश्यकता होती है।
भौतिक अनक्लोन योग्य कार्य या पीयूएफ जब कोई सुरक्षा उपकरण एक विशिष्ट सुरक्षा कुंजी या पहचान चिह्न बना रहा हो, तो इनकी आवश्यकता होती है। अपने उद्देश्य की पूर्ति के लिए PUF का अप्रत्याशित या यादृच्छिक होना आवश्यक है। शोधकर्ताओं ने पाया कि इन रेशमी सूक्ष्म छिद्रों में सूक्ष्म अंतर होते हैं जिन्हें इलेक्ट्रॉनिक उपकरणों द्वारा आसानी से रिकॉर्ड और पहचाना जा सकता है, जिससे ये विशिष्ट सुरक्षा कुंजी या पहचान चिह्न बनाने के लिए उपयुक्त होते हैं। identifiers (क्रिप्टोग्राफिक कुंजी).
दूसरे शब्दों में, PUF गैर-एल्गोरिदमिक एक-तरफ़ा फ़ंक्शन हैं जो अप्रतिलिपि योग्य तत्वों से प्राप्त होते हैं ताकि अटूट बनाया जा सके identifiers मज़बूत प्रमाणीकरण के लिए। वर्षों से, PUF का व्यापक रूप से स्मार्ट कार्ड में "सिलिकॉन फ़िंगरप्रिंट" प्रदान करने के लिए उपयोग किया जाता रहा है, जो कार्डधारकों की विशिष्ट पहचान के आधार पर होता है। चुनौती-प्रतिक्रिया प्रमाणीकरण यह समझने के लिए कि यह नई तकनीक कैसे काम करती है, GIST शोधकर्ताओं ने नीचे दिए गए आरेख को समझाया है।
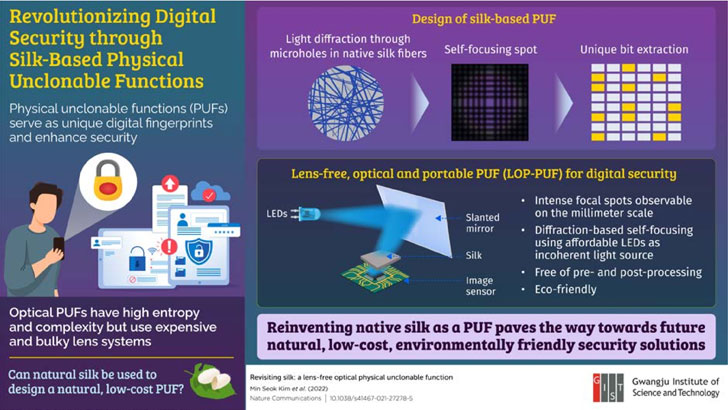
शोधकर्ताओं का कहना है कि यदि ऐसी प्रणाली को स्मार्ट कार्ड का उपयोग करके उपयोगकर्ता प्रमाणीकरण के लिए तैनात किया जाता है, तो ब्रूट-फोर्स हमले के माध्यम से मॉड्यूल से उत्पन्न प्रमाणीकरण कुंजी को नकली बनाना 5 x 10⁴¹ वर्ष जितना समय लेगा , जिससे यह क्रिप्टोग्राफिक रूप से अभेद्य हो जाएगा, भले ही क्वांटम कंप्यूटिंग का खतरा क्रिप्टोग्राफी में वर्तमान सर्वोत्तम प्रथाओं को चुनौती दे रहा हो। सरल शब्दों में कहें तो, सिल्क पीयूएफ वर्तमान क्रिप्टोग्राफिक हैश पर क्वांटम कंप्यूटरों द्वारा सैद्धांतिक हमलों से राहत प्रदान कर सकते हैं।
किसी भी व्यवसाय में पहचान साबित करना एक महत्वपूर्ण कार्य है। अपने SMB में पहचान और पहुँच प्रबंधन को समझना महत्वपूर्ण है। यह PUFs के ज़रिए नहीं, बल्कि मौजूदा तकनीकों जैसे सिंगल-साइन-ऑन, फ़ेडरेटेड आइडेंटिटीज़, और Azure AD व Okta जैसे टूल्स के ज़रिए किया जा सकता है। ये सभी MSP या SMB द्वारा आसानी से प्राप्त किए जा सकते हैं।
महत्वपूर्ण और संवेदनशील सूचनाओं की गोपनीयता और अखंडता की रक्षा के लिए लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) या मल्टी-सेक्शनल सेवा प्रदाताओं (एमएसपी) के लिए एन्क्रिप्शन और क्रिप्टोग्राफी महत्वपूर्ण हैं । एसएमबी या मल्टी-सेक्शनल सेवा प्रदाता HIPAA या PCI जैसे विधायी नियंत्रणों के अंतर्गत आ सकते हैं, जिनके अनुसार विशिष्ट प्रकार के डेटा (स्वास्थ्य रिकॉर्ड, क्रेडिट कार्ड पैन जानकारी) को प्रकटीकरण (गोपनीयता) या हेरफेर (अखंडता) से सुरक्षित रखना आवश्यक है।
उद्योग अनुपालन आवश्यकताओं से निपटने के लिए SMBs के लिए एक रणनीति यह है कि वे शुरू से ही ऐसा डेटा अपने पास न रखें। उदाहरण के लिए, PCI अनुपालन दायित्वों से अक्सर उन ऑनलाइन वेब सेवाओं के साथ साझेदारी करके बचा जा सकता है जो आपकी वेबसाइट या स्टोर के बाहर क्रेडिट प्राधिकरण करती हैं और SMB या MSP को केवल एक प्राधिकरण कोड वापस देती हैं। हालाँकि, ऐसे मामलों में जहाँ SMB/MSP को महत्वपूर्ण और संवेदनशील डेटा एकत्र और संग्रहीत करना होता है, उन्हें इसे एन्क्रिप्शन से सुरक्षित रखना होगा। आज, इसका अर्थ है उन्नत एन्क्रिप्शन मानक (AES) एन्क्रिप्शन का उपयोग करना, जो वर्तमान में आपके डेटा को जोखिम और जोखिम से बचाने के लिए वन-वे फ़ंक्शन उत्पन्न करने का सबसे शक्तिशाली एल्गोरिथम तरीका है।
छोटे और मध्यम आकार के व्यवसायों (एसएमबी)/एमएसपी को लैपटॉप और टैबलेट को माइक्रोसॉफ्ट के बिटलॉकर या एप्पल के फाइलवॉल्ट से एन्क्रिप्ट करना चाहिए ताकि उनमें मौजूद महत्वपूर्ण और संवेदनशील डेटा को खतरे से बचाया जा सके। इससे चोरी या खोए हुए डिवाइस पर वित्तीय नुकसान या लागत कम हो जाती है, बजाय इसके कि विनियमित महत्वपूर्ण या संवेदनशील डेटा (एचआईपीएए रिकॉर्ड, पीसीआई, या एनपीपीआई) के उल्लंघन से होने वाले बड़े जुर्माने का सामना करना पड़े।
भौतिक कुंजियों की तरह, तार्किक कुंजी प्रबंधन भी महत्वपूर्ण है। सुनिश्चित करें कि आप डिक्रिप्शन कुंजियों को सुरक्षित स्थान पर संग्रहीत करें, न कि उस डिवाइस पर जिसके लिए कुंजी स्वयं डेटा को डिक्रिप्ट करती है। यह कुंजी को चटाई के नीचे छिपाने जैसा है।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
स्रोत:
अतिरिक्त पढ़ना:
कोरियाई शोधकर्ताओं ने रेशम-आधारित सुरक्षा उपकरण का आविष्कार किया
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।