चीन में हाल ही में अब तक के सबसे बड़े डेटा लीक की घटनाओं में से एक घटित हुई है। एक सरकारी डेवलपर ने एक लोकप्रिय फोरम पर ब्लॉग पोस्ट लिखकर शंघाई पुलिस डेटाबेस की जानकारी लीक कर दी थी। यह कोई बहुत आश्चर्यजनक बात नहीं है, क्योंकि पिछले साल हुए 82% डेटा लीक मानवीय त्रुटि के कारण हुए थे। इनमें फ़िशिंग , चोरी किए गए क्रेडेंशियल्स का उपयोग, गलत कॉन्फ़िगरेशन और साधारण गलतियाँ शामिल हैं ।
ख़तरा पैदा करने वाले तत्व डेटा पर अपना कब्ज़ा करने में कामयाब रहे और उन्होंने 23 टेराबाइट डेटा को डार्क वेब पर बिक्री के लिए डाल दिया। कुल मिलाकर, इस लीक में लगभग एक अरब चीनी नागरिकों की निजी जानकारी शामिल है।
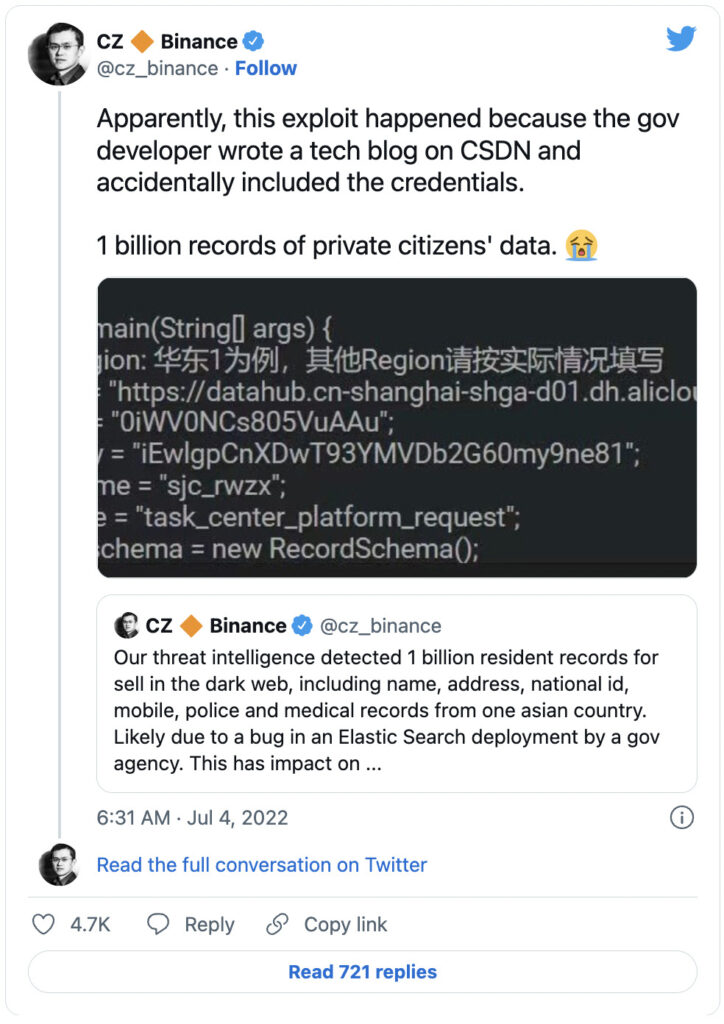
चीनी अरबपति और बिनेंस के सीईओ झाओ चांगपेंग ने इस हफ़्ते की शुरुआत में कहा था कि बिनेंस की ख़तरा खुफिया टीम ने डार्क वेब पर बिक्री के लिए एक अरब रिकॉर्ड का पता लगाया है। बाद में उन्होंने बताया कि चाइना सॉफ़्टवेयर डेवलपमेंट नेटवर्क (CSDN) पर एक सरकारी डेवलपर के ब्लॉग पोस्ट में गलती से शंघाई पुलिस डेटाबेस के क्रेडेंशियल शामिल हो गए थे:
डेटा लीक में बड़ी मात्रा में गैर-सार्वजनिक व्यक्तिगत जानकारी (एनपीआईआई) शामिल है , जिससे एक अरब चीनी नागरिकों की सुरक्षा खतरे में पड़ सकती है। लीक हुए डेटा में चीनी नागरिकों के नाम, पते, जन्मस्थान, राष्ट्रीय पहचान पत्र, फोन नंबर, स्वास्थ्य रिकॉर्ड और आपराधिक रिकॉर्ड शामिल हैं। यह एक और उदाहरण है कि कंपनियों को अपने कर्मचारियों के लिए साइबर सुरक्षा प्रशिक्षण को गंभीरता से क्यों लेना चाहिए।
यह डेटा ब्रीच फोरम्स पर पोस्ट किया गया था, जो हैकर्स के बीच जानकारी खरीदने और बेचने के लिए एक लोकप्रिय साइट है। थ्रेटपोस्ट के अनुसार , यह व्यक्तिगत डेटा 'चाइनाडैन' नाम के एक अज्ञात हैकर द्वारा पोस्ट किया गया था। पोस्ट में, 'चाइनाडैन' ने दावा किया कि उसने अलीबाबा द्वारा होस्ट किए गए क्लाउड स्टोरेज सर्वर से डेटा डाउनलोड किया है। हैकर पूरे डेटा के लिए 10 बिटकॉइन मांग रहा था, जो लगभग 200,000 डॉलर के बराबर है।
कीपर सिक्योरिटी के सीटीओ और सह-संस्थापक क्रेग लूरे ने डेटा लीक पर अपनी प्रतिक्रिया साझा की:
"यह बुनियादी पासवर्ड प्रबंधन और सीक्रेट प्रबंधन को लागू करने में एक भयावह विफलता का अंतिम परिणाम है। डेटाबेस क्रेडेंशियल जैसे सीक्रेट्स को कभी भी सोर्स कोड में हार्ड-कोड नहीं किया जाना चाहिए, यही इस उल्लंघन का कारण बना।"
यह ध्यान रखना महत्वपूर्ण है कि कई पासवर्ड मैनेजर संगठनों को संवेदनशील डेटा और रहस्यों की सुरक्षा के लिए बुनियादी ढांचे तक विशेषाधिकार प्राप्त पहुंच के साथ-साथ सख्त, सुनियोजित भूमिका-आधारित पहुंच नियंत्रण (आरबीएसी) स्थापित करने की अनुमति देते हैं।
इस डेटा लीक से पता चलता है कि सुरक्षा मंजूरी प्राप्त सरकारी कर्मचारी भी ऐसी गलतियाँ कर सकते हैं जिनके विनाशकारी परिणाम हो सकते हैं। स्पष्ट है कि इस स्तर की मंजूरी वाले व्यक्ति के पास इस तरह के डेटाबेस तक पहुँच होती है, जबकि एक सामान्य कंपनी में काम करने वाले कर्मचारी के पास केवल अपनी कंपनी और ग्राहक की जानकारी तक ही पहुँच होती है। इसका मतलब यह नहीं है कि सामान्य कर्मचारी से कोई खतरा नहीं है, बल्कि इसका मतलब यह है कि कोई भी गलती कर सकता है और आपकी कंपनी को जोखिम में डाल सकता है। यह सुनिश्चित करना महत्वपूर्ण है कि आपके कर्मचारियों को उचित पासवर्ड सुरक्षा, महत्वपूर्ण जानकारी को संभालने के तरीके और उनके कार्यदिवस के अन्य पहलुओं के बारे में शिक्षित किया जाए जो कंपनी या ग्राहक डेटा को खतरे में डाल सकते हैं।
सभी कंपनियों को अपने साइबर सुरक्षा कार्यक्रमों में शामिल किए जाने वाले न्यूनतम आवश्यक साइबर सुरक्षा उपायों के बारे में अधिक जानने के लिए पढ़ना जारी रखें।
निम्नलिखित सुझाव आपको और आपके व्यवसाय को दिन-प्रतिदिन के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
साइबर बीमा को छोड़कर, ये सभी अनुशंसाएँ साइबरहूट के उत्पाद और वर्चुअल चीफ इंफॉर्मेशन सिक्योरिटी ऑफिसर सेवाओं में अंतर्निहित हैं। साइबरहूट के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। आज ही CyberHoot.com पर जाएँ और हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
स्रोत:
अतिरिक्त पठन सामग्री:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

