साइबरहूट के जनवरी साइबर सुरक्षा न्यूज़लेटर में आपका स्वागत है!
अपराधी बेहतर उपकरण बना रहे हैं और उनका इस्तेमाल कर रहे हैं। जिन कामों के लिए पहले कौशल और मेहनत की ज़रूरत होती थी, अब वे सिर्फ़ एक क्लिक की सुविधा, स्वचालित तकनीक और कृत्रिम बुद्धिमत्ता की मदद से हो जाते हैं, जिससे हमले तेज़, सस्ते और पकड़ में न आने वाले हो जाते हैं। अच्छी बात यह है कि इन उपकरणों की कार्यप्रणाली को समझने से आप फिर से नियंत्रण हासिल कर लेते हैं।
इस महीने साइबरहूट पर, हम तीन ऐसे खतरों के बारे में बता रहे हैं जिनके बारे में जानना जरूरी है, इसलिए नहीं कि वे डरावने हैं, बल्कि इसलिए कि थोड़ी सी जागरूकता बहुत काम आ सकती है।
क्यूआर कोड फिर से चर्चा में हैं। और अच्छे कारण से नहीं। धोखेबाज इनका इस्तेमाल ईमेल फिल्टर को चकमा देने और लोगों से लॉगिन क्रेडेंशियल हासिल करने के लिए कर रहे हैं। हमारा लेख बताता है कि ये घोटाले कैसे काम करते हैं और आपको और आपकी टीम को बचाने के लिए दस सुझाव देता है।
फ़िशिंग को एक बड़ा अपग्रेड मिल गया है। AI-संचालित फ़िशिंग किट हमलावरों को बड़े पैमाने पर विश्वसनीय और व्यक्तिगत अभियान बनाने की सुविधा देते हैं। ईमेल बेहतर दिखते हैं, समय का चुनाव ज़्यादा सटीक होता है और सफलता दर भी ज़्यादा होती है। हम आपको दिखाएंगे कि ये नई किट इतनी प्रभावी क्यों हैं और आप बिना ज़्यादा खर्च किए अपनी सुरक्षा को कैसे बेहतर बना सकते हैं।
एआई सर्च रिजल्ट हमेशा वैसे नहीं होते जैसे दिखते हैं। स्कैमर एआई-आधारित सर्च इंजनों का दुरुपयोग करके फर्जी कस्टमर सपोर्ट नंबरों को सर्च रिजल्ट में सबसे ऊपर ला रहे हैं। एक गलत क्लिक से आप Apple या अपने बैंक के बजाय किसी धोखेबाज से बात कर रहे होंगे। हम आपको समझाएंगे कि यह कैसे काम करता है और आप नकली नंबरों को पहचानने के लिए क्या कर सकते हैं।
पढ़ते रहिए, जिज्ञासु बने रहिए और अपने संगठन को साइबर (हूट) स्मार्ट बनाए रखिए।
क्रेग
साइबरहूट के सीईओ और सह-संस्थापक
कोई प्रश्न है? आइये बात करते हैं।
यदि आप हमारे द्वारा कवर की गई किसी भी चीज़ के बारे में गहराई से जानना चाहते हैं, या साइबर सुरक्षा रणनीति, अनुपालन या प्रशिक्षण पर बात करना चाहते हैं, तो हमारे सीटीओ चक टेलर हमारे ग्राहकों के साथ एक-एक सत्र के लिए समय निकाल रहे हैं।
किसी अनुभवी साइबर सुरक्षा विशेषज्ञ से सलाह लेने का यह एक दुर्लभ अवसर है। आप नीचे दिए गए लिंक पर एक सत्र निर्धारित कर सकते हैं।

ईमेल से जुड़े इन खतरों से खुद को बचाने के लिए 10 व्यावहारिक सुरक्षा उपाय और आजमाई हुई रणनीतियाँ अपनाएँ।

कृत्रिम बुद्धिमत्ता (AI) से लैस फ़िशिंग किटों के कारण घोटालों का पता लगाना कठिन होता जा रहा है। जानिए ये हमले कैसे काम करते हैं और इनसे एक कदम आगे कैसे रहें।

धोखाधड़ी करने वाले लोग एआई सर्च टूल्स में फर्जी सपोर्ट नंबर डाल रहे हैं। यहां बताया गया है कि आप कैसे सुनिश्चित कर सकते हैं कि आप असली कंपनी को ही कॉल कर रहे हैं।
क्या आपको CyberHoot पसंद आया? हमें आपकी मदद चाहिए। कृपया नीचे दिए गए लिंक्स का इस्तेमाल करके हमें अपनी समीक्षा दें!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

– जी2
CyberHoot पर समीक्षा कैसे दें, इस बारे में अधिक जानकारी के लिए, कृपया नीचे दिए गए संक्षिप्त वीडियो देखें। ध्यान दें: फर्जी समीक्षाओं से बचने के लिए, प्रत्येक समीक्षा वेबसाइट को ईमेल खाता पंजीकरण प्रक्रिया के माध्यम से आपकी पहचान बनाने और सत्यापित करने की आवश्यकता होगी।

लार्ज लैंग्वेज मॉडल (एलएलएम) एक प्रकार का कृत्रिम बुद्धिमत्ता मॉडल है जिसे विशाल मात्रा में पाठ पर प्रशिक्षित किया जाता है ताकि यह मानव भाषा को समझ सके, उत्पन्न कर सके और उस पर तर्क कर सके। एलएलएम आधुनिक जनरेटिव एआई सिस्टम जैसे चैटजीपीटी, बार्ड और इसी तरह के उपकरणों को शक्ति प्रदान करते हैं। ये मॉडल अर्थ या आशय को सही मायने में समझने के बजाय संदर्भ के आधार पर अगले शब्द या शब्दों के अनुक्रम की भविष्यवाणी करके काम करते हैं।
एलएलएम (लर्निंग लॉ इंजीनियर) सारांश तैयार करने, अनुवाद करने, विषयवस्तु का मसौदा बनाने, प्रश्नों के उत्तर देने और विश्लेषण में सहायता करने जैसे कार्यों में अत्यधिक कुशल होते हैं। हालांकि, उनमें सत्य की जागरूकता, विवेकशीलता या आंतरिक ज्ञान की कमी होती है। उनके परिणाम संभाव्य होते हैं और प्रशिक्षण डेटा, संकेतों और दिशानिर्देशों पर निर्भर करते हैं।
ज़्यादा पढ़ने के लिए यहां क्लिक करें!
पावर प्लेटफॉर्म के लिए शीर्ष 5 सुधार यहां दिए गए हैं।
ऑटोपायलट प्लेटफॉर्म के लिए शीर्ष 5 सुधार यहां दिए गए हैं।

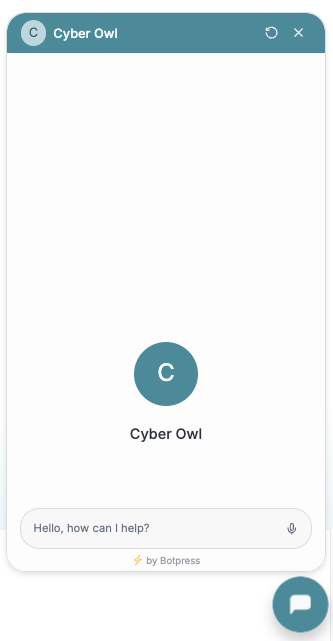
साइबरहूट का नया चैटबॉट सेल्फ-सर्विस सपोर्ट अब लाइव हो गया है, जो सीधे एडमिन इंटरफ़ेस और हमारी साइबरहूट वेबसाइट पर 24×7 सहायता प्रदान करता है। आपकी स्क्रीन के नीचे दाईं ओर स्थित, यह स्मार्ट सपोर्ट टूल आपको ईमेल प्रतिक्रिया का इंतज़ार किए बिना तुरंत जवाब ढूंढने, समस्याओं का निवारण करने और संसाधनों तक पहुँचने में मदद करता है।
यदि आपको अतिरिक्त सहायता की आवश्यकता है, तो आप हमेशा support@cyberhoot.com पर हमारी सहायता टीम से संपर्क कर सकते हैं।

आज ही CyberHoot के रेफरल प्रोग्राम में शामिल हों और अपने एक्सक्लूसिव रेफरल लिंक के माध्यम से रजिस्टर करने वाले सभी ग्राहकों से एक वर्ष तक होने वाली कुल आय का 20% हिस्सा कमाना शुरू करें। रेफरल पार्टनर के रूप में, आपको न केवल वित्तीय पुरस्कार मिलेंगे, बल्कि दूसरों को सुरक्षा के प्रति जागरूक बनाने और उन्हें साइबर खतरों से बचाने में मदद करने की संतुष्टि भी मिलेगी। देर न करें, अभी https://cyberhoot.com/referral-program/ पर साइन अप करें ।
ऑटोपायलट के डैशबोर्ड के माध्यम से रेफरल:
एक ज़्यादा जागरूक और सुरक्षित दुनिया बनाने के हमारे मिशन में साइबरहूट से जुड़ें! अपने किसी दोस्त को साइबरहूट ऑटोपायलट की सिफ़ारिश करें, और उन्हें पहले महीने का मुफ़्त लाभ मिलेगा। आपके रेफ़रल लिंक का इस्तेमाल करने वाले हर नए साइन-अप के लिए, आपको अपने खाते में एक मुफ़्त महीना मिलेगा। यह ऑफ़र सिर्फ़ पहली बार साइबरहूट में पंजीकरण कराने वालों के लिए है।

क्या आप किसी ऐसे व्यक्ति को जानते हैं जो हाल ही में साइबर हमले, फ़िशिंग ईमेल या सोशल इंजीनियरिंग फ़ोन कॉल से बाल-बाल बचा है? साइबरहूट के मुफ़्त साइबर सुरक्षा प्रशिक्षण की सिफ़ारिश करें। उन्हें छह (6) वीडियो (प्रत्येक वीडियो 3-4 मिनट का) और हमारे सकारात्मक सुदृढीकरण, अति-यथार्थवादी, फ़िशिंग सिमुलेशन में से एक मिलेगा। और वह भी मुफ़्त।
पंजीकरण : https://cyberhoot.com/individuals
साइबरहूट श्वेत पत्र डाउनलोड करें - हूटफिश, अटैकफिश से कैसे बेहतर है
बिल्कुल नया: साइबर सुरक्षा सांख्यिकी पर 2025 इन्फोग्राफिक्स
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ें
गंभीरता: गंभीर (CVSS 9.2) | जारी करने की तिथि: 22 अक्टूबर, 2026 | 21 अक्टूबर को, PHP में दो गंभीर खामियां पाई गईं,...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।