लेकिन कृपया घबराएँ नहीं, यह तो सिर्फ़ एक परीक्षा थी।
यहाँ आने से पहले, आपने अपनी कंपनी द्वारा आपको परखने के लिए भेजे गए एक फ़िशिंग ईमेल पर क्लिक किया था। यह महत्वपूर्ण है क्योंकि अगर यह एक हैकर हमला होता, तो आपके क्रेडेंशियल्स चोरी हो सकते थे, आपकी मशीन में मैलवेयर डाला जा सकता था, जिससे रैंसमवेयर हमला हो सकता था या व्यावसायिक ईमेल से समझौता हो सकता था। दोनों ही बहुत बुरी स्थितियाँ हैं।
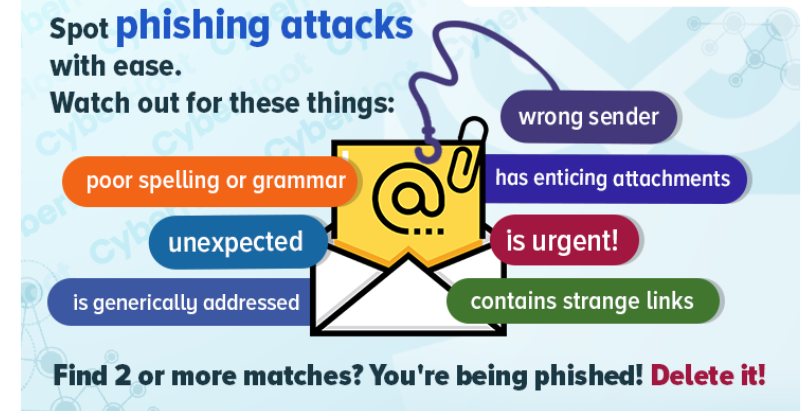
हमारी कंपनी सभी से ईमेल की जाँच करते समय सतर्क रहने की अपेक्षा करती है। फ़िशिंग हमले के इन संकेतों पर ध्यान दें:
- प्रेषकक्या भेजने वाला सही है? ध्यान रखें कि कहीं डोमेन नाम में सिर्फ़ एक अक्षर का फ़र्क़ तो नहीं है। इस हमले के बारे में ज़्यादा जानकारी के लिए इस वेबपेज पर जाएँ। typosquatting.
- विषय
विषय हमेशा फ़िशिंग हमले का स्पष्ट संकेत नहीं होता। लेकिन ऐसे विषयों पर ध्यान दें जो अप्रत्याशित हों, सच होने के लिए बहुत अच्छे हों, ज़रूरी हों, या जिनमें वर्तनी या व्याकरण संबंधी त्रुटियाँ हों। ये संभावित फ़िशिंग हमले का संकेत देते हैं।
- बधाईप्रिय महोदय/महोदया, या सम्मानित ग्राहक जैसे सामान्य अभिवादनों से सावधान रहें। ये आमतौर पर संकेत देते हैं कि आपके साथ धोखाधड़ी हो रही है।
- वर्तनी, विराम चिह्न और व्याकरणअंग्रेज़ी कभी-कभी हमलावरों की दूसरी भाषा होती है। ज़्यादातर वैध कंपनियाँ वर्तनी, विराम चिह्नों और व्याकरण की त्रुटियों की कड़ी जाँच करती हैं। आपको यहाँ त्रुटियों पर नज़र रखनी होगी।
- तात्कालिकता और भावुकताहैकर्स जानते हैं कि लोग समय के दबाव में या भावनात्मक रूप से उत्तेजित परिस्थितियों में गलत फैसले ले लेते हैं। इसलिए, उनके फ़िशिंग ईमेल भावनात्मक रूप से उत्तेजित और अत्यावश्यक होते हैं। अगर आप ऐसा देखते हैं, तो सावधान हो जाइए क्योंकि आप पर हमला हो सकता है।
- दुर्भावनापूर्ण लिंककुछ फ़िशिंग ईमेल आपके क्रेडेंशियल चुराने के लिए डिज़ाइन किए गए हैं। फ़िशिंग का उद्देश्य आपको किसी सामान्य विक्रेता की वेबसाइट के लिंक पर क्लिक करने के लिए प्रेरित करना है, जहाँ आप लॉगिन करने का प्रयास करेंगे। समस्या यह है कि यह वेबसाइट एक फ़िशिंग साइट है जो आपके क्रेडेंशियल चुरा लेगी और अगर यह अच्छी तरह से बनाई गई है, तो आपके लॉगिन प्रयास को कैप्चर करने के बाद आपको असली विक्रेता की वेबसाइट पर भेज देगी।
- किए गए अनुलग्नकों के: अंत में, लेकिन कम महत्वपूर्ण नहीं, ईमेल में आने वाले अटैचमेंट हैं। कुछ में खतरनाक फ़ाइल एक्सटेंशन होते हैं, जैसे .bat या .exe या मैक्रो-सक्षम ऑफिस फ़ाइलें (.docm या .xlsm)। कुछ में सुरक्षित दिखने वाले एक्सटेंशन होते हैं, जैसे PDF, लेकिन जब आप अपना इनवॉइस देखने के लिए PDF खोलते हैं, तो उसमें "इनवॉइसिंग वेबसाइट" का लिंक होता है। यह भी एक छल है। जब आप उस नकली इनवॉइस वेबसाइट पर लॉग इन करने की कोशिश करते हैं, तो वे आपके क्रेडेंशियल चुराने की कोशिश करते हैं।
अगर आप फ़िशिंग ईमेल पहचानने और उनसे बचने के ये सात तरीके सीख लेते हैं, तो आप साइबर सुरक्षा के प्रति सजग रहेंगे और हर दिन हमारे इनबॉक्स में आने वाले हैकर हमलों का सामना करने के लिए तैयार रहेंगे। सुरक्षित रहें और सतर्क रहें।
फ़िशिंग हमलों को पहचानने पर अतिरिक्त प्रशिक्षण:
स्पीयर-फ़िशिंग हमले
फ़िशिंग हमलों को पहचानना और उनसे बचना