L' équipe de recherche sur les menaces HP Wolf Security a identifié une augmentation de 2700 % des infections par Emotet au premier trimestre 2022, ce virus ayant refait surface fin 2021 après la fermeture de son réseau de commande et de contrôle par les autorités en janvier 2021. Autrefois décrit par la Cybersecurity and Infrastructure Security Agency (CISA) comme l'un des types de logiciels malveillants les plus destructeurs et les plus coûteux à éradiquer, Emotet est devenu la principale menace en matière de logiciels malveillants en 2022 (représentant 9 % de tous les logiciels malveillants détectés).
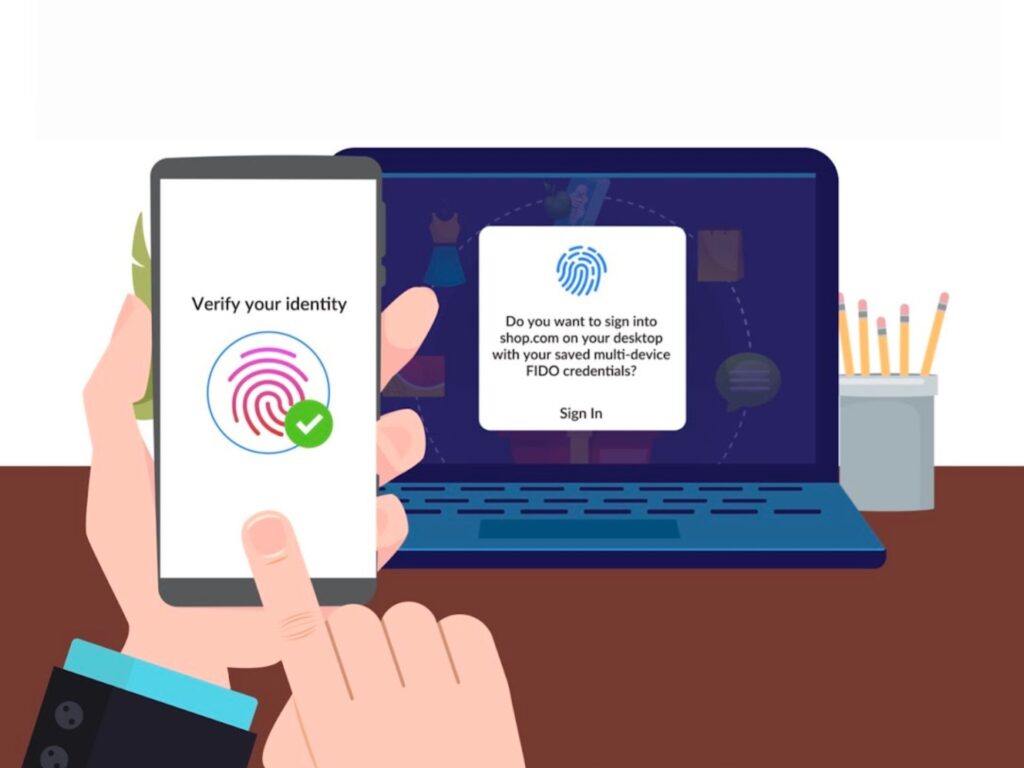
Début mai 2022, Google, Apple et Microsoft ont annoncé leur intention de prendre en charge une norme commune d'authentification sans mot de passe, créée par la FIDO Alliance (Fast Identity Online) et le W3C (World Wide Web Consortium ). CyberHoot a également adopté cette approche. Au lieu de saisir un mot de passe, vous vous connectez via votre messagerie professionnelle en cliquant sur un lien spécifique envoyé à votre adresse électronique professionnelle.
Fin avril 2022, Google a annoncé l'activation de nouvelles options permettant de supprimer les informations personnelles identifiables (IPI) des résultats de recherche. Google étend désormais les types de données dont la suppression des résultats de recherche peut être demandée aux informations de contact personnelles telles que le numéro de téléphone, l'adresse e-mail ou l'adresse postale. Cette mesure intervient quelques mois seulement après la mise en place par Google d'une nouvelle politique permettant aux personnes de moins de 18 ans (ou à un parent/tuteur) de demander la suppression de leurs images des résultats de recherche Google.
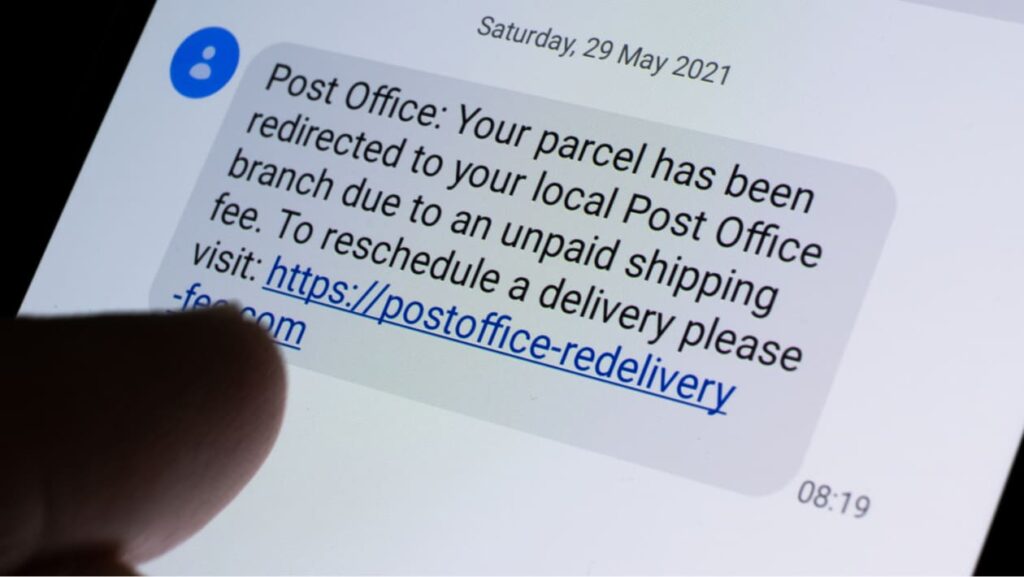
Il est fort probable que toute personne possédant un téléphone portable ait déjà reçu un SMS inattendu d'un numéro inconnu contenant un lien sur lequel cliquer. Depuis le 1er avril 2021, ces messages indésirables et potentiellement dangereux ont été multipliés par six. Cliquer sur un de ces liens pourrait permettre à des pirates informatiques d'obtenir des informations précieuses qu'ils pourraient utiliser pour vider votre compte bancaire, usurper votre identité , voire vous géolocaliser. Ce type d' attaque par ingénierie sociale est appelé « smishing », une forme d'hameçonnage par SMS.
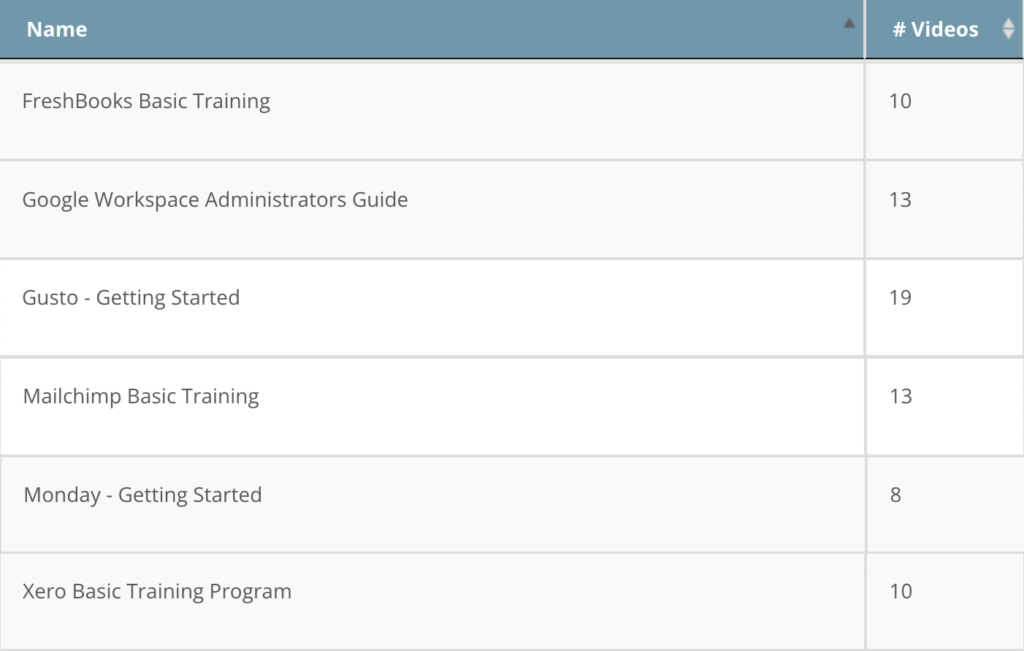
CyberHoot propose des programmes vidéo qui automatisent l'envoi de tutoriels vidéo sur les nouveaux produits à intervalles réguliers (quotidiens, hebdomadaires et mensuels). CyberHoot propose 6 nouveaux programmes pour FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com et Xero.
CyberHoot propose chaque mois du nouveau contenu à nos équipes opérationnelles, ce qui nous permet de former nos employés aux menaces actuelles avec la plus grande rigueur. Nous avons utilisé d'autres outils de formation, et celui-ci est de loin le meilleur.

Humberto Cherritte
Directeur de la planification et de l'analyse | J&L Cable TV Services, Inc.
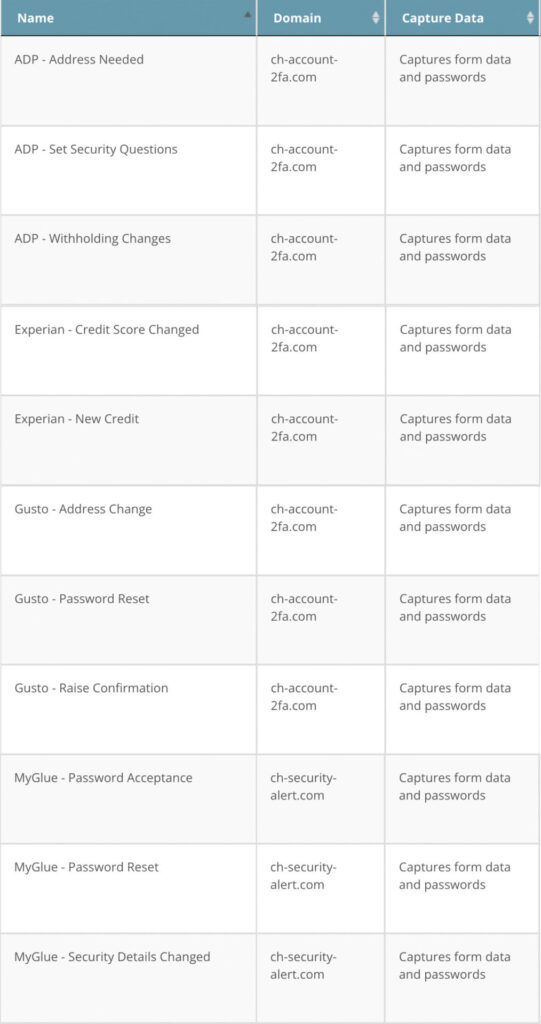
Découvrez les nouvelles campagnes d'hameçonnage par e-mail de CyberHoot ci-dessous. Nous avons ajouté des campagnes pour ADP, Experian, Gusto et MyGlue. Si vous avez des idées de campagnes d'hameçonnage à ajouter à notre bibliothèque, veuillez nous en faire part à support@cyberhoot.com.

Le doxxing consiste à divulguer en ligne des informations permettant d'identifier une personne, telles que son nom, son adresse, son lieu de travail, son numéro de téléphone, ses informations financières et autres données personnelles. Ces informations sont ensuite diffusées publiquement sans le consentement de la victime.
Bien que la pratique consistant à divulguer des informations personnelles sans le consentement d'une personne soit antérieure à Internet , le terme « doxxing » est apparu pour la première fois dans le monde des hackers dans les années 1990, où l'anonymat était sacré. Les rivalités entre hackers pouvaient parfois conduire l'un d'eux à « dissiper » les informations personnelles d'un autre, auparavant connu uniquement par son nom d'utilisateur ou son pseudonyme. « Dox » est devenu « dox », puis un verbe à part entière (sans le préfixe « drop »).
Découvrez notre Cybrary complète

CyberHoot offre un accès sans mot de passe. Finies les pertes de temps liées à la recherche de sites web, à la réinitialisation des mots de passe et aux connexions retardées. Cliquez sur un lien par e-mail pour accéder instantanément à la formation !

Tout ce dont vous avez besoin pour acquérir des compétences en cybersécurité est géré par courrier électronique, y compris les tâches de formation, les rappels, les rapports de conformité de gestion et « My CyberHoot ».

CyberHoot automatise la non-conformité grâce aux notifications par e-mail des responsables. Le statut de conformité des employés est activé pour les responsables, vous permettant ainsi de toujours savoir où vous en êtes.

Les cyber-alertes durent généralement 5 minutes ou moins. Ainsi, votre personnel est rapidement formé à la solution la plus efficace.

CyberHoot est une plateforme ouverte de formation en cybersécurité. N'importe quelle vidéo ou PDF peut être utilisé pour former et encadrer vos employés.

Dans une enquête menée auprès de 100 utilisateurs de CyberHoot, 60 % seraient « déçus » ou « très déçus » si la formation CyberHoot était arrêtée.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.