Les assureurs élaborent des polices d'assurance plus restrictives et plus prescriptives afin de réduire le nombre de sinistres et de mieux se protéger, ainsi que les entreprises qu'ils assurent. Dans certains cas, les sinistres sont purement et simplement refusés parce qu'ils sont liés à des actes de guerre.
Une équipe d'ingénieurs de l'Université de Californie à San Diego a démontré pour la première fois que les signaux Bluetooth émis par nos smartphones possèdent une signature unique permettant de suivre les déplacements d'une personne. Leurs recherches suggèrent que de légères imperfections de fabrication, propres à chaque appareil, entraînent des distorsions mesurables qui constituent une véritable « empreinte digitale » pour localiser un appareil spécifique.

Les applications SaaS (Software as a Service) ont profondément transformé les entreprises au cours de la dernière décennie, leur apportant une valeur ajoutée considérable. La pandémie a contraint de nombreuses entreprises à faire migrer leurs employés des applications bureautiques vers des solutions SaaS basées sur le cloud. Ces applications SaaS englobent une large gamme de produits, allant des logiciels bureautiques aux outils de communication performants. Parmi les applications professionnelles les plus populaires, on peut citer Salesforce , Google Workspace , Slack , HubSpot , Microsoft Office 365 et Zoom.
De nombreuses campagnes de courriels malveillants exploitent aujourd'hui des documents Word pour dissimuler et diffuser des logiciels malveillants. Cependant, une campagne récemment découverte utilise un fichier PDF malveillant et une faille de sécurité d'Office vieille de 22 ans pour propager le logiciel malveillant Snake Keylogger . Les attaquants privilégient les formats de documents Microsoft Office tels que Word et Excel car les utilisateurs connaissent généralement mieux ces extensions de fichiers et les considèrent comme sûrs. Cela les rend particulièrement vulnérables aux attaques d'ingénierie sociale.
Selon un avis conjoint du Département d'État américain, du Département du Trésor et du Bureau fédéral d'enquête (FBI), des développeurs de logiciels et d'applications mobiles hautement qualifiés de la République populaire démocratique de Corée (RPDC) se font passer pour des « ressortissants non-RPDC » dans l'espoir de décrocher un emploi indépendant afin de faciliter les cyberintrusions malveillantes du régime.
J'ai suivi la formation Cyberhoot pour me remettre à niveau et j'ai apprécié les vidéos et les quiz de formation en cybersécurité. Les vidéos étaient bien conçues et abordaient des sujets pertinents et prioritaires pour les professionnels de la cybersécurité, tels que les attaques courantes, les logiciels malveillants, le phishing, la gestion des mots de passe, etc. Toute entreprise utilisant ces outils de formation développerait ainsi une culture de sécurité renforcée !
Christophe Schultz
Responsable des opérations de sécurité | Availity
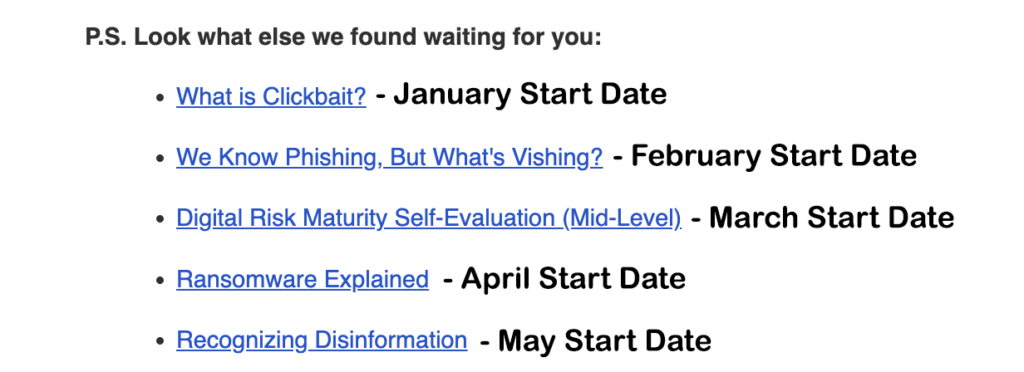
Par le passé, CyberHoot envoyait les tâches en attente en commençant par la dernière tâche en direct, puis les tâches en attente par ordre décroissant.
Désormais, CyberHoot envoie des e-mails de tâches en commençant par la plus ancienne, invitant l'utilisateur à les parcourir par date de lancement. Ceci est utile pour les vidéos d'orientation et de présentation que certains MSP enregistrent pour leurs clients. Voir l'exemple à droite.
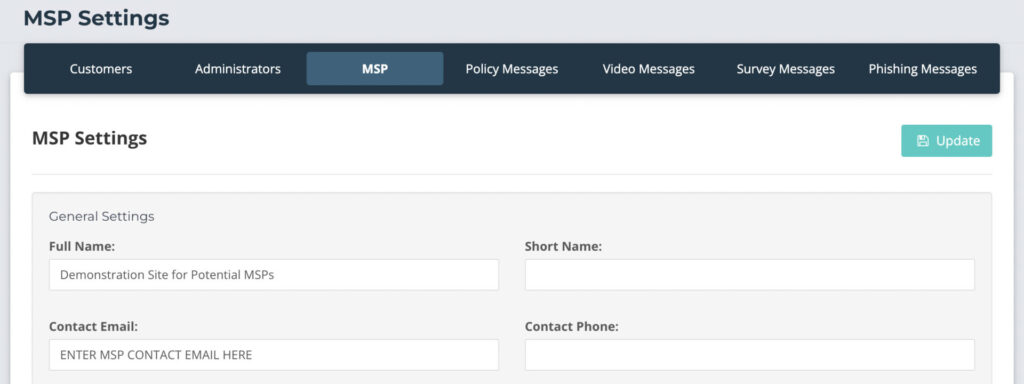
Pour définir l'e-mail de contact MSP :
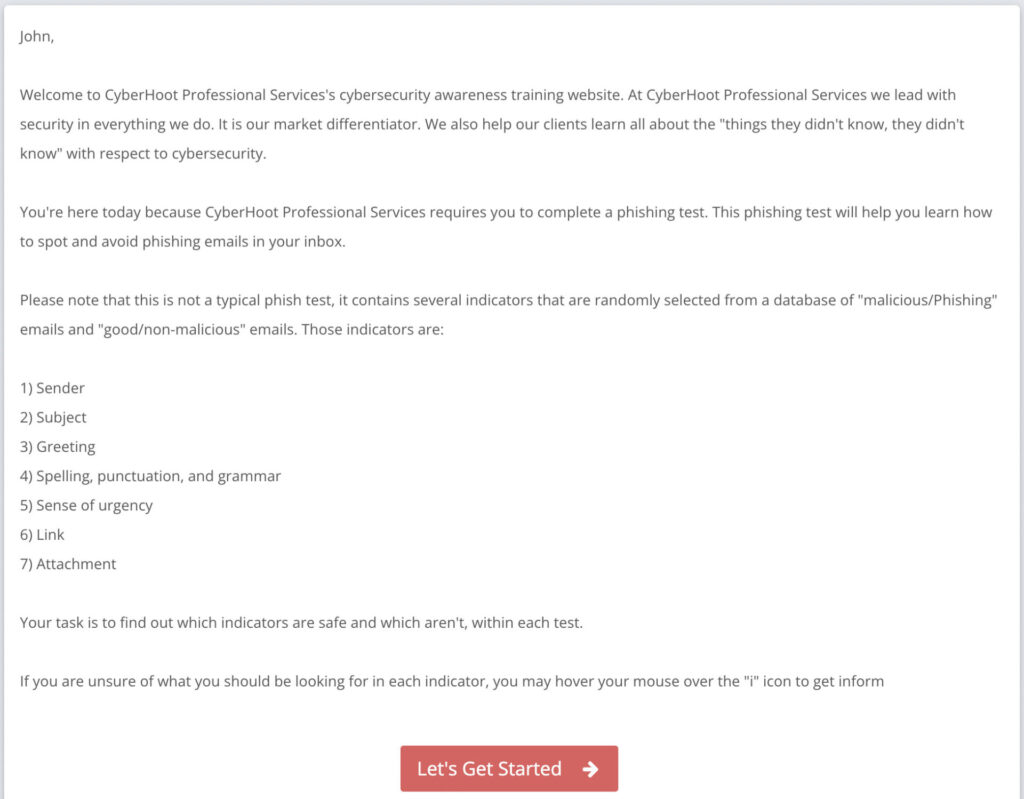
Nous avons mis à jour les détails dans la section d'informations des tâches de phishing pour fournir davantage de recommandations sur ce que l'utilisateur doit rechercher lorsqu'il travaille sur ces tâches.
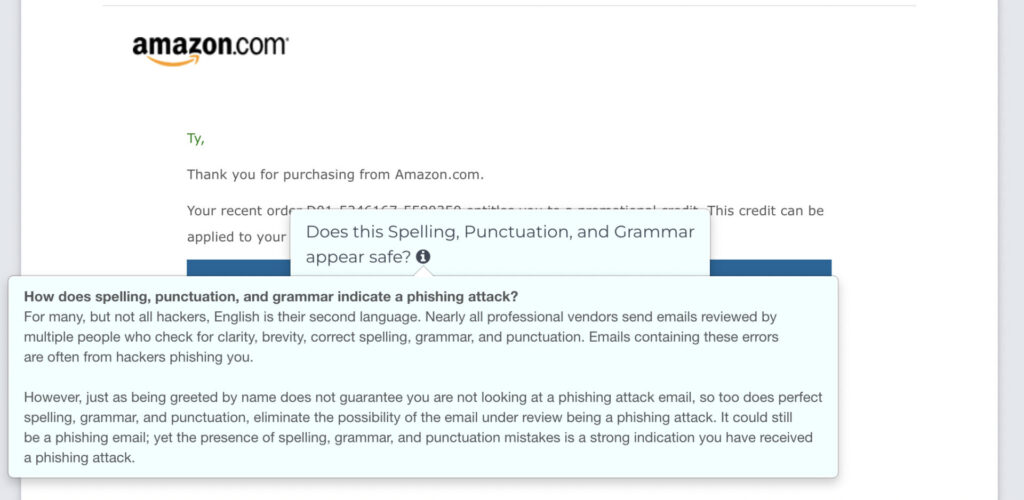
Avant qu'un utilisateur ne commence une tâche d'hameçonnage, nous lui expliquons en détail la tâche à accomplir. Les utilisateurs sont ainsi plus à même de comprendre les tâches à accomplir et d'en apprendre davantage. Vous pouvez modifier cette langue par défaut pour chaque tâche, chaque client ou chaque fournisseur de services managés afin de la réutiliser ultérieurement.
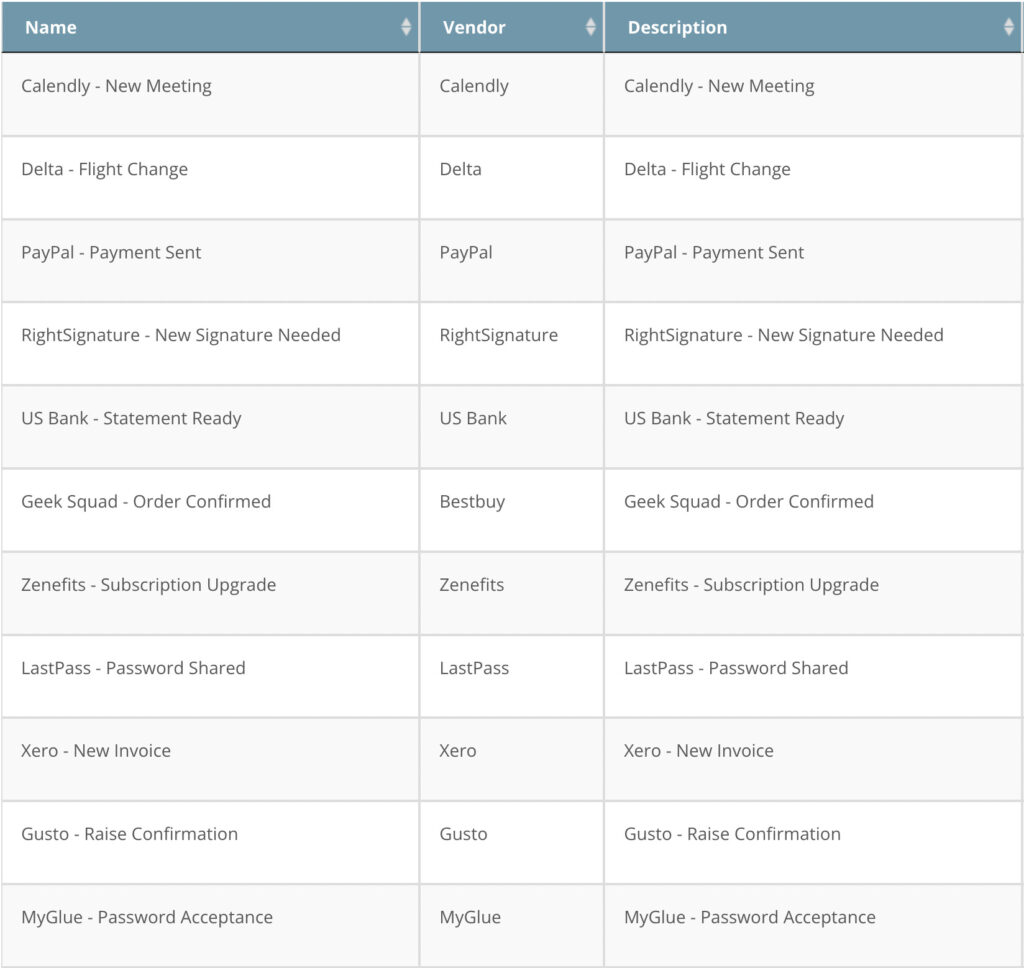
Nous ajoutons constamment de nouvelles usurpations d'identité d'e-mails pour garder notre nouvelle bibliothèque de tâches de phishing à jour et réaliste quant à ce que font les pirates.
Nous avons récemment ajouté de nombreux nouveaux tests, dont certains sont présentés à droite.
N'hésitez pas à consulter la liste complète dans la bibliothèque d'hameçonnage de votre site web. Si vous souhaitez ajouter un fournisseur spécifique, veuillez envoyer un e-mail à support@cyberhoot.com pour l'ajouter à la file d'attente.

Le géorepérage est une technologie permettant de définir des limites virtuelles et de déclencher des événements lorsqu'un appareil mobile équipé d'un logiciel spécifique franchit ces limites. Différentes technologies de géolocalisation, telles que le GPS ou la triangulation d'un signal provenant de points d'accès Wi-Fi ou d'antennes-relais, déterminent si l'appareil a franchi la limite.
Le géorepérage permet de générer des alertes automatiques en fonction des coordonnées définies d'une zone géographique. Par exemple, un e-mail ou un SMS est automatiquement envoyé sur le téléphone portable d'un utilisateur lorsque son enfant rentre de l'école. Dans cet exemple, le géorepérage est une limite géographique virtuelle entourant la maison. Lorsque le téléphone de l'enfant entre dans cette zone, un e-mail est automatiquement envoyé à ses parents par une application compatible avec le géorepérage.
Découvrez notre Cybrary complète
Inscrivez-vous au programme de parrainage de CyberHoot pour obtenir votre propre lien. Bénéficiez directement des parrainages de CyberHoot et recevez 20 % de vos revenus pendant un an pour toute personne s'inscrivant. Cela inclut les MSP, les MSSP et les clients directs. Si vous êtes un influenceur ou que vous rencontrez régulièrement des entreprises, des MSP ou des MSSP, n'hésitez pas à les parrainer ! Devenez partenaire de parrainage de CyberHoot dès maintenant. quadruple (4x) VICTOIREC'est une victoire pour Vous (1) personnellement (financièrement) en recommandant un produit de qualité et innovant. C'est une victoire pour Collaborateurs (2) qui apprendront à se protéger. C'est une victoire pour Entreprises (3) qui sont moins susceptibles de succomber à une cyberattaque. C'est une victoire pour MSP ou MSSP (4) qui s'inscrivent pour revendre notre offre SaaS. Finalement, c'est une victoire pour CyberHoot (5). Ha, ha… Oups ! C'est un quintuplé (5x) si vous comptez. Inscrivez-vous ici dès aujourd'hui : https://cyberhoot.com/

CyberHoot offre un accès sans mot de passe. Finies les pertes de temps liées à la recherche de sites web, à la réinitialisation des mots de passe et aux connexions retardées. Cliquez sur un lien par e-mail pour accéder instantanément à la formation !

Tout ce dont vous avez besoin pour acquérir des compétences en cybersécurité est géré par courrier électronique, y compris les tâches de formation, les rappels, les rapports de conformité de gestion et « My CyberHoot ».

CyberHoot automatise la non-conformité grâce aux notifications par e-mail des responsables. Le statut de conformité des employés est activé pour les responsables, vous permettant ainsi de toujours savoir où vous en êtes.

Les cyber-alertes durent généralement 5 minutes ou moins. Ainsi, votre personnel est rapidement formé à la solution la plus efficace.

CyberHoot est une plateforme ouverte de formation en cybersécurité. N'importe quelle vidéo ou PDF peut être utilisé pour former et encadrer vos employés.

Dans une enquête menée auprès de 100 utilisateurs de CyberHoot, 60 % seraient « déçus » ou « très déçus » si la formation CyberHoot était arrêtée.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.