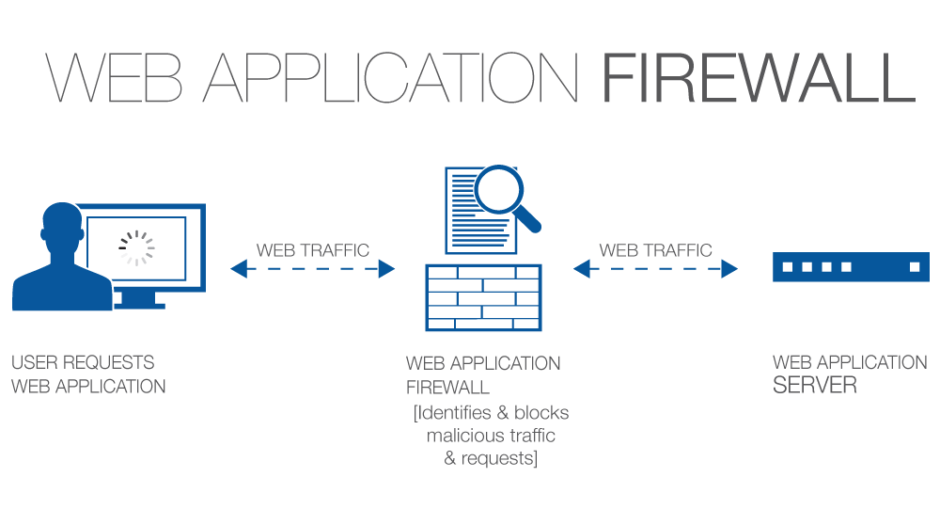
Un pare-feu d'applications web (WAF) protège les applications web en filtrant et en surveillant le trafic HTTP entre une application web et Internet. Il protège généralement les applications web contre des attaques telles que la falsification de données intersites (CSRF), le cross-site scripting (XSS), l'inclusion de fichiers et l'injection SQL, entre autres. Cette méthode de défense n'est pas conçue pour bloquer toutes les formes d'attaque. Comme pour la plupart des systèmes de défense, il est nécessaire de combiner plusieurs systèmes pour garantir une protection efficace contre un large éventail de vecteurs d'attaque.
Lorsqu'un pare-feu applicatif web est en place, il est placé devant l'application web, créant ainsi une barrière entre celle-ci et Internet. Le but d'un WAF est de filtrer le trafic malveillant et de laisser passer le trafic sécurisé.
Source : Cloudflare
Lectures complémentaires : La sécurité des applications Web sans résistance organisationnelle
Termes associés : Proxy d'application , Pare-feu , Proxy inverse
Si vous pouvez vous le permettre, vous devriez implémenter un pare-feu d'application web. Gardez à l'esprit que les WAF doivent détecter le trafic non chiffré. Vous aurez donc besoin d'un autre appareil pour déchiffrer le trafic SSL, puis transmettre le trafic HTTP via votre WAF avant qu'il ne soit redirigé vers votre serveur web. Les WAF complexifient considérablement les sites web et ne sont pas pour les âmes sensibles. Cependant, selon certains experts en sécurité, l'utilisation d'un pare-feu d'application web est une bonne pratique pour protéger votre site web et votre application web contre diverses attaques de pirates informatiques. Un WAF agit comme un proxy et surveille le trafic entrant et sortant de votre site web afin d'empêcher les pirates d'accéder à son contenu protégé, ou pire, de s'y introduire via des paquets d'attaque spécialement conçus. De plus, un WAF protège les vulnérabilités de votre site web que vos développeurs n'ont peut-être pas détectées. Les pirates informatiques ciblent de plus en plus les PME, conscients que nombre d'entre elles manquent de mesures de cybersécurité de base. Face à cela, les propriétaires de PME doivent prendre le contrôle de leurs sites web et renforcer leur sécurité globale. Remarque à l'intention des PME : si vous traitez les cartes de crédit directement dans votre application Web sans les transmettre à un fournisseur tiers pour traitement, vous êtes alors obligé de déployer une solution WAF pour la conformité PCI/DSS.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

