Virus SQL Slammer (annonciateur de choses à venir)

12 février 2020 | Cybrary Virus SQL Slammer (annonciateur de choses à venir)

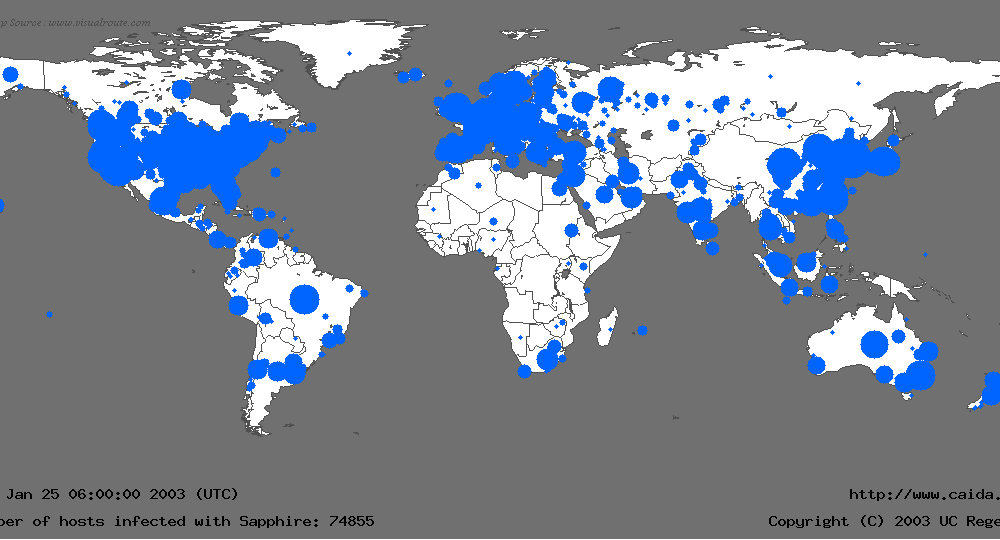
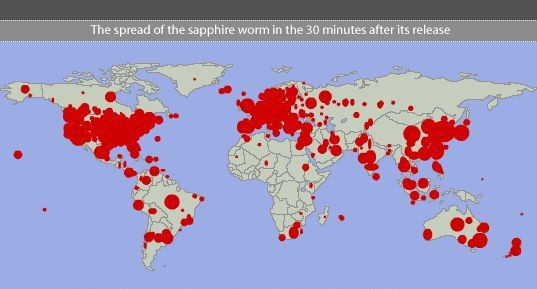
SQL Slammer Spread 30 min

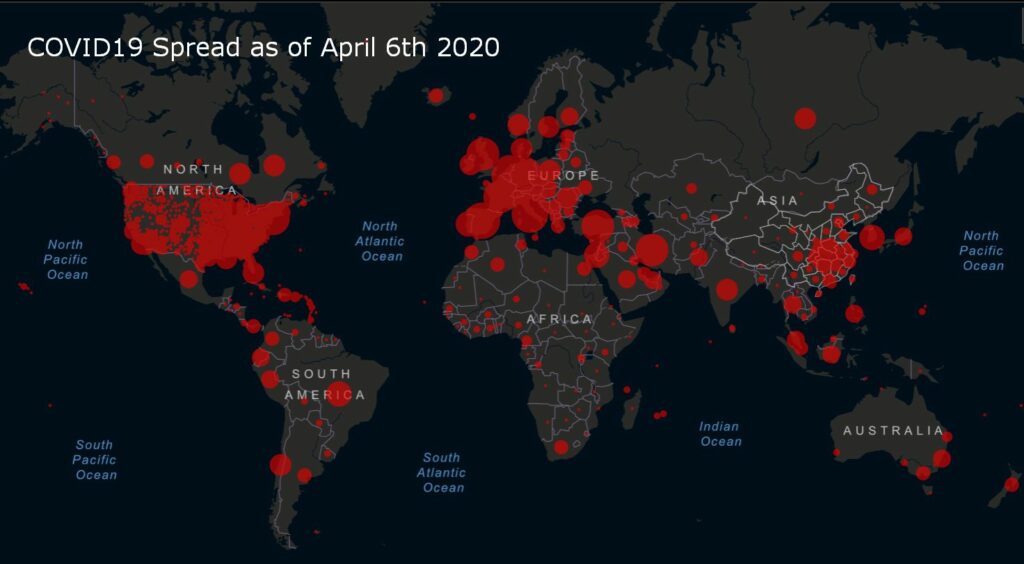
Propagation du coronavirus sur plus de 90 jours

Le virus SQL Slammer, également connu sous le nom de virus Sapphire, est un logiciel malveillant de type ver qui a provoqué une attaque par déni de service (DoS) sur de nombreux serveurs Internet en 2003, entraînant des milliers de pannes de réseau et un ralentissement considérable du trafic Internet. Ce ver s'est propagé rapidement, infectant la majorité de ses 75 000 victimes en seulement dix minutes. Il exploitait une vulnérabilité du serveur SQL de Microsoft.

Similitudes entre les virus informatiques et biologiques ?

L'isolement social est la solution de 2020 pour aplatir la courbe des infections au coronavirus. En 2003, empêcher la propagation de SQL Slammer nécessitait l'isolation du réseau (blocage du port TCP 1434, le port de communication de SQL). Cependant, comme le montre la carte des virus similaires à la COVID-2003 de 19, en raison de la rapidité des infections informatiques, l'isolement du réseau n'a pas pu être mis en place assez rapidement pour stopper la propagation de SQL Slammer. Il reste à voir si le monde a suffisamment appris à mettre en place l'isolement social assez rapidement pour ralentir et stopper la propagation de la COVID-XNUMX.

Sujets connexes : Virus ILOVEYOU , Conseils sur le coronavirus

Source : Étude de l'Université d'État de Caroline du Nord

EN TANT QUE PROPRIÉTAIRE DE PME, QU'EST-CE QUE CELA SIGNIFIE POUR MOI ?

Le ver SQL Slammer a coûté aux entreprises entre 750 millions et plus d'un milliard de dollars de dommages. Dans ce cas précis, les risques auraient été facilement évités si les entreprises avaient appliqué des correctifs à leurs systèmes. Par conséquent, en tant que chef d'entreprise, assurez-vous que le programme de cybersécurité de votre entreprise inclut les protections suivantes :

  1. Corrigez les vulnérabilités critiques de vos systèmes. Ce ver n'a pu infecter que les ordinateurs qui n'avaient pas été corrigés depuis plus de six mois !
  2. Isolez vos systèmes critiques grâce à la segmentation du réseau et à l'isolation des ports. SQL Slammer a infesté de nombreux réseaux car le port TCP 1434 était inutilement ouvert entre eux. Si le port avait été fermé ou isolé, ce virus ne se serait pas propagé.
  3. Formez vos employés grâce à un programme robuste de sensibilisation à la cybersécurité. Apprenez-leur à repérer et à éviter les attaques de phishing par e-mail, l'ingénierie sociale et autres méthodes de piratage.
  4. Gérez vos employés avec des politiques telles que le traitement des informations, l’utilisation acceptable des ordinateurs et les mots de passe au minimum.
  5. Faites réaliser une évaluation des risques pour votre entreprise afin de comprendre les menaces et vulnérabilités potentielles auxquelles vous êtes confronté. Ensuite, en fonction de votre budget, élaborez un plan de remédiation pour commencer à réduire vos risques à un niveau acceptable.
  6. Testez vos employés avec des attaques de phishing de manière aléatoire pour vous assurer qu'ils prêtent attention à cette menace.
  7. Assurez-vous de disposer de protections techniques pour vous protéger en cas de défaillance de votre formation et de votre gouvernance. Antivirus, filtrage anti-spam, suppression des droits d'administrateur sur vos postes de travail Windows et déploiement d'un gestionnaire de mots de passe.

Ces sept mesures sont toutes des stratégies de cybersécurité de défense en profondeur visant à réduire vos risques.

Pour en savoir plus sur le virus SQL Slammer, regardez cette courte vidéo :

https://www.youtube.com/watch?v=HH2_m4BqJZo

Sécurisez votre entreprise avec CyberHoot dès aujourd'hui !!!


S'inscrire maintenant

Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Corp MDM : L’application professionnelle fictive qui voulait lire vos SMS

Corp MDM : L’application professionnelle fictive qui voulait lire vos SMS

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…

Lire la suite

De faux assistants ChatGPT propagent des logiciels malveillants. Voici comment les repérer.

De faux assistants ChatGPT propagent des logiciels malveillants. Voici comment les repérer.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…

Lire la suite

Hameçonnage par consentement OAuth : protégez vos autorisations, pas seulement votre mot de passe

Hameçonnage par consentement OAuth : protégez vos autorisations, pas seulement votre mot de passe

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…

Lire la suite