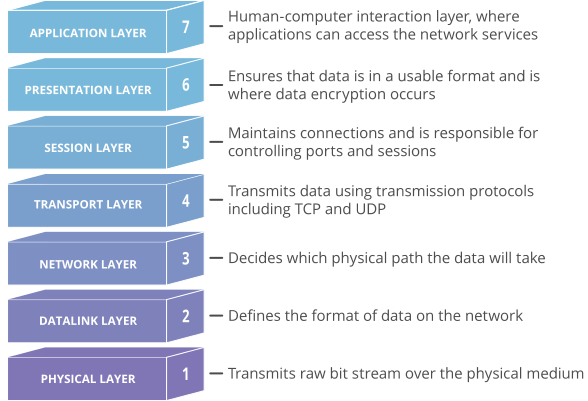
Le modèle d'interconnexion de systèmes ouverts (OSI) est un modèle conceptuel créé par l' Organisation internationale de normalisation (ISO) qui permet à différents systèmes de communication de communiquer à l'aide de protocoles standardisés. En d'autres termes, l'OSI fournit une norme permettant à différents systèmes informatiques de communiquer entre eux. Le modèle OSI peut être considéré comme un langage universel pour les réseaux informatiques. Il repose sur le concept de la division d'un système de communication en sept couches distinctes, chacune empilée sur la précédente.
Chaque couche du modèle OSI gère une tâche spécifique et communique avec les couches supérieures et inférieures. Le modèle OSI est conçu pour être robuste, correcteur d'erreurs et efficace. Cependant, il arrive que des pirates informatiques tentent d'interrompre les communications à différents niveaux du modèle OSI. Ils utilisent souvent des attaques DDoS qui ciblent des couches spécifiques d'une connexion réseau : les attaques de la couche application visent la couche 7 et les attaques de la couche protocole visent les couches 3 et 4.
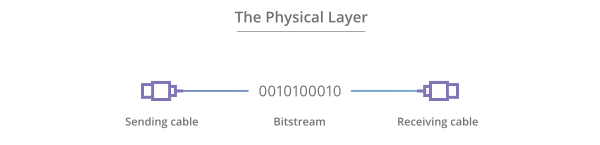
La couche la plus basse du modèle OSI transmet électriquement ou optiquement des bits de données brutes non structurées sur le réseau, de la couche physique de l'appareil émetteur à celle de l'appareil récepteur. Elle peut inclure des spécifications telles que les tensions, la disposition des broches, le câblage et les fréquences radio. La couche physique comprend des ressources « physiques » telles que les concentrateurs réseau, le câblage, les répéteurs, les adaptateurs réseau ou les modems.
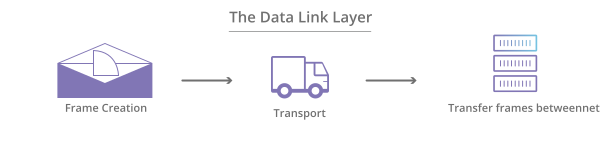
Au niveau de la couche liaison de données, des nœuds directement connectés assurent le transfert de données entre nœuds, où les données sont regroupées dans des trames via des adresses MAC. La couche liaison de données corrige également les erreurs pouvant survenir au niveau de la couche physique.
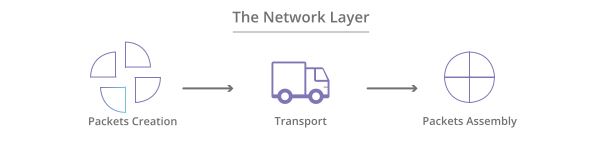
La couche réseau est chargée de recevoir les trames de la couche liaison de données et de les acheminer vers leurs destinations prévues en fonction des adresses IP qu'elles contiennent. Cette couche trouve la destination à l'aide d'adresses logiques, telles que le protocole IP (Internet Protocol). À cette couche, les routeurs jouent un rôle crucial pour acheminer les informations entre les réseaux.
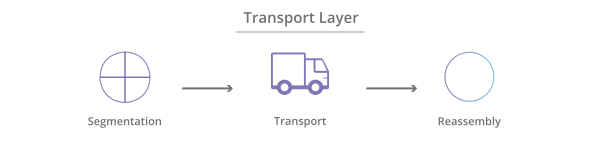
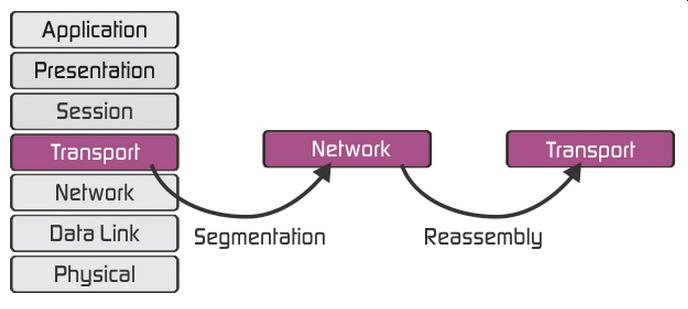
La couche transport gère l'acheminement et le contrôle d'erreurs des paquets de données . Elle régule leur taille, leur séquencement et, en fin de compte, leur transfert entre les systèmes et les hôtes. Le protocole TCP (Transmission Control Protocol) en est un exemple courant. La segmentation des paquets s'effectue au niveau de la couche transport afin de garantir une transmission efficace, sans surcharge (nombre de paquets trop important) ni sous-dimensionné (inefficacité).
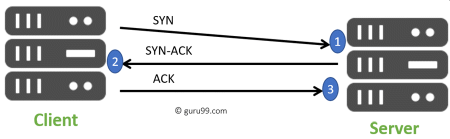
La couche session contrôle les conversations entre les différents ordinateurs. Une session ou une connexion entre machines est établie, gérée et terminée au niveau de la couche 5. Les services de la couche session incluent également l'authentification et les reconnexions.
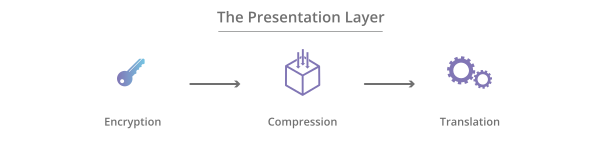
La couche de présentation formate ou traduit les données pour la couche application en fonction de la syntaxe ou de la sémantique acceptée par l'application. C'est pourquoi on l'appelle parfois couche syntaxique. Cette couche peut également gérer le chiffrement et le déchiffrement requis par la couche application.
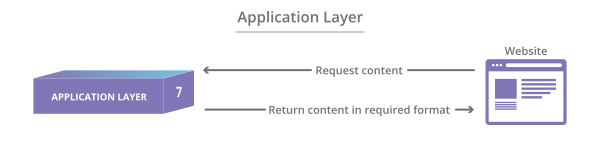
À cette couche, l'utilisateur final et la couche applicative interagissent directement avec l'application logicielle. Cette couche voit les services réseau fournis aux applications de l'utilisateur final, comme un navigateur web ou Office 365. La couche applicative identifie les partenaires de communication, la disponibilité des ressources et synchronise les communications.
Il est important que votre fournisseur de services gérés (MSP) ou votre personnel informatique comprenne le modèle OSI et son fonctionnement. En matière de sécurité, des mesures supplémentaires, telles que les VLAN ou les PVLAN , peuvent être mises en place au sein de certaines couches, comme les couches 2 et 3. Toutefois, le modèle OSI vise à guider les fournisseurs de technologies et les développeurs afin que leurs produits de communication numérique et leurs logiciels soient interopérables. Le modèle OSI fournit un cadre clair décrivant les fonctions d'un système de réseau ou de télécommunications en service.
Recommandations supplémentaires en matière de cybersécurité : Les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Lectures complémentaires:
Sécurisez votre entreprise avec un pare-feu humain
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.