Virus de la mélisse

5 février 2020 | Cybrary Virus de la mélisse


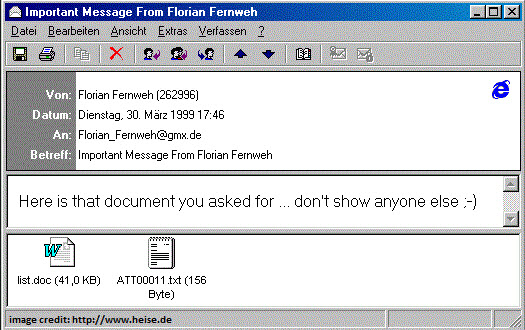
Le virus Melissa est un logiciel malveillant qui a été déployé fin mars 1999. Un programmeur du nom de David Lee Smith a piraté un compte America Online (AOL) et l'a utilisé pour publier un fichier sur un forum de discussion. Ce message proposait des identifiants de connexion gratuits pour des sites web à contenu pour adultes, le fichier servant d'appât. Une fois le fichier téléchargé et ouvert, un virus s'installait sur l'ordinateur de l'utilisateur. Ce virus s'introduisait dans son compte Microsoft Outlook et envoyait des courriels contenant le même fichier malveillant aux cinquante premiers contacts de sa liste. Il s'agissait de l'une des premières attaques d'envergure à avoir attiré l'attention du public, et de l'une des premières véritables attaques de phishing . Cette attaque était un signe avant-coureur de notre avenir numérique, car aujourd'hui encore, nous sommes victimes d' attaques d'ingénierie sociale et de phishing toujours plus sophistiquées.

En tant que propriétaire de PME, qu'est-ce que cela signifie pour moi ?

Le virus Melissa a coûté des millions de dollars aux entreprises. En tant que chef d'entreprise, assurez-vous que votre programme de cybersécurité inclut les protections suivantes :

  1. Formez vos employés, mettez en place un programme de sensibilisation solide pour les former à la détection et à l'évitement des attaques de phishing par courrier électronique, de l'ingénierie sociale et de nombreuses autres méthodes modernes d'attaque de pirates informatiques.
  2. Gérez vos employés avec des politiques sur le traitement des informations, l’utilisation acceptable des ordinateurs et les mots de passe au minimum.
  3. Faites effectuer une évaluation des risques sur votre entreprise pour comprendre les menaces et les vulnérabilités potentielles auxquelles vous êtes confronté, puis, une fois que vous avez décidé d’un budget, créez un plan de correction pour commencer à réduire vos risques à un niveau acceptable.
  4. Testez vos employés avec des attaques de phishing au moins une fois par trimestre, de préférence plus souvent.
  5. Assurez-vous de disposer de protections techniques pour vous protéger en cas de défaillance de votre formation et de votre gouvernance, et si vos employés sont victimes d'une attaque informatique. Antivirus, filtrage anti-spam, suppression Droits d'administrateur sur vos bureaux Windows et en déployant un Password Manager Ce sont autant d'activités de démarrage efficaces pour les entreprises peu matures en cybersécurité. À mesure que vous progresserez, vous devrez ajouter des solutions techniques supplémentaires pour améliorer vos protections.
  6. Finalement, cette attaque virale spécifique nous a appris à ne pas faire confiance aux scripts Microsoft VB. Des virus ultérieurs ont exploité les fonctionnalités des macros dans les documents MS Office. Par conséquent, de nombreuses entreprises filtrent désormais les pièces jointes contenant à la fois des scripts VB et des macros afin d'éliminer les risques de type Melissa. La plupart des éditeurs et des produits antivirus protègent désormais contre ces attaques.

Termes associés : Droits d’administrateur, Hameçonnage , Ingénierie sociale , Cheval de Troie , Virus

Lecture complémentaire : Arnaque par courriel à l’extorsion sexuelle : ne vous laissez pas faire.

Source : Article du FBI – 20e anniversaire du virus Melissa

Pour en savoir plus sur 5 des pires virus de tous les temps, regardez cette courte vidéo :

Faites-vous suffisamment pour protéger votre entreprise ?

Inscrivez-vous dès aujourd'hui sur CyberHoot et dormez mieux en sachant que votre

les employés sont formés à la cybersécurité et sur leurs gardes !


Inscrivez-vous dès aujourd'hui !

Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Extensions de navigateur malveillantes : comment garder votre navigateur propre

Extensions de navigateur malveillantes : comment garder votre navigateur propre

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »

Lire la suite

Un invité indésirable s'est invité dans votre calendrier.

Un invité indésirable s'est invité dans votre calendrier.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…

Lire la suite

Le test de phishing breveté qui se présente

Le test de phishing breveté qui se présente

La plupart des tests d'hameçonnage trompent vos employés. Celui-ci dit bonjour d'emblée ! HootPhish annonce clairement la couleur : ceci est…

Lire la suite

