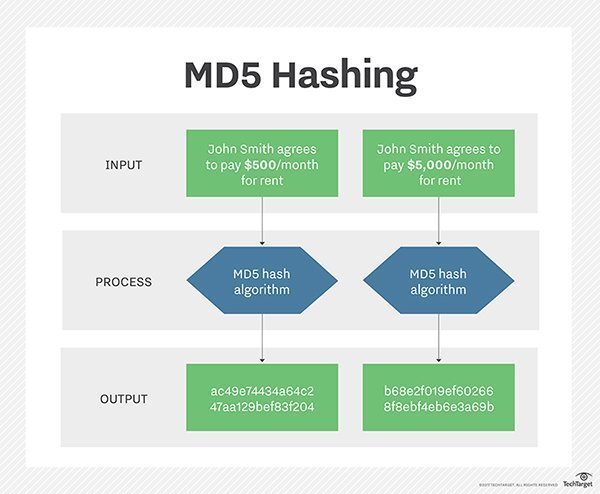
Le hachage MD5 est un algorithme de hachage unidirectionnel qui accepte un message de longueur quelconque en entrée et renvoie un condensé de longueur fixe permettant d'authentifier le message original. Conçu initialement pour l'authentification des signatures numériques , le hachage MD5 est aujourd'hui obsolète pour la plupart des applications cryptographiques. Il est cependant encore utilisé comme somme de contrôle non cryptographique pour vérifier l'intégrité des fichiers lors du téléchargement de fichiers d'installation, avant leur exécution. Ce contrôle reste précieux pour s'assurer de la validité d'un fichier téléchargé et garantir l'absence de logiciels malveillants ou de portes dérobées.
Une approche pour vérifier l'intégrité des données (vérification des fichiers) consiste à générer un hachage MD5 lors de la création et de la publication du contenu sur un site web pour téléchargement. Le fichier peut ensuite être vérifié régulièrement afin de valider son hachage MD5 (à l'aide de la somme de contrôle), soit après une période de stockage et de présentation sur Internet, soit par l'utilisateur final après son téléchargement. Les valeurs de hachage sont comparées et, si elles concordent, cela indique que les données sont intactes et n'ont pas été modifiées.
Les hachages MD5 peuvent être utilisés avant l'exécution de fichiers pour vérifier si le fichier a été altéré avant son exécution et son installation. Pour ce faire, recherchez le hachage MD5 d'un fichier (conseil : comparez les hachages MD5 signalés par plusieurs sites web) et comparez-le à celui du fichier téléchargé. Cela permet de vérifier que le nouveau fichier téléchargé n'a pas été altéré.
Il est important de toujours s'assurer d'installer des applications ou des fichiers sûrs sur vos appareils. Cela peut également s'étendre aux correctifs des fournisseurs pour valider l'intégrité de leurs fichiers.
En plus des recommandations ci-dessus, vous pouvez également consulter les avis sur les sites web, le pays d'origine de l'application ou la réputation des développeurs. Chacun de ces éléments peut vous permettre d'améliorer progressivement votre confiance dans le fichier téléchargé avant de l'installer sur votre ordinateur.
Les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous êtes confrontés au quotidien. Toutes ces suggestions peuvent être mises en œuvre au sein de votre entreprise en faisant appel aux services de RSSI externalisé (vCISO) de CyberHoot. Pour obtenir une proposition de service vCISO, veuillez envoyer un courriel à Sales@CyberHoot.com.
Toutes ces recommandations sont intégrées aux produits et/ou services vCISO de CyberHoot. Avec CyberHoot, vous pouvez encadrer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services ou contactez-nous par e-mail à l'adresse Sales@cyberhoot.com pour une consultation gratuite. Agissez dès aujourd'hui : une attaque peut survenir à tout moment. À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité afin de rester au fait des dernières menaces, vulnérabilités et actualités en la matière.
Sources:
Lectures complémentaires:
Films piratés contenant des logiciels malveillants
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

