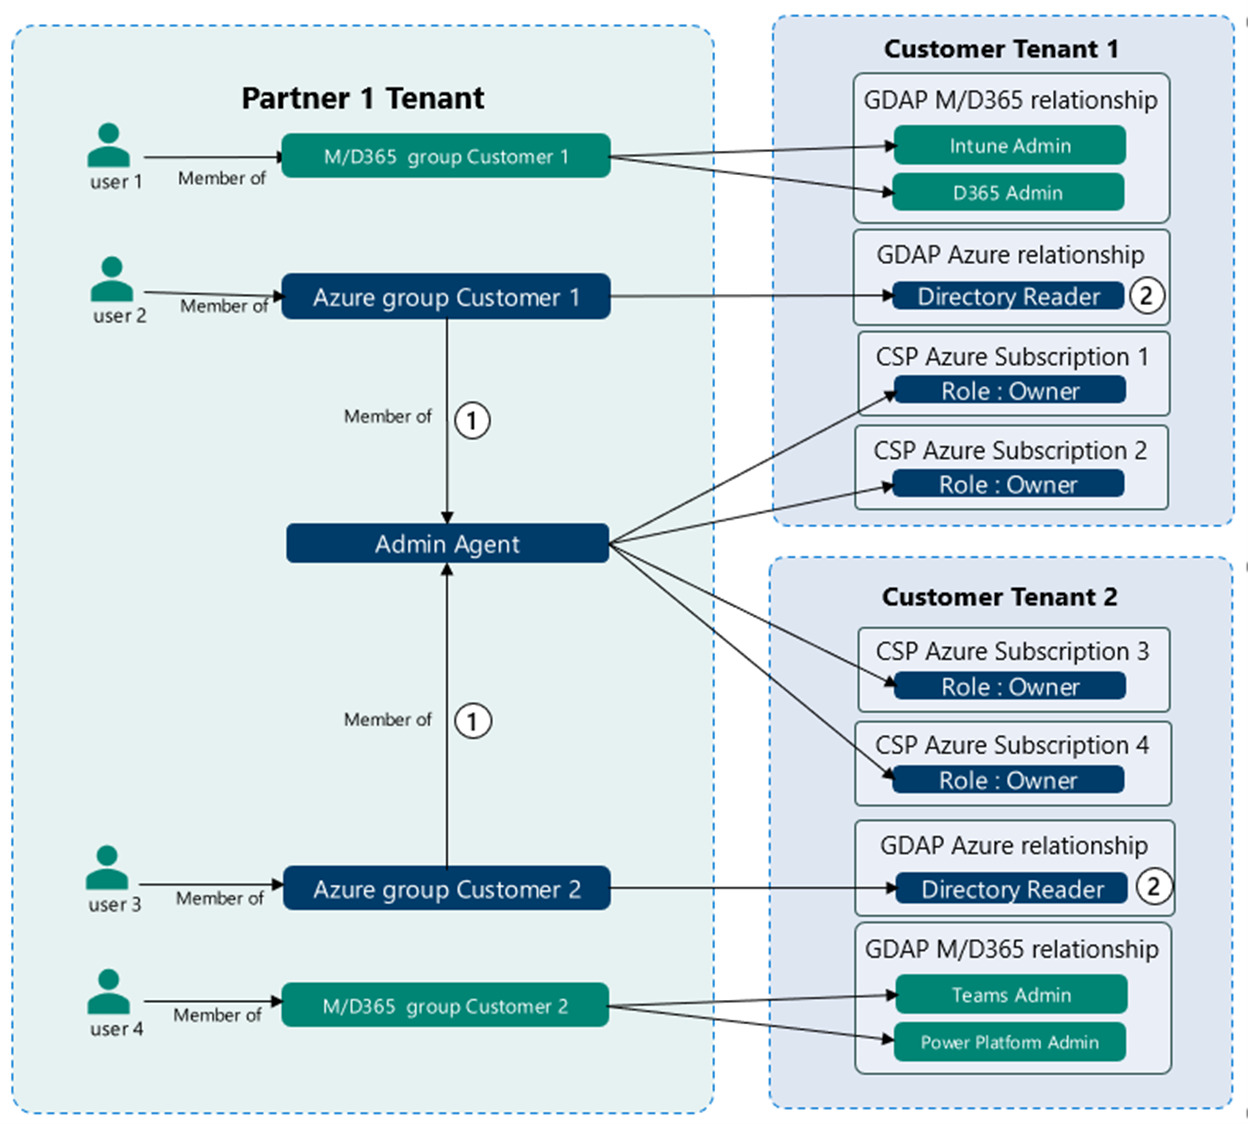
Les privilèges d'administration délégués granulaires (GDAP) de Microsoft permettent d'attribuer des autorisations d'administration spécifiques à des personnes ou des groupes au sein d'une organisation via Microsoft Azure. Cette approche offre un contrôle plus précis des actions possibles pour les différents membres du personnel. Elle réduit le risque de modifications involontaires, non autorisées ou non identifiées, tout en limitant les risques liés aux droits d'accès pour les entreprises faisant appel à des fournisseurs de services gérés (MSP).
GDAP permet aux administrateurs d'obtenir des autorisations pour des tâches ou des domaines spécifiques, comme la gestion des comptes utilisateurs, la configuration des paramètres réseau ou l'accès aux données sensibles. Les administrateurs ont ainsi légitimement besoin de privilèges spécifiques pour y accéder, sans avoir à leur accorder des privilèges administratifs complets (les clés du royaume). Dans les PME, et plus particulièrement dans les environnements MSP, cela est important pour minimiser les risques de violations de données et autres incidents de sécurité liés à une gestion laxiste des privilèges.
Le partage des identifiants représente un risque de sécurité majeur pour toute organisation. Avant l'adoption de la GDAP, de nombreuses entreprises partageaient le compte d'administrateur de domaine par défaut avec tous leurs ingénieurs. Cela entraînait des risques inutiles liés à des modifications critiques non identifiées, impossibles à remonter jusqu'à un seul administrateur. Cela entraînait également des risques lorsque des employés quittaient l'entreprise, car la modification des mots de passe de ces comptes était souvent omise.
Pour les MSP, la situation était parfois pire. Chez les MSP soucieux de la sécurité, chaque entreprise disposait de son propre compte d'administrateur de domaine par défaut. Pourtant, ces mots de passe étaient parfois prévisibles, voire uniques. Les MSP les plus défaillants utilisaient le même mot de passe d'administrateur de domaine pour tous les comptes clients. Une simple faille de sécurité dans un compte pouvait se propager à plusieurs autres. Ce problème représente un défi et une perte de temps considérables pour le secteur informatique depuis plus de deux décennies.
GDAP simplifie, facilite la prise en charge et simplifie la gestion des systèmes d'information, des serveurs et des réseaux. Il devrait être adopté par toutes les organisations informatiques.
Un contrôle précis des privilèges administratifs critiques constitue un avantage considérable. Autoriser les ingénieurs à exécuter des services spécifiques sans leur communiquer le mot de passe principal (un compte Break Glass) améliore considérablement la sécurité.
La mise en place du GDAP peut être encore maladroite. Assurez-vous donc de demander à votre MSP quels sont ses processus et sa politique d'adoption. Définissez ensemble un niveau de risque acceptable pour votre organisation. Vous serez ravi d'avoir effectué ce travail en amont, car les bénéfices dureront très longtemps.
Sources:
Microsoft : Introduction aux privilèges d’administrateur délégués granulaires (GDAP)
T-Minus365 : vidéo YouTube.
Lectures complémentaires:
Microsoft : Foire aux questions sur GDAP
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.