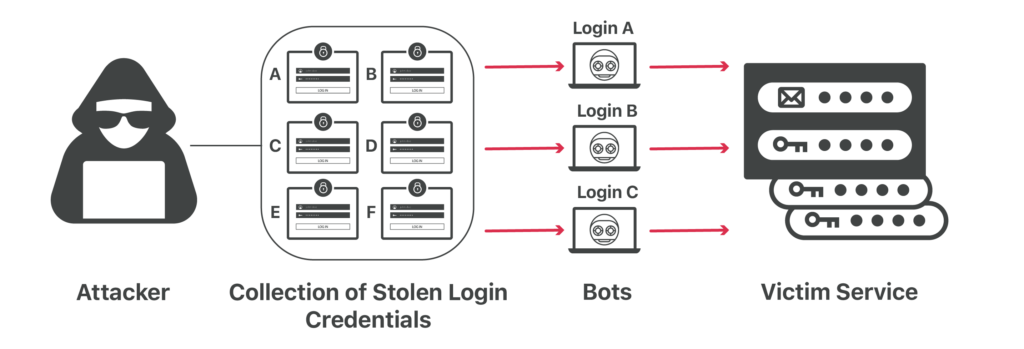
Le bourrage d'identifiants consiste à injecter automatiquement des identifiants volés (nom d'utilisateur et mot de passe) dans une fonction d'authentification web afin d'obtenir un accès non autorisé à des comptes utilisateurs. Une fois la connexion réussie, l'attaquant prend rapidement le contrôle du compte. Le pirate peut alors effectuer des transactions financières frauduleuses. Dans le cas d'un compte de messagerie, il fouille les dossiers « Éléments envoyés » et « Éléments supprimés » pour récupérer toutes les adresses e-mail disponibles. Il ciblera ensuite les victimes avec de nouvelles attaques de phishing, en se faisant passer pour la personne de confiance dont le compte a été piraté.
Les pirates informatiques obtiennent généralement ces identifiants volés lorsque les utilisateurs cliquent sur des liens d' hameçonnage et saisissent leurs informations de compte sur de faux sites web. Ils peuvent également acheter des bases de données d'identifiants et de mots de passe sur le dark web. Enfin, les pirates professionnels s'introduisent dans des sites web populaires et volent la base de données de mots de passe, en espérant qu'elle n'a pas été correctement chiffrée avec un sel et un hachage itératif.
Source : Secret Security Wiki
Lectures complémentaires : La menace croissante du bourrage d’identifiants
Termes associés : Hameçonnage , hameçonnage ciblé , cheval de Troie
Le credential stuffing est une autre cyberattaque qui peut être atténuée par une formation et une sensibilisation adéquates à la cybersécurité. La formation des employés et l'utilisation des nouveaux tests d'hameçonnage de CyberHoot peuvent réduire le risque de faille de sécurité due à la saisie d'identifiants par un utilisateur sur un site malveillant. La meilleure façon de se protéger contre ce type d'attaque est d'adopter une bonne hygiène des mots de passe et de former les employés aux dangers du phishing. Une bonne hygiène des mots de passe peut être simplifiée en suivant les étapes suivantes :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.