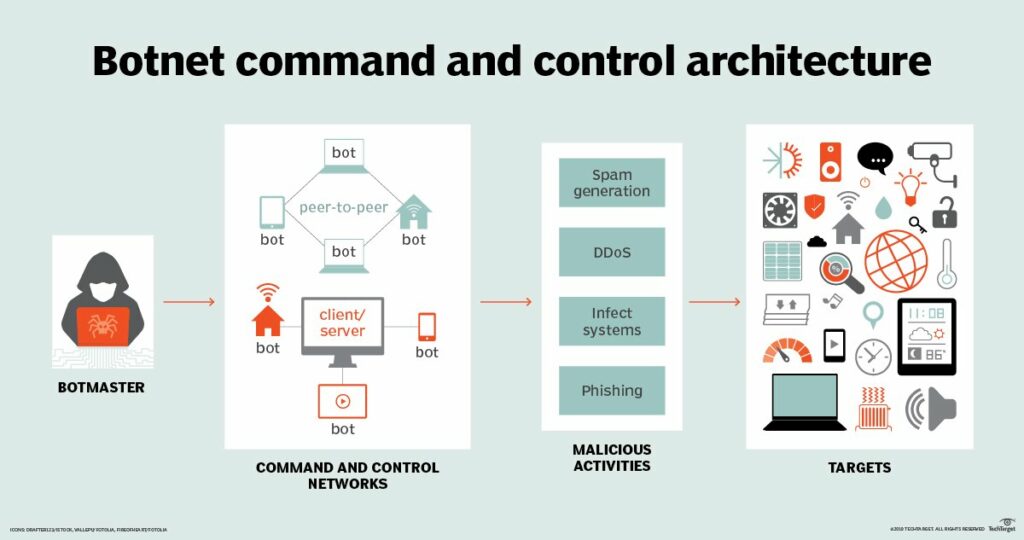
Un serveur de commande et de contrôle (C&C) est un ordinateur contrôlé à distance par un cybercriminel. Il sert de centre de commandement pour envoyer des instructions à des systèmes infectés par des logiciels malveillants et fait généralement partie d'un vaste réseau de bots . Les systèmes exécutant des logiciels malveillants et communiquant avec des serveurs C&C accessibles via Internet peuvent exfiltrer des données critiques de votre organisation. Par exemple, le virus Emotet capture les mots de passe des utilisateurs et les envoie à ces serveurs. Les dommages qu'ils peuvent causer sont bien plus importants.
D'autres logiciels malveillants utilisés dans les communications C&C effectuent des opérations telles que le minage de cryptomonnaies (également appelé cryptojacking ), participent à des attaques par déni de service, ou restent simplement inactifs en attendant que le pirate informatique qui possède le réseau de bots ait besoin de quelque chose et leur donne l'ordre de se réveiller et d'effectuer une tâche.
L'établissement de communications C&C est généralement une étape importante pour les attaquants, leur permettant de se déplacer latéralement au sein d'un réseau ou d'une organisation. En effet, le logiciel malveillant peut recevoir de nouvelles instructions et de nouveaux logiciels malveillants pour analyser le réseau local à la recherche d'autres systèmes à risque à compromettre.
Termes associés : Botnet, CryptoJacking ou minage de cryptomonnaies
Lecture complémentaire : Ce que le chiffrement DNS signifie pour les analystes de menaces en entreprise
Source : TrendMicro
Empêchez ce logiciel malveillant d'infiltrer votre réseau en sensibilisant votre personnel aux sources d'infection courantes. Ces bots et botnets sont des logiciels malveillants qui s'infiltrent dans votre entreprise via des attaques de phishing, ainsi que via des accès distants faiblement authentifiés (accès distant n'utilisant pas l'authentification à deux facteurs ). Pour se protéger contre les bots et les botnets, les dirigeants de PME doivent impérativement mettre en œuvre les mesures suivantes :
Ces étapes, pratiques et outils améliorent à la fois votre sécurité globale et votre productivité.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.