Compromis d'e-mails professionnels (BEC)

25 mai 2021 | Cybrary Compromis d'e-mails professionnels (BEC)

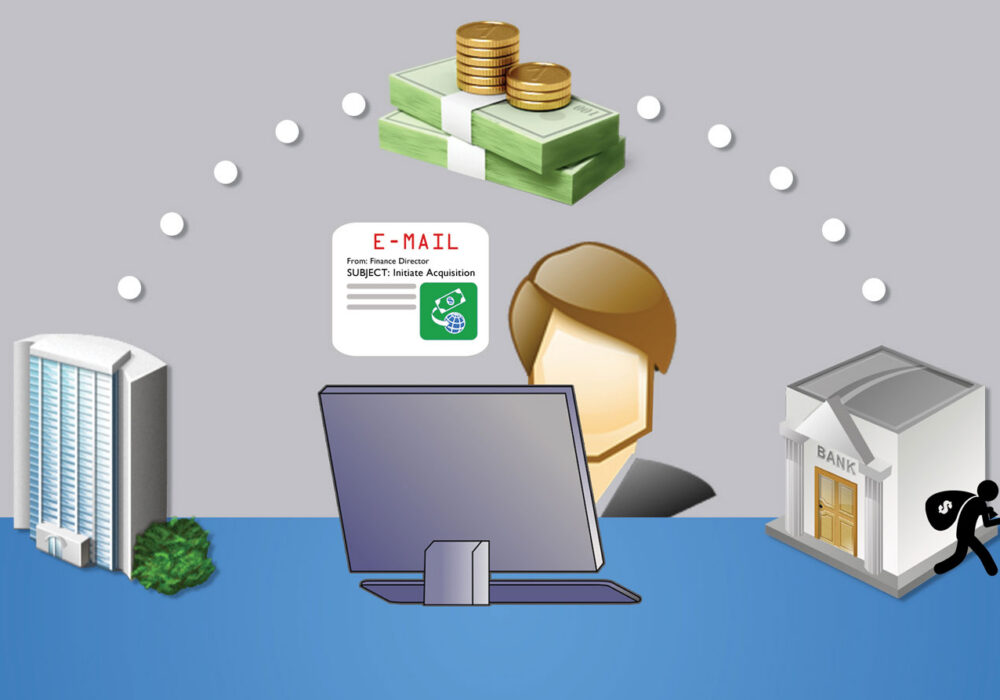
Une fraude au faux ordre de virement (BEC) se produit lorsqu'un compte de messagerie, souvent au sein du service financier d'une entreprise, est piraté et pris en main par un pirate informatique. Ceci est généralement réalisé grâce à une attaque de phishing qui conduit au vol d'identifiants, comme décrit dans l'article de CyberHoot intitulé « Attaque en domino » . Les identifiants sont volés lorsqu'une victime clique sur un lien frauduleux dans un e-mail de phishing ou ouvre une fausse facture. La victime est alors redirigée vers un site web malveillant mais crédible, identique à celui du véritable fournisseur, qui l'incite à saisir son adresse e-mail et son mot de passe. Les attaques BEC proviennent souvent d'une personne connue du directeur financier, ce qui signifie que l'adresse e-mail de l'expéditeur est correcte et attendue. Il s'avère généralement que l'adresse e-mail de cette personne a été compromise par des pirates informatiques qui ciblent désormais vos responsables financiers. Ainsi, l'effet domino se propage d'entreprise en entreprise.

Une fois qu'un pirate informatique accède à la messagerie d'un directeur financier, il examine ses courriels financiers à la recherche de virements bancaires. Il frappe au moment opportun, en redirigeant un virement bancaire normal avec des instructions frauduleuses directement dans la conversation par courriel. Le succès de ces escroqueries repose exclusivement sur le fait que les deux parties n'authentifient jamais les nouvelles instructions de virement en dehors des courriels, par exemple par téléphone. Le fait de ne pas confirmer systématiquement les modifications d'instructions de virement par téléphone ou en personne entraîne chaque année le détournement de milliards de dollars vers les comptes des pirates informatiques à travers le monde. Ces fonds détournés sont rarement récupérés. Voici quelques exemples de cas réels fournis par le FBI :

  • Un fournisseur avec lequel votre entreprise traite régulièrement envoie une facture avec une adresse postale mise à jour.
  • La PDG d'une entreprise demande à son assistante d'acheter des dizaines de cartes-cadeaux pour récompenser ses employés. Elle lui demande les numéros de série afin de pouvoir les envoyer immédiatement par e-mail.
  • Un acheteur de maison reçoit un message de sa société de titres contenant des instructions sur la manière de virer son acompte.

Qu’est-ce que cela signifie pour une PME ?

Le FBI et CyberHoot recommandent de mettre en place un programme de sensibilisation et de formation afin d'aider votre entreprise à être informée et préparée à ces attaques. Heureusement, en cas de compromission de messagerie professionnelle, les préparatifs sont relativement simples. La meilleure mesure à prendre consiste à examiner et à documenter votre processus de virement bancaire. Concernant ce processus, CyberHoot recommande :

  • TOUTES les modifications apportées aux instructions de câblage doivent être confirmées en dehors du courrier électronique, de préférence par un appel téléphonique, une réunion Zoom ou le service postal.
  • Établissez des instructions de câblage précises avec toutes les parties.
  • Ne composez pas un numéro de téléphone fourni dans un courriel potentiellement frauduleux pour valider de nouvelles instructions de virement. Ce numéro est probablement faux.
    • Recherchez le numéro de téléphone de votre contact à partir d'une source fiable (c'est-à-dire son site Web) et appelez pour vérifier et valider.

En plus de mettre en place un processus de virement bancaire solide, CyberHoot recommande également de prendre les mesures suivantes :

  • Former les employés à repérer et à éviter attaques de phishingAdoptez un système de gestion de l’apprentissage comme CyberHoot pour enseigner aux employés les compétences dont ils ont besoin pour être plus confiants, productifs et en sécurité.
  • Tester les employés avec L'hameçonnage Les tests d'hameçonnage de CyberHoot permettent aux entreprises de tester leurs employés avec des attaques d'hameçonnage crédibles et de former ceux qui échouent à une formation corrective.
  • Gérez vos employés avec des politiques et des procédures en plus de votre WTP. Vous avez besoin d'un une politique, une politique d’utilisation acceptable, une politique de traitement des informations et un programme écrit de sécurité de l’information (WISP) au minimum.
  • Déployer une technologie de cybersécurité critique, notamment authentification à deux facteurs sur tous les comptes critiques. Activez le filtrage anti-spam, validez les sauvegardes, déployez la protection DNS, antivirus et anti-malware sur tous vos terminaux.
  • À l'ère du travail à domicile moderne, assurez-vous de gérer les appareils personnels se connectant à votre réseau en validant leur sécurité (patcher, antivirus, DNS protections, etc.) ou en interdisant totalement leur utilisation.
  • Si vous n'avez pas eu de évaluation des risques Si vous avez été victime d'une attaque par un tiers au cours des deux dernières années, vous devriez en avoir une dès maintenant. La mise en place d'un cadre de gestion des risques au sein de votre organisation est essentielle pour gérer vos risques les plus graves avec un temps et un budget limités.
  • Acheter Cyber-assurance Pour vous protéger en cas de sinistre catastrophique. La cyberassurance est comparable à une assurance auto, incendie, inondation ou vie. Elle est là quand vous en avez le plus besoin.

Pour en savoir plus sur la compromission des e-mails professionnels, regardez cette courte vidéo de formation de 3 minutes :

Sources: 

TrendMicro

FBI.Gov

Lectures complémentaires:

Les pirates informatiques du BEC démantelés par le FBI

Quel a été le cybercrime le plus coûteux de 2020 ?

Termes connexes:

L'hameçonnage

hameçonnage

Pêche à la baleine

Découvrez comment CyberHoot peut sécuriser votre entreprise.


Planifier démo

Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Corp MDM : L’application professionnelle fictive qui voulait lire vos SMS

Corp MDM : L’application professionnelle fictive qui voulait lire vos SMS

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…

Lire la suite

De faux assistants ChatGPT propagent des logiciels malveillants. Voici comment les repérer.

De faux assistants ChatGPT propagent des logiciels malveillants. Voici comment les repérer.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…

Lire la suite

Hameçonnage par consentement OAuth : protégez vos autorisations, pas seulement votre mot de passe

Hameçonnage par consentement OAuth : protégez vos autorisations, pas seulement votre mot de passe

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…

Lire la suite